播放器 命令行 蜂窝网络安全攻防(23)
电脑杂谈 发布时间:2019-04-14 03:12:32 来源:网络整理3、3G网络中数据包的嗅探
“用户设备”连接到“Sure Signal”设备上,通过3G网络的数据服务传输数据也存在数据容易遭到嗅探攻击的,即使是使用了协议,并在连接的时候对传送到服务提供商提供的运营网络的数据在发送前就进行了加密,但这种方式同样无法避免。不过,虽然通过类似于umts_sniffer这样的工具,能够在数据包到达后,并被设备合法地解密后,通过netfilter进程从用户空间中拿到解密的数据包也是可行的,不过这会限制“Sure Signal”设备对数据包的处理和保存能力。因而这种方法并不是一个理想的选择。
“的选择”组织成员采用了一个不同的方式对3G无线通信网络的数据通信活动进行捕获。他们没有使用“Sure Signal”设备本身的捕获功能,而是简单地捕获加密以后的数据包,并且捕获的工具更有趣,他们根本就没有使用“Sure Signal”设备,而只是根据使用环境不同,采用了网络“tap”式搭线(network tap)、跨端口中转(span port),甚至直接使用一个“集线器”(hub)。“的选择”组织的攻击对象并不是在3G中所使用的“SNOW数据流式加密”(SNOW stream cipher),或者是“KASUMI数据块加密”,而是将目标在“Sure Signal”设备和服务提供商提供的运营网络之间由协议加密(IPsec-encrypted)的数据包上,虽然在这个位置,既要使用解密工具,也要使用密钥材料,该侦听位置如图13所示。

图13 侦听位置
对于攻击者来说,直接访问IPSec的“封装安全有效载荷”(Encapsulating Security Payload,ESP)协议的通信数据包,并没有多大可以使用的优势,然而,通过使用“Sure Signal”设备,攻击者可以得到IPSec协议中的“安全关联”(Security Association,SA)信息,而“安全关联”信息可以揭示使用Linux上各IP工具的加密密钥信息。有了这些信息,攻击者可以通过以下步骤,捕获和解密3G无线通信网络中的通信数据包了:
在bios中通过设置,可以一键开启cpu超频、xmp超频等多项功能。通过某些工具可以预测各app有多少的下载量。neon项目是该模式的典型代表,其由欧盟第六框架计划资助,14个欧盟研究机构参与,旨在通过本体网络进行语义应用,通过发展工具和相应方法,产生经济有效方式处理方式解决整个过程应用问题,尽可能促进新一代语义应用。

(2)从外壳程序访问“Sure Signal”设备,周期性地运行“ip xfrm state”命令,其目的是显示被诱骗的“用户设备”在连接到服务提供商提供的运营网络时产生的协议的“安全关联”信息:
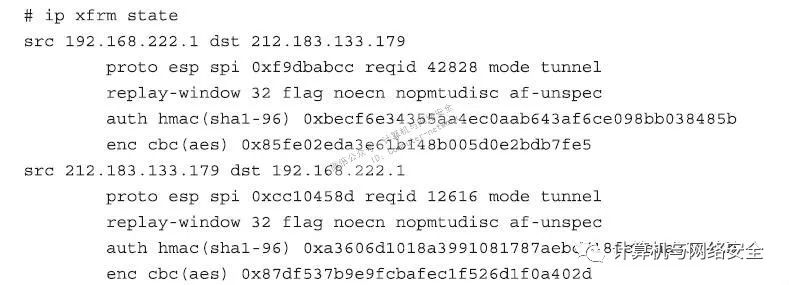

图14 Wireshark针对IPsec解码数据时的“偏好”设置界面
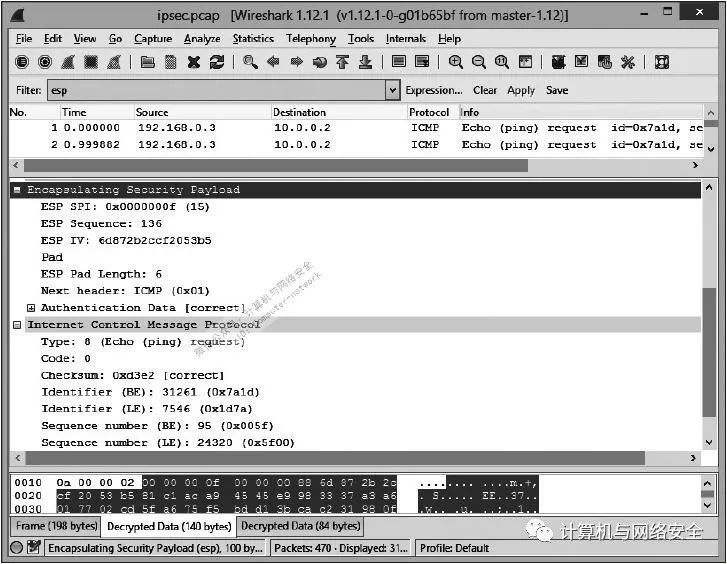
图15 Wireshark软件对IPsec协议网络活动的解密实例
4、Vodafone公司针对“Sure Signal”设备发布的补丁
就在“的选择”组织公布了对Vodafone公司产品的新发现之后,Vodafone公司迅速做出反应,发布了一对补丁,这两个补丁可以自动分发和应用到“Sure Signal”设备上。Vodafone公司表示补丁解决了由“的选择”组织所指出的访问,可以防止“Sure Signal”设备运行老的固件,以至于无法连接到Vodafone服务提供商提供的运营网络上下载到最新版本的补丁。而且当一个不知情的用户通过合法的方式连接到Vodafoner的网络时,该补丁也可以防止一个恶意攻击者配置他的“Sure Signal”设备去捕获该用户的连接,以及防止设备与该用户进行连接。
本文来自电脑杂谈,转载请注明本文网址:
https://www.pc-fly.com/a/shouji/article-93642-23.html
-

-
忽必烈
你还涨工资
 Kingsoft Internet Explorer修复工具绿色版
 如何通过金山毒霸(Kingsoft Internet Security)设置拦截弹出窗口
 vivos7智能手机_vivox7_智能手机排行榜
 关于中兴N5手持机会的众多投诉: GPS定位漂移
撞吧