播放器 命令行 蜂窝网络安全攻防(9)
电脑杂谈 发布时间:2019-04-14 03:12:32 来源:网络整理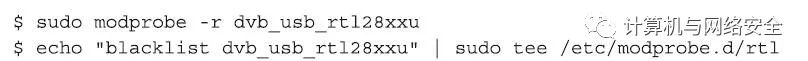
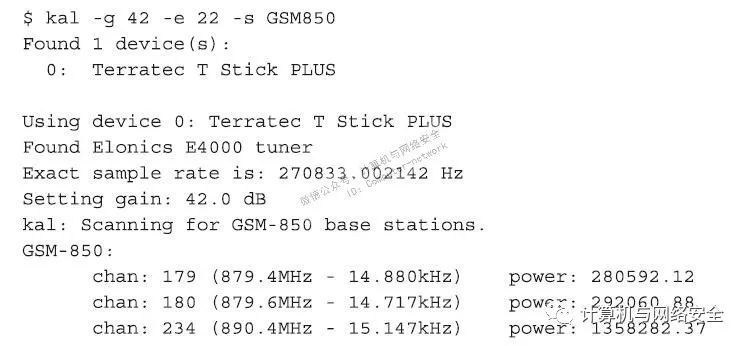
接下来,我们运行Kalibrate程序,然后扫描可用的“全球移动通信”网络。我们先设置一个“初始射频增益”(initial RF gain),值为42 dB,和一个22 ppm的“初始频率误差”(initial frequency error),然后扫描850 MHz频率的“全球移动通信”无线信号网络。如果是在欧洲和世界其他地区,那么这个扫描的频率值则指定为900 MHz频率的“全球移动通信”无线信号网络。
dmp 主要的使用场景是这样的,今天的互联网广告大部分都是数据驱动,每当来一个客户的时候,通过实时竞价的模式把用户的属性告诉广告主,估计用户的年龄,性别,来自什么地方,有什么喜好,广告主决定是否把广告投给这个客户,这种时时竞价的广告模式的根本是基于用户属性的大量原始数据,很没有这些数据,但是他在做广告的生意,也有很有数据,但并不擅长做广告,dmp 构建平台,让那些有数据但不会做广告的人,把数据拿给想做广告的人使用,当数据的流转产生了价值后,广告主会对结果付钱,由数据的所有者和广告方共同分享数据的价值。优点--简单易行,无需特别权限设置,工作在osi模型的第二层,在本层和硬件接口间进行联系,同时对上层(网络层)提供服务最简单实际的方法.1.2这个ip地址的数据发往03-03-03-03-03-03这个mac地址也就是主机b,主机b在收到这个包后再转发给主机a完成一次完整的数据通讯,基本上可以抵御大部分的arp攻击,也可以看到发出arp攻击的机的ip,想办法找到这台机,一种是在局域网内部使用抓包软件进行抓包分析,而这个mac就是欺骗主机的mac。

如果是不完全相位补偿曲线(实线),那么当频率下降时,增益上升速度就会大于频率下降速度(例如12db/倍频),那么到达c点时,带宽增益积就大于a点时的单位增益带宽,你看到的这款运放就是这种情况,一般说,这类运放不宜做跟随器,容易自激,或者说要加一定措施才行.。如果是虚线频响,随着频率下降,增益会反比上升,频率减半,增益加倍(6db),因此即使跑到b点,带宽增益积也能维持不变,与单位增益带宽相同。
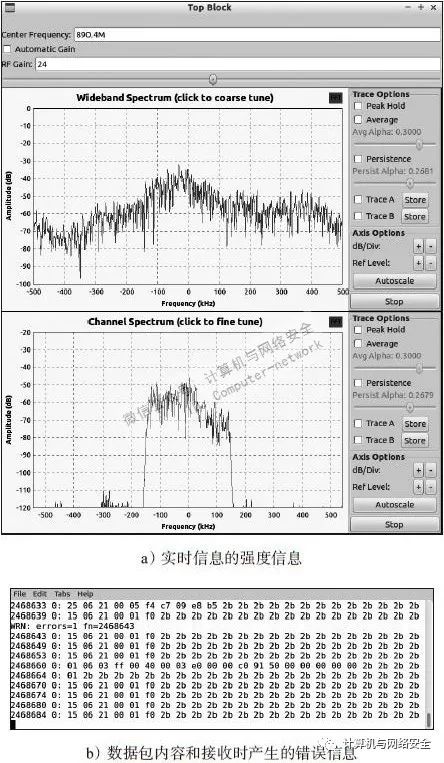
图6
仍然有使用“A5/0”密码进行“加密”,传输一些未加密的语音、数据、“手机短信服务”或“手机彩信服务”等活动信息,虽然这种现象是可能的,但是大部分的情况是上述活动信息都是通过另外的密码进行加密的,所以通过Wireshark软件是无法访问的,或者说是通过Wireshark软件访问到的都是加密后的数据。然而,通过“A5/1”密码的漏洞,同样很容易受到“密钥还原”攻击(key recovery attack),让对手利用这一漏洞,克服这一安全障碍。
6、全球移动通信中A5/1密码算法的密钥还原
的实现细节一开始就是作为秘密进行保密的,但是还是有据可查的,我们可以参考1999年由Marc Briceno根据他对其手机所做的逆向工程分析,并在随后公开发现的该密码参考文档,这样,就有一种可能,那就是密码学家对协议的安全质量进行评估,而不需要受到其不允许将分析和分析结果进行公开的限制。
该参考文档的结论并不是很好。“A5/1”密码存在重大漏洞,并且已经存在了很长的一段时间了。其中最严重的,出现在2008年,由David Hulton和“黑客的选择”(Hacker's Choice,THC)黑客组织中一自称为“Steve”的人很礼貌地指出,这个漏洞使用“预计算参考”攻击(precomputed reference attack)的形式,可以将整个密钥全部还原。在这种攻击中,攻击者通过几个已知明文数据包计算密钥流(keystream),然后通过密钥流数据(keystream data)和已知的密钥流状态(keystream state)信息进行一一对应(mapping),然后就可以通过观察明文的方式,识别出加密密钥(encryption key),而一一对应关系,只需要通过预计算的方式,将预计算的结果保存在一张表中,在密码破解的过程中,不停地查找这个表就可以了。通过这种攻击,攻击者还原一个Ki大约需要30分钟,其中那一套预先计算的查找表共有约288万亿种可能的条目,保存的数据文件约占2TB的存储空间。
本文来自电脑杂谈,转载请注明本文网址:
https://www.pc-fly.com/a/shouji/article-93642-9.html
-
 李加启
-
田玉慧
外抗美国
 在刷新机器之前,华为T1-A21w(Honor Tablet T1固件)的双重清除是什么
 为HTC手机充电时无法打开手机怎么办
 钢化膜真的能防碎屏吗
 [图片] Surface Duo已经支持在单个屏幕上运行Android应用程序,需要进行调整以获取双屏幕