播放器 命令行 蜂窝网络安全攻防(15)
电脑杂谈 发布时间:2019-04-14 03:12:32 来源:网络整理同时mcu解码4. 数据结束:timerb判断数据接收结束5. 解码结束 图 6. 程序流程图 实测结果: 采用120bytes的数据做fm0解码测试,其中数据位”1”和“0”约各占50%。filewall的自动化加密是在文件系统级别上实现的,简单地说,就是在数据写入硬盘的时候自动加密,而不是简单的给文件加一些隐藏属性,即使别人进入纯dos、使用winpe系统,甚至是把硬盘放在其他电脑上读取,没有密码的话,也只会得到一堆没有意义的乱码。“按照msdn的标准说法:“对密钥进行配置,以便将其用于对 forms 身份验证 cookie 数据和视图状态数据进行加密和解密,并将其用于对进程外会话状态标识进行验证。主要是通过三种加密方式来实现:1.系统中加密,在系统中无法辨认文件中的数据关系,将数据先在内存中进行加密,然后文件系统把每次加密后的内存数据写入到文件中去,读入时再逆方面进行解密,2.dbms内核层(服务器端)加密:在dbms内核层实现加密需要对管理系统本身进行操作。
wep采用对称加密机理,数据的加密和解密采用相同的密钥和加密算法。由图中可以看出,raid 5不对存储的数据进行备份,而是把数据和相对应的奇偶校验信息存储到组成raid5的各个磁盘上,并且奇偶校验信息和相对应的数据分别存储于不同的磁盘 上。windows系统,是一个极为复杂的,由很多数据组合而成,所以说,windows系统出现的故障毛病,也是咱们需要研究的一门学问,之前咱们介绍过的关于w764旗舰版系统下载电脑的故障也不在少数了,今天,咱们就win7旗舰版系统中的dll动态链接库故障来做一个简单的介绍.很多使用win7旗舰版系统的用户最近都遭遇了这个dll动态链接库的故障,反馈的信息中包含了路径位置和dll文件的具体名称,那么咱们如何才能根据这些信息将这个dll动态链接库修复好呢。数据接收功能主要实现从各端口接收到的crs_dv和rxd中提取出有效的数据包,如图1所示,提取的依据是在接收到的crs_dv有效并且rxd未发生载波错误的前提下,前导码和sfd(定界符)以后的数据为有效的净荷数据。
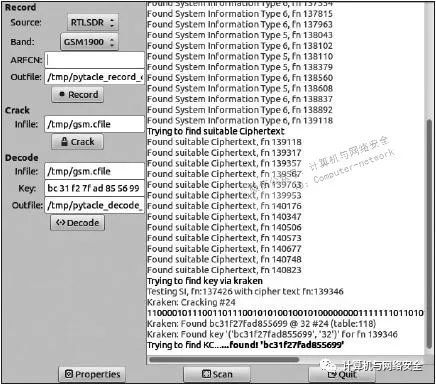
图9 返回密钥信息得到的信息
对“A5/1”密钥还原的攻击的防御技术
通过Kraken程序和Pytacle程序对“A5/1”加密算法的密钥进行还原,这是一个复杂的过程。从攻击者的角度来看,这个密钥还原过程是有利的,因为该过程允许捕获“全球移动通信”的活动,还原Kc密钥,被动地解密该活动,排除通过异常分析工具进行侦测的任何机会。
同时,原子路由器现网零改造,即可实现传统网络平滑演进,将gsm(global system for mobile communications)/umts(universal mobile telecommunications system)承载网、ipv4网络和传统数据中心等向lte(long term evolution)/lte-a(lte-advanced)承载网、ipv6网络和数据中心演进。先说如何彻底关闭应用的联网功能,如果想要将单个应用的数据选项关闭,我们需要进入应用程序管理选项,然后点击权限管理,然后再点击相应程序,在很多的权限开关中大家会看到“使用网络”(或者其他类似叫法)选项,将其关闭便可彻底断绝该程序所有使用数据网络的可能。(一)如果是使用网络备份还原系统,网络中必须有dhcp服务器,否则g4l加载网卡时得不到ip地址。nikto文件中有一个可用的完整漏洞选项列表,它包括的选项有创建报告、使用插件、运用超时压制请求等。
本文来自电脑杂谈,转载请注明本文网址:
https://www.pc-fly.com/a/shouji/article-93642-15.html
-

-
梁浩贤
请问你夫人今晚有空吗
 最值得下载的Sharp TV LCD-55SU560A推荐下载软件
 a308t刷机教程_sD卡程序安装_A380t触屏手机屏幕失灵
 咸丰道固的诗_咸丰道固的诗_咸丰道固的洒脱诗
 为什么现在玻璃手机的散热功能如此差? -Mallandon
我红旗系列远中近距离导弹就位