360卫士官方下载2015 新病毒利用多家知名下载站疯狂传播 日感染量最高达十余万(3)
电脑杂谈 发布时间:2018-02-16 23:01:16 来源:网络整理
强行添加群成员
4.QQ空间推广病毒
被推广的QQ空间动态
利用获取到的QQ登录信息登录QQ空间,根据从远程C&C服务器(hxxp://204.12.196.42:81/home/index/number?id=xxx.js,”x”代表任意数字)获取到的数据转发空间动态。获取到的数据,如下图所示:

远程获取到的推广数据
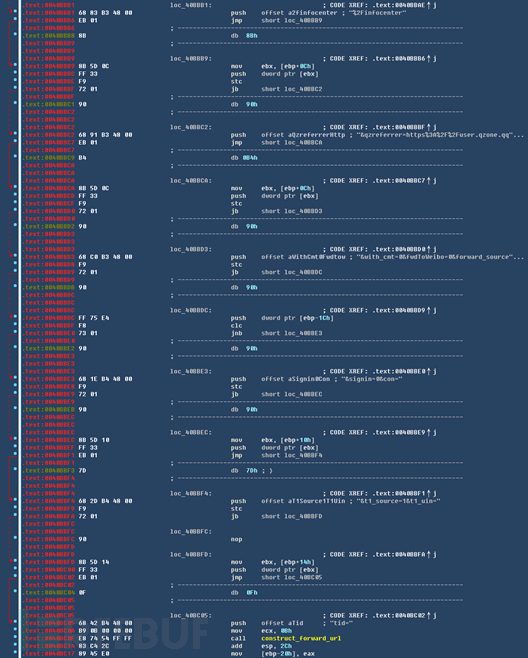
转发请求链接
5.流量劫持病毒
病毒运行后会释放出用来进行流量劫持的恶意驱动,被释放的恶意驱动名为volclr.sys。在火绒虚拟行为沙盒中运行结果如下图所示:
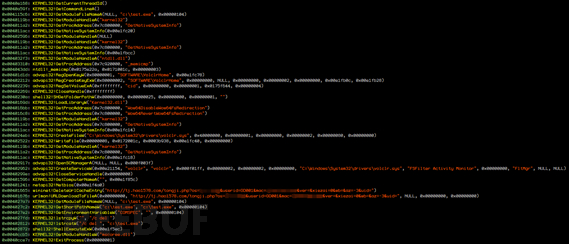
释放恶意驱动

跳转页面

劫持流量
被劫持浏览器列表,如下图所示:
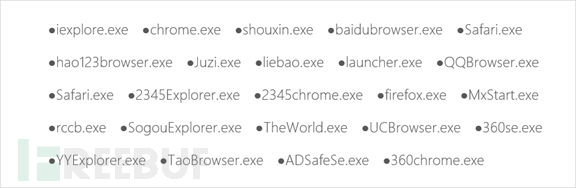
被劫持的浏览器
恶意驱动加载后,volclr.sys驱动程序相关恶意行为如下:
1.首先在minifilter过滤驱动中,对安装软件安装包进行放过,保证安全软件可以正常安装,提高病毒自身的隐蔽性。360卫士官方下载2015如下图所示:
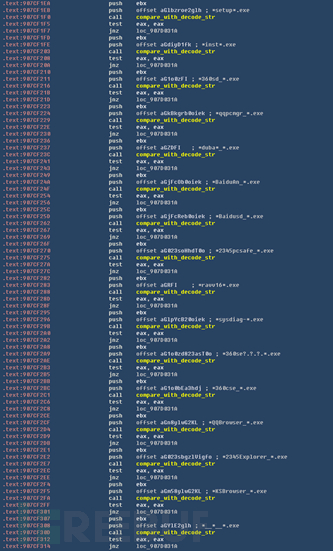
被放过的进程名
2.通过minifilter过滤,限制explorer及安全软件(火绒、360、腾讯、金山、百度、瑞星、2345安全卫士)进程无法查看目录名为drivers下的所有文件及volclr.sys。结合第一点,可以达到既不影响安全软件安装又可以与安全软件进行对抗的目的。相关代码如下图所示:
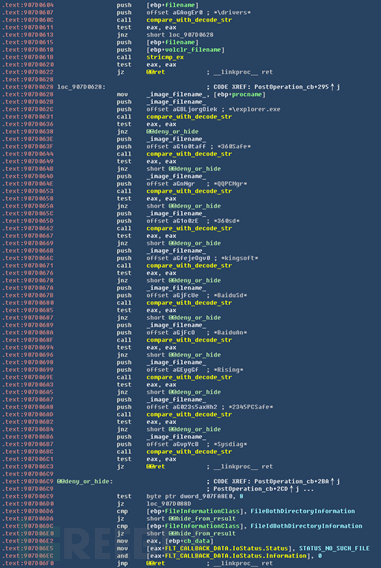
minifilter过滤drivers目录和volclr.sys
使用explorer浏览系统drivers目录,如下图所示:
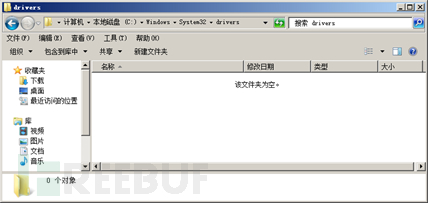
系统drivers目录
3.限制指定浏览器加载安全软件的浏览器保护动态库,突破安全软件的浏览器保护功能,达到流量劫持目的。受限制的浏览器如下图所示:
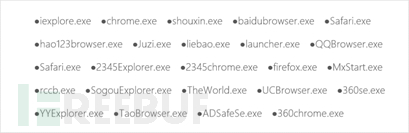
受限制的浏览器
受限制的动态库列表,如下图所示:
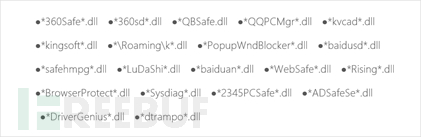
受限制的动态库
受限制动态库所属软件厂商,包括火绒、360、QQ电脑管家、金山等,甚至还包含有一款流氓软件的动态库WebSafe.dll。如下图所示:
受限制动态库所属软件厂商
4.将volclr.sys的文件重定向为ACPI.sys,当打开volclr.sys文件对象时,实际打开的是ACPI.sys。如果此时删除volclr.sys,会将系统ACPI.sys删除。代码如下图所示:
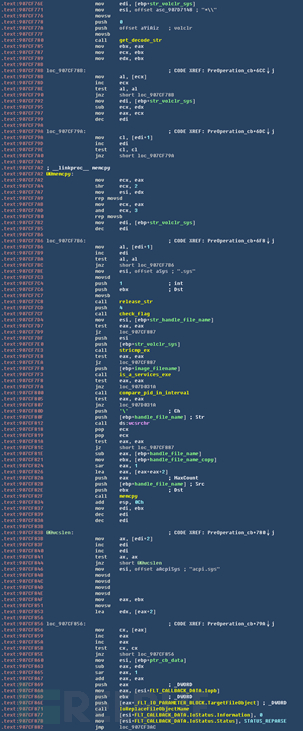
替换volclr.sys文件对象名
文件属性,如下图所示:
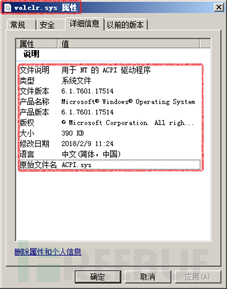
volclr.sys文件属性
恶意驱动原始文件属性,如下图所示:
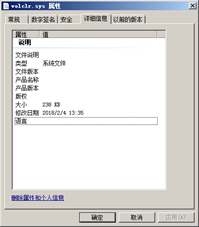
原始文件属性
恶意驱动原始签名信息,如下图所示:
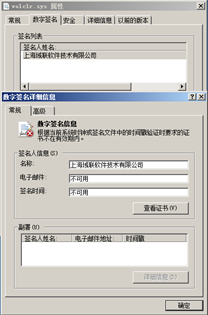
原始签名信息
四、附录
文中涉及样本SHA256:
本文来自电脑杂谈,转载请注明本文网址:
https://www.pc-fly.com/a/ruanjian/article-81072-3.html

 解决办法:笔记本伪黑屏自我修复方法
 naver camera_nice_vsco cam
 拨号 骗钱电话都能写错,这一届骗子智商不行啊哈哈哈哈哈~
 笔记本电脑的屏幕分辨率越高,效果越好?哪种分辨率更适合我?
是世界大格局确定的时间——6月5日以美日为首的10国签订TPP协定