360卫士官方下载2015 新病毒利用多家知名下载站疯狂传播 日感染量最高达十余万
电脑杂谈 发布时间:2018-02-16 23:01:16 来源:网络整理
原标题:新病毒利用多家知名下载站疯狂传播 日感染量最高达十余万
一、概述
根据”火绒威胁情报系统”监测显示,病毒在今年1月16日至1月25日和1月30日至2月2日两个时间范围内,通过”高速下载器”进行传播,并且只感染Win8及以下版本系统用户。也就是说在该时间段内,Win8及以下版本系统用户在上述下载站中,通过”高速下载”方式下载任意软件时,电脑都可能会被感染病毒”VanFraud”,其他用户则不会下载到带毒高速下载器。但不排除病毒团伙日后会升级攻击手段,再次作恶。
病毒团伙会让病毒尽量躲开安全软件的查杀,当”VanFraud”检测到用户电脑中存在安全软件和安全分析工具时,将不会执行恶意行为。
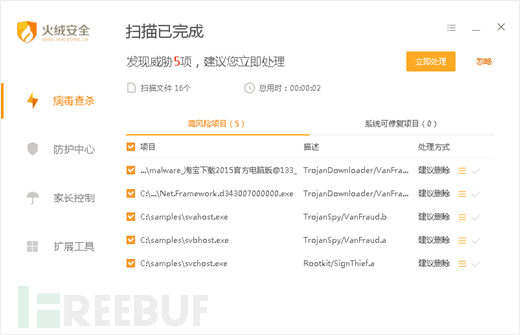
“火绒安全软件”最新版即可拦截病毒”VanFraud”。对于已经感染该病毒的非火绒用户,可以下载使用”火绒安全软件”及”火绒专杀工具”彻底查杀该病毒(操作流程详见Tips)。
Tips:
“VanFraud”病毒查杀方式
1、先进入火绒官方论坛(
2、之后进入火绒官网下载(https://www.huorong.cn/)下载”火绒安全软件”,在【病毒查杀】功能版块点击”快速查杀”。
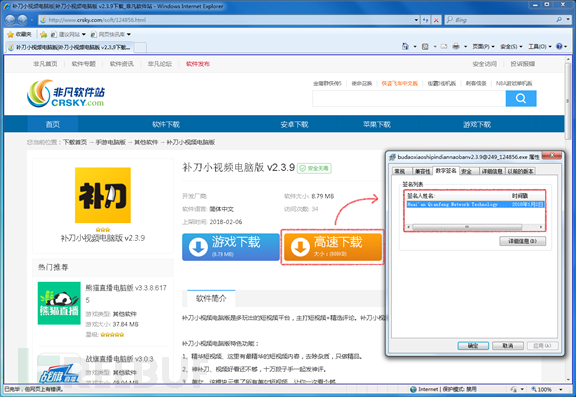
火绒近期发现,数字签名为”Huai’an Qianfeng Network Technology Co., Ltd.”的高速下载器携带恶意代码。通常,下载站的高速下载器不论最终安装何种软件,下载器程序都是完全相同的(下载器会根据自身文件名中”@”符号后面的软件编号向服务器请求下载相应的软件)。因此,一旦携带恶意代码的高速下载器上线,该下载站所有通过高速下载器安装的软件都会受到恶意代码的影响。通过火绒终端威胁情报系统,我们发现,带有恶意代码的下载器曾经在2018年1月16日至1月25日和1月30日至2月2日两个时间范围内进行过传播。经过筛查,我们发现可以下载到带有该签名高速下载器的站点众多,但当前公网可以下载到的该签名下载器暂不包含恶意代码。不排除之前两个时间段的测试是为了进行”试水”的可能性,将来可能会全面放开。可以下载到上述签名的下载站,如下图所示:
带有相同签名的下载站
经过测试,我们发现下载站服务器对User-Agent中的当前系统版本进行了限制,只有在Windows 8及以下系统才会下载到带有上述签名的高速下载器。在测试过程中我们发现,病毒下载的恶意驱动会造成32位Win7系统蓝屏,所以我们推测,只有低版本Windows系统才可以下载该版本下载器的原因,可能是因为病毒代码对高版本系统支持的不够好。如下图所示:
下载器运行界面,如下图所示:
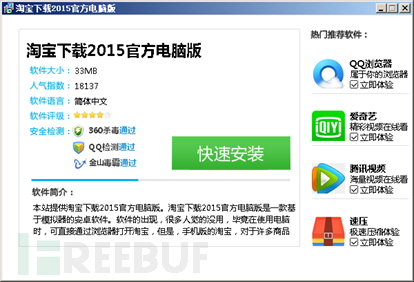
下载器运行界面
携带恶意代码的高速下载器与其他下载器带有相同的有效数据签名。在下载器执行后会创建恶意代码线程,从远端C&C服务器下载病毒程序到本地进行执行。文件信息对比,如下图所示:

文件信息对比
携带恶意代码的下载器签名验证信息,如下图所示:
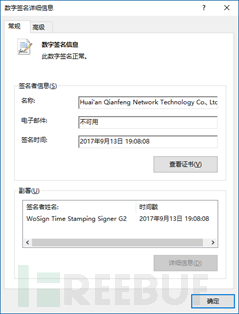
数字签名验证信息
两个版本下载器代码逻辑除恶意代码部分外,其他逻辑代码完全相同。如下图所示:
下载器逻辑对比
通过下图我们可以看出,两个版本下载器的下载器部分代码逻辑相同,且字符串解密部分逻辑与病毒代码所使用的字符串解密逻辑完全相同。据此我们可以推测,高速下载器中的恶意代码与该下载器制作厂商存在直接关系。如下图所示:
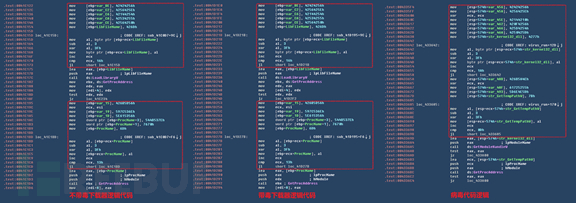
代码逻辑对比
三、详细分析
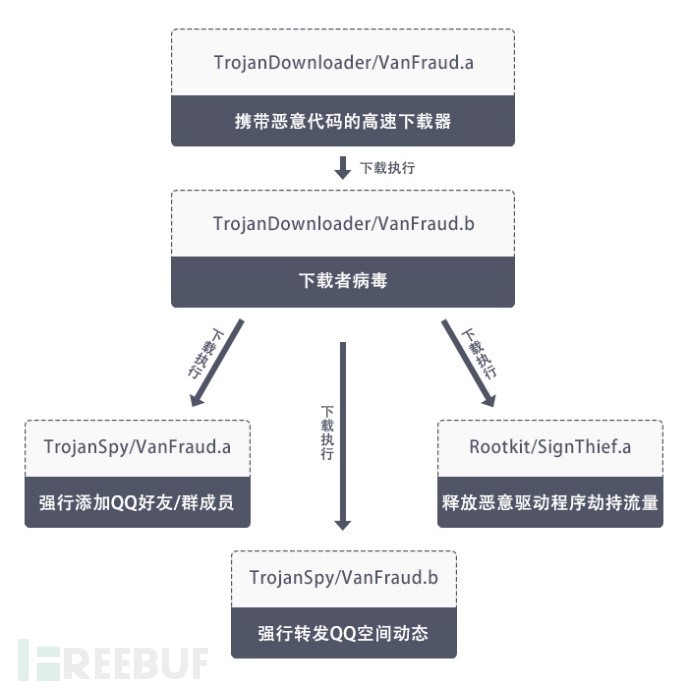
恶意代码执行流程,如下图所示:

恶意代码执行流程
1.携带恶意代码的高速下载器
带有恶意代码的高速下载器运行后,首先会检测安全软件进程和本地时间。病毒检测的软件包括杀毒软件、安全分析工具和虚拟机相关进程,一旦检测到进程名中包含指定的安全软件字符串,则会退出恶意代码逻辑。被检测的安全软件,如下图所示:
本文来自电脑杂谈,转载请注明本文网址:
https://www.pc-fly.com/a/ruanjian/article-81072-1.html
-

-
杨损
 向日葵被指控破解版V10.5.0.29613绿色免费版
 Quick Shadow应用程序官方下载
 华硕笔记本电脑快捷键进入U盘启动教程
 清华小学校长窦桂梅推荐一本书籍清单: 在小学读完这些书后,您将受益匪浅
全天然啊