360卫士官方下载2015 新病毒利用多家知名下载站疯狂传播 日感染量最高达十余万(2)
电脑杂谈 发布时间:2018-02-16 23:01:16 来源:网络整理
被检测的安全软件
程序还限制了恶意代码的运行时间,如果本地时间为2017年9月且日期早于18日,则不会继续执行恶意代码。带有恶意代码的高速下载器签名日期为2017年9月13日,上述逻辑用来指定恶意代码的潜伏期。相关代码,如下图所示:
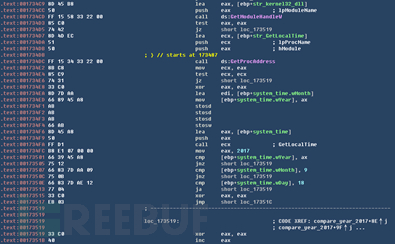
检测本地时间相关代码
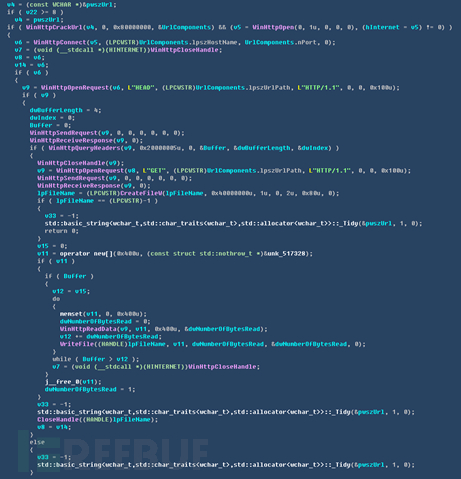
随后,该病毒会创建线程向远端C&C服务器(hxxp://dn.tenqiu.com)发送终端计算机信息,如下图所示:
发送信息
在讲终端信息发送到C&C服务器前,会将信息用Base64编码,之后向指定网页传递访问参数,参数名为”dt”,如:hxxp://dn.tenqiu.com/mq.php?dt=Base64编码的终端信息。相关代码如下图所示:


请求数据
请求发送后,服务器会返回一段Base64编码的json数据,解码后可以得到如下数据:
解码后的json数据
在上图json数据中,属性”u”中存放的字符串为下载者病毒下载地址,属性”m”中存放的字符串为下载者病毒文件的MD5值。病毒被下载到本地后,该文件会被存放至temp目录名为 Net.Framework.d343007000000.exe,文件名后半部分为16进制的系统时间戳。相关代码如下图所示:
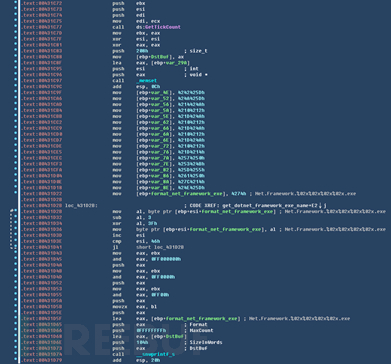
构造释放文件名
2.下载者病毒
病毒被下载到本地执行后,首先会通过调用WMI的方法查询本地MAC地址,之后将MAC地址发送至C&C服务器(链接:hxxp://63.141.244.5/api/fqs.asp?mac=MAC地址&ver=18118)。代码如下图所示:
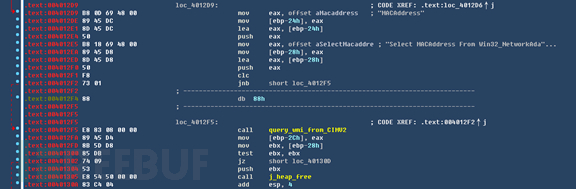
查询本地MAC地址

上传数据
之后,该病毒会从指定的三个链接中下载三个病毒文件至本地temp目录进行执行。链接及文件名,如下图所示:
下载链接及文件名
下载执行流程大致相同,以svahost为例。代码如下图所示:
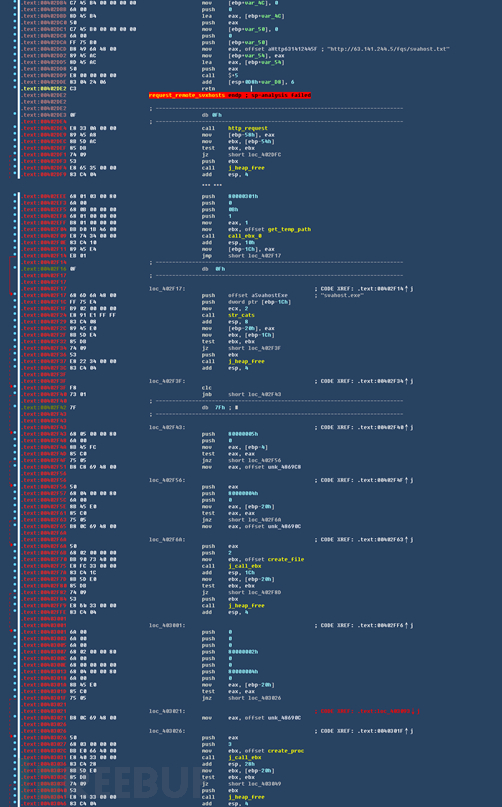
下载执行svahost
该病毒所下载的三个病毒文件功能各不相同,不同功能的病毒文件名之间会不时进行交替,我们用病毒功能对这三个病毒进行区分并展开详细分析。
3.QQ好友推广病毒
该病毒主要用于推广QQ好友,通常被推广的QQ号多会涉及、淫秽、诈骗、高利贷等内容,病毒会利用技术手段强行推广,并借助下载站的高速下载器迅速扩大病毒影响范围。360卫士官方下载2015由于病毒操作信息较为敏感,报告中已经对相关内容进行了删减。被强行添加的好友如下图所示:
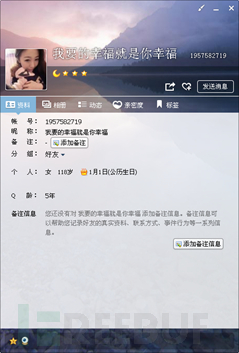
被强行添加的QQ好友
病毒运行后,首先会通过类名”5B38xxxx-xxxx-xxxx-xxxx-xxxx8CA3E942〃搜索窗体。上述类名窗体是由QQ创建,窗口内容中存放有当前登录的QQ号。相关代码如下图所示:
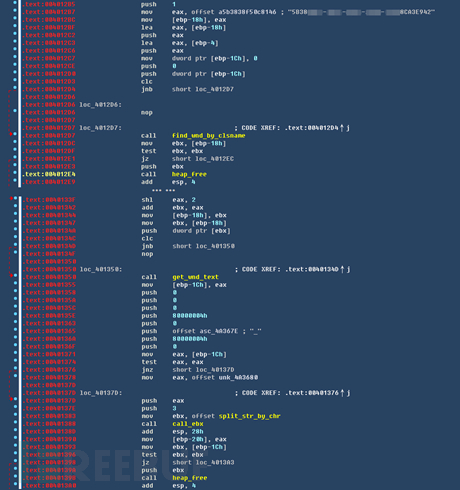
获取当前登录QQ号
在获取到QQ进程PID后,通过代码搜索的方式找到QQ与主界面相关的关键函数,将函数入口代码改为return。通过上述操作,屏蔽用户对QQ主界面的操作,比如打开好友聊天窗口。相关代码如下图所示:
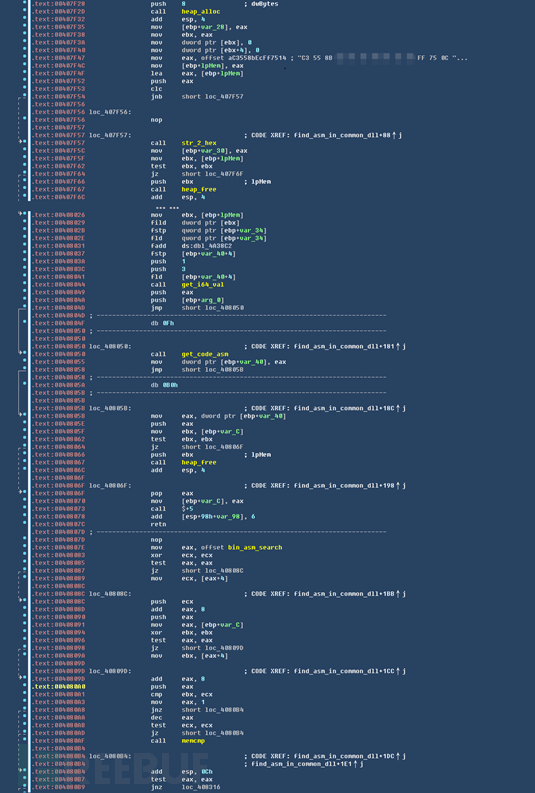
搜索QQ界面关键函数
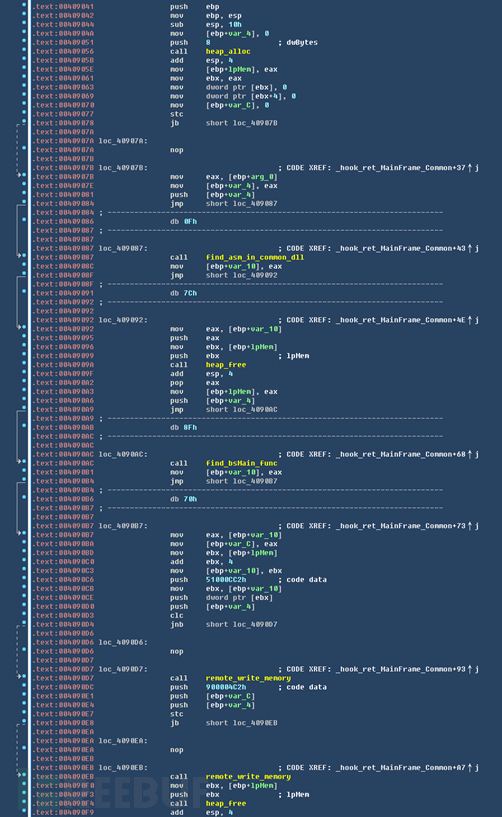
屏蔽QQ主界面操作
之后,病毒会从远程C&C服务器(hxxp://69.30.244.10/txt/yqh.txt)获取到进行欲强行推广的QQ号。如下图所示:
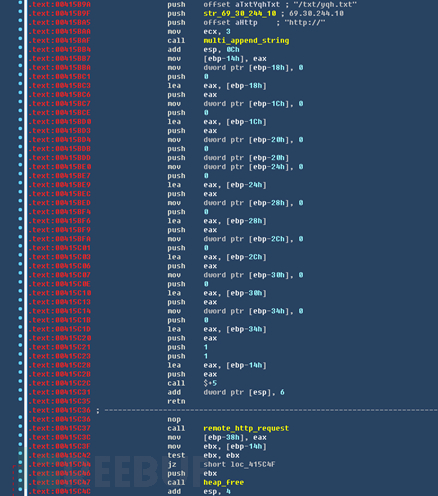
请求推广QQ号
使用当前登录QQ号和远程获取到的推广QQ号构造tencent://链接,链接被访问后QQ会弹出添加好友界面,之后通过搜索添加好友窗体模拟用户点击的方式强行添加QQ好友。相关代码如下图所示:
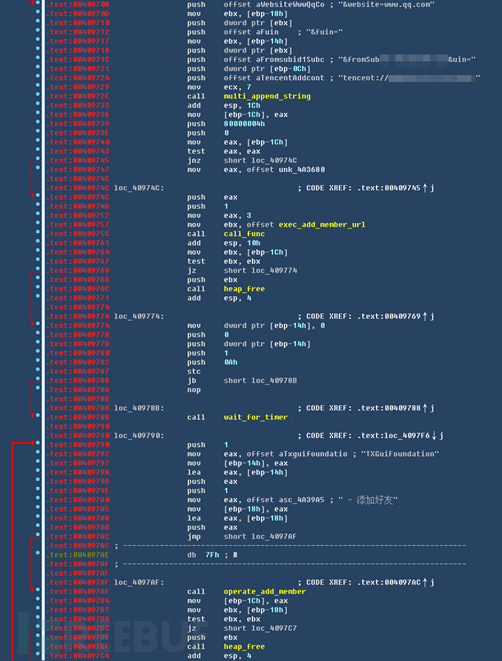
强行添加QQ好友
利用QQ快速登录获取到的当前用户uin、skey和token,登录获取群数据,向发送添加群成员数据,强行添加群成员。相关代码如下图所示:
本文来自电脑杂谈,转载请注明本文网址:
https://www.pc-fly.com/a/ruanjian/article-81072-2.html

 笔记本电脑搜不到wifi怎么设置ip以及ssid看你
 图标图标爱康家用跑步机怎么样,质量好
 苹果手机qq怎么看邮箱 中国互联网大佬是怎么炼成的?这篇文章说清楚了
 2017手机qq抢红包开挂软件免费破解版
这是的侵略行径