Kingsoft Internet Security勒索软件Petya免疫工具
电脑杂谈 发布时间:2020-08-26 09:07:44 来源:网络整理
Kingsoft Internet Security勒索软件Petya Immune Tool是新更新的防病毒工具. 目前,另一波Petya勒索软件即将到来. 每个人都必须为全面防御做好准备. 该编辑器为您带来了Kingsoft Internet Security Ransomware Petya免疫工具. 如果需要,可以单击下载以更好地保护计算机.


Petya勒索软件病毒描述:
Petya勒索软件最初于2016年初出现,之前主要通过电子邮件传播. 最近爆发的类似Petya的病毒变种具有完全自动化的攻击功能. 即使计算机已打补丁,也可能会被Intranet上的其他计算机渗透并感染. 必须打开安全软件才能对其进行拦截,以确保计算机没有中毒.
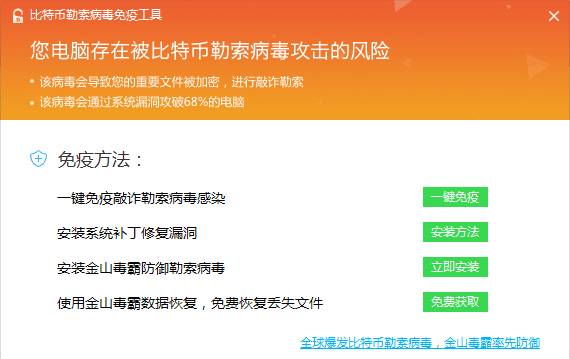
Petya勒索软件病毒的危害:
6月27日,美联社和其他外国媒体报道,新一轮的超级计算机病毒正在包括,英国和乌克兰在内的许多欧洲国家迅速传播. 据报道,机场,银行和大型企业已感染该病毒. 据报道,这一轮病毒与五月份席卷全球的勒索软件WannaCry(想哭)的侵略性相当.

自从此攻击始于乌克兰以来,安蒂的分析小组认为,不可能得出此事件是出于勒索经济目的的恶意代码攻击,因此需要进一步分析.
金山毒霸的防病毒功能:
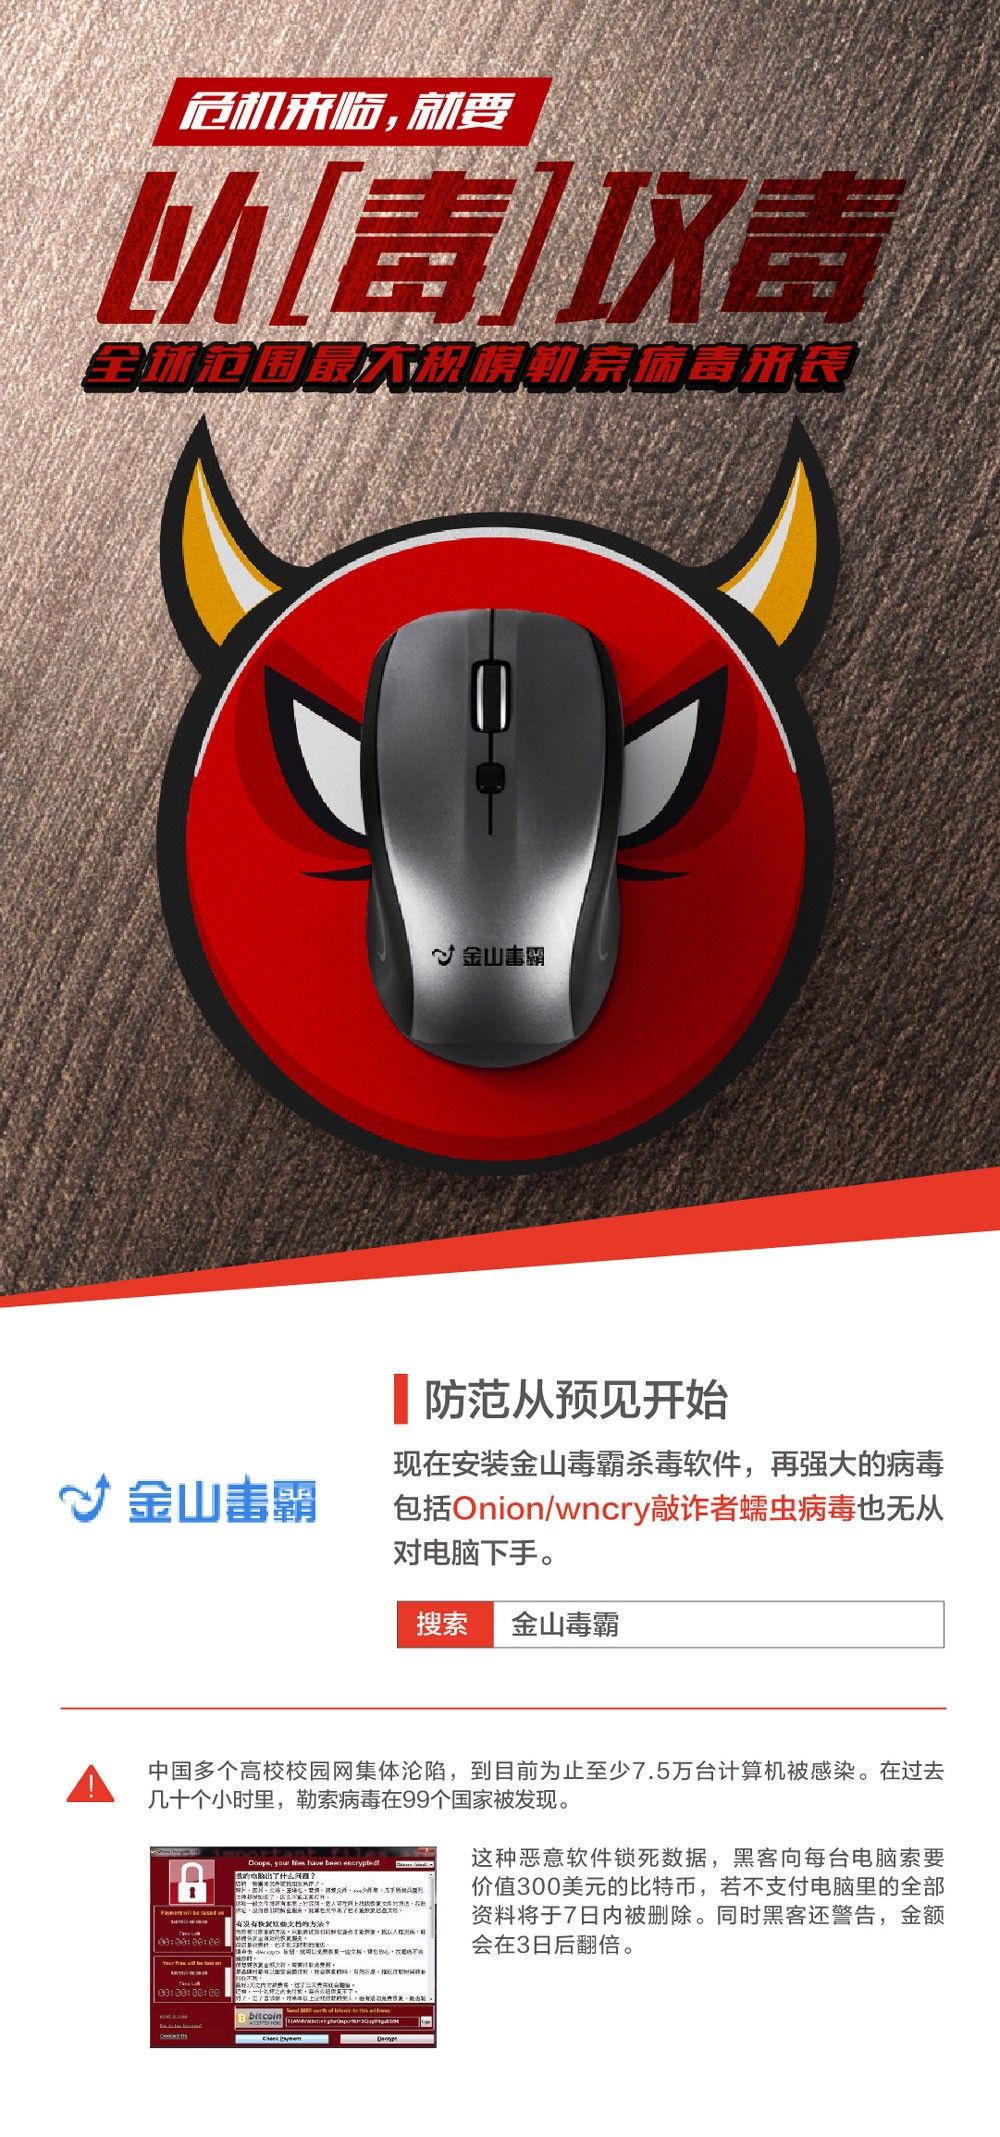
金山毒霸的安全专家认为,当Petya勒索病毒到达时,中国网民就不必惊慌. 原因是:
1. 一个月前,当WannaCry(想哭)勒索软件蠕虫爆发时,中国用户相继修补了与Eternal Blue相关的漏洞补丁. 已修补的系统将不会再次遭到黑客入侵.
2. 家用安全软件具有内置的MBR重写保护功能. 任何试图篡改硬盘主启动记录的可疑程序都将被阻止.
3. Petya勒索病毒样本已被截获,并且的防病毒软件已经能够检测并杀死防御措施.
但是,金山毒霸也提醒企业内部网上仍然可能有受害者. 原因是企业内部网中的漏洞修复速度比普通用户慢,系统复杂,系统管理员的能力不均衡,并且可能仍然存在未修补漏洞的系统. 因此,内部网用户仍然可能受到Petya勒索病毒的攻击. </ p>
本文来自电脑杂谈,转载请注明本文网址:
https://www.pc-fly.com/a/shouji/article-307192-1.html
-

-
肖宙轩
装备落后的体现以及人员素质低于日本人的体现
-
嬴政
 iPhone12或全屏,4G版本的iPhone11回收热销选择正品网
 赛门铁克和卡巴斯基谁强?网友是怎么看待的?
 尼康d1x?尼康d3300?尼康D1x(Nikon D1x)下载
 有时候“爱的爱”是没有爱的-索尼爱立信从繁荣变成衰落
咋这么不小心