检查和杀死木马病毒的常规方法
电脑杂谈 发布时间:2020-08-20 22:04:31 来源:网络整理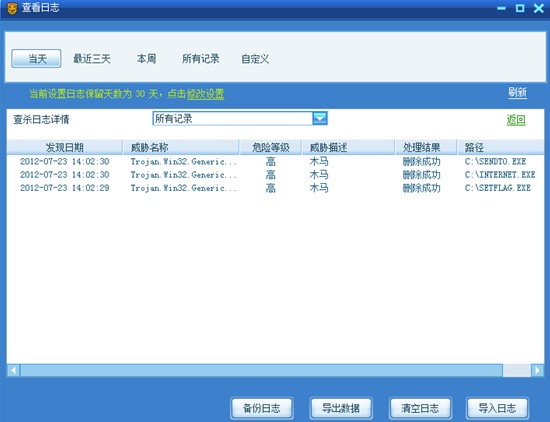
检查和杀死木马病毒的常规方法
“木马”程序将尽一切可能隐藏自己,主要方法是: 将自己隐藏在任务栏中,这是最基本的方法. 只要将“窗体”的“可见”属性设置为False,并将ShowInTaskBar设置为False,程序运行时它就不会出现在任务栏中. 在任务管理器中不可见: 您可以通过将程序设置为“系统服务”来轻松地伪装自己. 当然,它也将以静默方式启动. 当然,黑客不会期望用户每次启动时都单击“木马”图标来运行服务器. 每次用户启动时,“木马”都会自动加载. Windows系统启动时,将使用“木马”自动加载应用程序的方法,例如: 启动组,Win.ini,System.ini,注册表等都是“木马”隐藏的好地方.
让我们讨论一下如何自动加载“木马”. 在Win.ini文件中的[WINDOWS]下,“ run =”和“ load =”是加载“木马”程序的可能方法,必须特别注意它们. 通常情况下,等号后应该没有任何内容. 如果发现您不熟悉启动文件后的路径和文件名,则您的计算机可能是“木马”. 当然,您必须清楚地阅读它,因为许多“木马”(例如“ AOL木马”)会将自己伪装成command.exe(实际系统文件是). 如果您不注意,可能不会发现它不是真正的系统启动. 文件(尤其是在Windows Windows中).
在System.ini文件中,[BOOT]下有一个“ shell =文件名”. 正确的文件名应为“ explorer.exe”. 如果不是“ explorer.exe”,而是“ shell = explorer.exe程序名”,则后面的程序是“木马”程序,这意味着您已经是木马. 注册表中的情况最复杂. 使用regedit命令打开注册表编辑器,单击以: “ HKEY-LOCAL-MACHINESoftwareMicrosoftWindowsCurrentVersionRun”目录,检查键值中是否存在不熟悉的自动启动文件,扩展名为EXE,请记住: 一些“木马”程序生成的文件与系统自己的文件非常相似,并且希望通过伪装进行传递,例如“ Acid Battery v1.0 Trojan Horse”,它将使用注册表“ HKEY-LOCAL-MACHINESO FTWAREMicrosoftWindowsCurrentVersionRun”下的Explorer键将值设置为Explorer =“ C: WINDOWSexpiorer.exe”,则“ trojan”程序和实际的Explorer之间只有“ i”和“ l”之间的区别. 当然,注册表中有很多地方可以隐藏“木马”程序,例如: “ HKEY-CURRENTUSERSoftwareMicrosoftWindowsCurrentVersionRun”,“ HKEY-USERS **** SoftwareMicrosoftWindowsCurrentVersionRun”目录是可能的,最好的方法是“ HKEY在“ LOCAL-MACHINESoftwareMicrosoftWindowsCurrentVersionRun”下找到“木马”程序的文件名,然后在整个注册表中搜索.
了解“木马”的工作原理,因此很容易检测并杀死“木马”. 如果存在“木马”,最有效的方法是立即将计算机与网络断开连接,以防止黑客通过网络攻击您进行攻击. 然后编辑win.ini文件,在[WINDOWS]下,将“ run =“ trojan”程序”或“ load =” trojan”程序”更改为“ run =“和“ load =”;编辑system.ini文件,更改[BOOT]下面的“ shell ='木马'文件”更改为: “ shell = explorer.exe”;在注册表中,使用regedit编辑注册表,首先在“ HKEY-LOCAL-MACHINESoftwareMicrosoftWindowsCurrentVersionRun”“程序”文件名下找到“木马”,然后在整个注册表中搜索并替换“木马”程序. 有时您需要注意: 某些“木马”程序不会直接替换“ HKEY-LOCAL-MACHINESoftwareMicrosoftWindowsCurrentVersionRun”“”键值下的“木马”,因为某些“木马”如: BladeRunner“木马” ”,如果将其删除,“木马”将立即被自动添加,您所需要做的就是写下“木马”的名称和目录,然后返回Go to MS-DOS,找到此“木马” ”文件并删除. 重新启动计算机,然后去注册表删除所有“木马”文件的键值. 至此,我们完成了.
如果发现病毒并且无法将其删除该怎么办?
问: 如果发现病毒,但是在安全模式下或Windows下无法删除,该怎么办?
A: 由于某些目录和文件的特殊性,它们无法直接清除(包括安全模式下的防病毒等),但是带有病毒的文件需要某些特殊方法才能清除. 下面提到的目录均包含其下的子目录.
1. 中毒的文件位于\ Temporary Internet Files目录中
由于此目录中的文件,Windows将具有一定的保护作用(未经确认). 因此,即使在安全模式下,也无法清除此目录中的中毒文件. 在这种情况下,请先关闭其他程序,然后打开IE,然后在IE工具栏中选择“工具” \“ Internet选项”,如果出现“删除所有离线内容”提示,请选择“删除文件”进行删除,请同时选择最后一个并将其删除.
2. 中毒的文件位于\ _Restore目录或“系统卷信息”目录中
这是系统还原存储还原文件的目录. 该目录仅在Windows Me / XP操作系统上可用,因为系统对此目录具有保护作用. 在这种情况下,您需要首先取消“系统还原”功能,然后删除中毒的文件,甚至删除整个目录. 关闭系统还原方法. 对于WindowsMe,请在DOS下禁用系统还原和删除. 如何关闭XP中的系统还原: 右键单击“我的电脑”,选择“属性”-“系统还原”-选中“关闭所有驱动器上的系统还原”-单击“确定”退出.
3. 中毒文件位于.rar,.zip,.cab和其他压缩文件中
如今,很少有杀毒软件可以直接检测并杀死压缩文件中的受感染文件. 即使有,它们也只能支持某些常用的压缩格式. 因此,对于大多数杀毒软件而言,最多只能检出压缩文件中的有毒文件,但无法直接清除它们. 而且某些加密的压缩文件甚至更不可能直接清除.

要删除压缩文件中的病毒,建议在解压缩后删除它,或使用压缩工具软件的外部防病毒程序的功能对病毒进行压缩.
4. 该病毒位于启动区或SUHDLOG.DAT或SUHDLOG.BAK文件中
这种病毒通常是引导扇区病毒,报告的病毒名称通常带有boot,wyx等字样. 如果该病毒仅存在于移动存储设备(例如软盘,闪存驱动器和移动硬盘),则可以使用本地硬盘上的防病毒软件直接进行检查和查杀;如果病毒在硬盘上,则需要使用干净的启动盘开始扫描并杀死它.
对于这种病毒,建议从干净的软盘开始检查并杀死病毒,但是在检查并杀死病毒之前,请确保备份原始引导区,尤其是在有其他操作系统的情况下,例如日文Windows,Linux等
如果您没有干净的可启动磁盘,则可以使用以下方法执行紧急防病毒:
(1)在另一台计算机上制作干净的可引导磁盘. 可以通过Windows 95/98 / ME上的“添加/删除程序”来制作该启动盘,但是应该注意,制作该软盘的操作系统必须与您使用的操作系统相同;
(2)使用此软盘引导中毒的计算机,然后运行以下命令:
A: \> fdisk / mbr
A: \> sys a: c:
如果中毒的文件位于SUHDLOG.DAT或SUHDLOG.BAK文件中,则直接将其删除. 这是在安装系统时在硬盘启动区创建的备份文件. 通常,它作用不大. 该病毒没有作用.
5. 感染文件的后缀是.vir,.kav,.kbk等.
这些文件通常是一些防病毒软件将其备份为带有病毒的原始文件的备份文件. 通常,如果确认这些文件无用,则可以删除这些文件.
6. 中毒的文件位于某些邮件文件中,例如dbx,eml,Box等.
某些防病毒软件可以直接检查这些邮件文件中的文件是否有毒,但通常无法直接对这些有毒文件进行操作. 对于邮箱中的某些有毒信件,您可以使用防病毒软件提供的信息查找有毒信件,删除信件中的附件或删除信件;如果某些eml,nws信函文件中毒,则可以使用相关的邮件软件将其打开,确认信函及其附件,然后删除相关内容. 通常,如果有大量eml和nws感染文件,它们是由病毒自动生成的,建议直接删除它们.

7. 文件中有病毒残留代码
这种情况在CIH,Funlove,宏病毒(包括Word,Excel,Powerpoint和Wordpro等文档中的宏病毒)以及单个网页病毒的残留代码中更为常见. 通常,防病毒软件具有病毒残留代码文件中报告的病毒名称后缀,通常以int,app等结尾,并且不常见,例如W32 / FunLove.app,W32.Funlove.int. 在正常情况下,这些残留代码不会影响正常程序的运行,并且不会传染. 如果有必要将其完全删除,则必须根据每种病毒的实际情况将其删除.
8. 文件错误
这种情况很少发生,通常某些防病毒软件无法清除原始病毒文件,也不能很好地修复文件,这会导致文件无法使用并引起其他问题. 防病毒软件的错误警报. 这些文件可以直接删除.
9. 加密的文件或目录
对于某些加密文件或目录,请在解密后执行病毒检查.
10. 共享目录
这里有两种情况: 网络上的本地共享目录和远程共享目录(包括映射磁盘). 当无法清除本地共享目录中的病毒携带文件时,通常局域网中的其他用户正在读写这些文件. 使用防病毒软件时,无法直接清除这些文件中的病毒. 在将病毒写入这些目录时,这意味着从共享目录中删除病毒后,文件仍被感染或病毒文件不断生成. 在上述两种情况下,建议取消共享,然后对共享目录进行彻底调查. 恢复共享时,请注意不要打开太高的权限,并向共享目录添加密码. 在检查和杀死远程共享目录(包括映射磁盘)中的病毒时,必须首先确保本地计算机的操作系统是干净的,同时具有对共享目录的最高读写权限. 如果远程计算机感染了病毒,建议直接在远程计算机上检查病毒. 特别是,如果建议在删除其他病毒时取消所有本地共享,请执行防病毒操作. 在正常使用中,您还应注意共享目录的安全性并添加密码. 同时,不要在不需要时直接读取远程共享目录中的文件. 建议先复制到本地以检查病毒.
11,某些存储介质,例如CD
对于CD中包含的病毒,请勿尝试直接将其删除. 这是众神无法做到的. 同时,要使其他存储设备检查并杀死病毒,还需要注意它们是写保护的还是密码保护的.
本文来自电脑杂谈,转载请注明本文网址:
https://www.pc-fly.com/a/shouji/article-303274-1.html

 鼓新贵海尔Luxurii系列洗衣机震惊了市场
 木马后门扫描查杀平台如何破解版破解的更多信息?
 辉煌的转型,索尼爱立信在五年内惊艳了世界
 该木马病毒针对韩国的手机管家,以进行精确检测和杀死
没有人靠炒股发财