黑客防线2009缓冲区溢出攻击与防范专辑PDF下载
电脑杂谈 发布时间:2019-04-28 17:15:25 来源:网络整理
中寻求突破”的核心理念,以3 0
多个漏洞机理分析,触发机制,发掘过程,调试过程,ExPloit编
写,核心ShellCode调试,实战构造为例,深入分析漏洞发掘的整
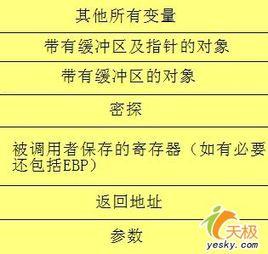
个过程,详细解析Exploit的编写步骤。一定程度上能防范缓冲区溢出攻击的措施有哪些本书分为“初级篇”、“
分析篇”、“Sh ellC ode篇”三篇,由浅入深地进行系统全面的
缓冲区溢出攻击与防范的技术探讨,适合各层次的网络安全技术
爱好者阅读。
图书目录
初级篇.
初探缓冲区溢出攻击1
Windows下堆溢出初步2
Windows堆栈溢出全面解析6
经典WIN32堆栈溢出保护+突破技术9
菜鸟版Exploit编写指南16
简单分析IFrame漏洞20
免费才是我们的最爱——Real Server远程溢出漏洞分析22
lsasrv.dll远程溢出26
Serv-U FTP漏洞旧饭重炒29
Hacker+Cracker+Sniffer的综合利用33
在Windows下对比学习Linux堆栈溢出36
采众家之长分析及改进CMail漏洞42
从MS03-049漏洞利用看调试系统进程45
我来写ShellCode48
Windows整数溢出初步51
溢出漏洞扫描技术54
新手溢出TFTPD57
初探堆栈溢出59
分析篇
.堆栈溢出点定位原理分析62
巧妙分析JPEG处理漏洞65
从分析MS06-040谈Metasploit攻击代码提取68
分析和利用W32Dasm溢出漏洞72
玩转Winamp漏洞76
RealPlayer溢出分析+利用80
Realplay.smil文件溢出漏洞分析83
PNP溢出漏洞分析+利用85
Word溢出漏洞分析与利用88
Excel溢出漏洞分析+利用94
亲密接触MS06-05597
WinZip溢出漏洞分析+利用99
迅雷5远程拒绝服务漏洞0Day分析101
MS07-004分析和利用103
IPMsg溢出的简单分析..105
WinRAR 7z文件名溢出分析和利用107
ShellCode到洞悉溢出漏洞原理111

Fuzzing in Word溢出分析和利用113
重温MDB File文件漏洞115
OllyDbg Format String 0Day分析与利用118
WinRAR栈溢出分析和利用120
从卡巴漏洞管窥内核模式ShellCode的编写123
Windows CE缓冲区溢出利用技术127
隔山打牛之RealPlayer 栈溢出134
ShellCode篇
定制特殊的ShellCode138
定制自己的ShellCode之二141
ShellCode编码变形大法144
编写变形的ShellCode实战篇146
打造Windows下自己的ShellCode149
让ShellCode突破系统版本限制153
《射雕》之突破Windows个人防火墙157

穿墙ShellCode的编写+应用161
突破溢出数据包长度限制——编写分段传送的ShellCode(上)165
突破溢出数据包长度限制——编写分段传送的ShellCode(下)167
突破防火墙的非管道ShellCode171
ShellCode自动化提取的设计与实现175
能够生成木马的ShellCode177
编写Word木马的ShellCode180
不死的ShellCode182
打造自己的ShellCode综合分析工具185
编写全数字字母的ShellCode188
再谈全字母数字的ShellCode的编写190
The短er,the better——精简你的数字字母ShellCode193
打造200字节的最短通用ShellCode198
编写Unicode有效的ShellCode202
编写绕过卡巴主动防御的ShellCode204
SP2下利用TEB执行ShellCode206
安全搜索进程内存空间208
再谈绕过卡巴斯基主动防御系统...211
本文来自电脑杂谈,转载请注明本文网址:
https://www.pc-fly.com/a/jisuanjixue/article-94772-1.html
-

-
潘隽
中国人不惹事
 Rising Security Assistant软件的屏幕截图
 闪回错误? 2条提示教你重新安装Win10应用程序商店程序
 渲染场系统软硬件配置方案
 启动时如何设置Win7自动连接到宽带? 引导时Win7自动宽带连接
舰艇再多管比用