python 判断系统平台 批量挖SRC漏洞的一种打开方式(4)
电脑杂谈 发布时间:2018-01-06 08:07:18 来源:网络整理python-memcached==1.57
redis==2.10.5
requests==2.8.1
chardet==2.3.0
如图 4-1所示:

图4-1测试环境图
4.2 工具运行参数
sage: pocbase [options]
optional arguments:
-h,--help Show help message and exit
--version Show program'sversion number and exit
target:
-u URL,--url URL Target URL (e.g."")
-f URLFILE,--file URLFILE Scan multiple targetsgiven in a textual file
-rPOCFILE Load POC from a file(e.g. "_0001_cms_sql_inj.py") or directory (e.g."modules/")
mode:
--verify Run poc withverify mode

--attack Run poc withattack mode
request:
--timeoutTIMEOUT Seconds to wait before timeoutconnection (default 30)
--delayDELAY Delay between two request ofone thread
params:
--extra-argumentsEXTRA_ARGUMENTS Extra arguments (e.g."{username: '***', password: '***'}")
optimization:
--threadsTHREADS Max number of concurrent HTTP(s)requests (default 1)
4.3 功能测试
4.3.1 多CMS漏洞对应多网站扫描
启动脚本,入口文件pocbase.py,参数r指向要扫描的文件夹路径,参数f为本次扫描的url文件路径,参数threads为本次扫描开启的线程数。如图 4-3-1-1所示:
图4-3-1-1 启动脚本扫描图
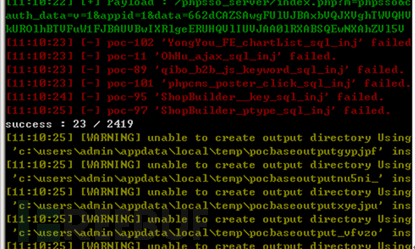
图4-3-1-2 实际扫描结果图
本次扫描2419次 存在漏洞23个 的是漏洞结果生成文件地址
扫描时间用时1分钟 扫描网站数42个 sql注入CMS漏洞数60个 本次扫描准确率100%
验证成功的SQL注入,如图4-3-1-3所示:
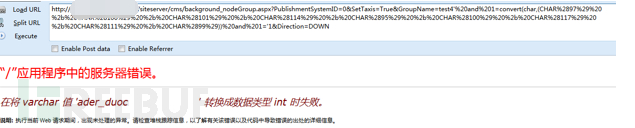
图 4-3-1-3 验证漏洞结果图
其中,编写的payload中,是ader_duo经过ascii码转换之后的字符,在获取源代码的匹配ader_duo关键字。匹配成功率为100%。因为payload里访问连接中并不存在,CHAR%2897%29%20%2b%20CHAR%28100%29%20%2b%20CHAR%28101%29%20%2b%20CHAR%28114%29%20%2b%20CHAR%2895%29%20%2b%20CHAR%28100%29%20%2b%20CHAR%28117%29%20%2b%20CHAR%28111%29%20%2b%20CHAR%2899%29。
4.3.2 多CMS漏洞对应一网站扫描
启动脚本如图 4-3-2-1所示:
图4-3-2-1 启动脚本扫描图
本次线程数150。如图4-3-2-2所示:
本文来自电脑杂谈,转载请注明本文网址:
https://www.pc-fly.com/a/jisuanjixue/article-58534-4.html
-

-
张芳辉
但是好费电
-
雪村杏
在大数据的时代
 e动交行_e动交行app官方网站_交通银行e动交行
 内部食堂承包合同 咸阳市永寿县职教中心学生(2018)食堂承包经营项目招标
 用C语言编写的图书借阅管理系统源代码
 Java多线程7: 死锁
老个JJ新闻说啥你就以为啥