谈论渗透测试的实际战斗
电脑杂谈 发布时间:2020-07-29 09:06:33 来源:网络整理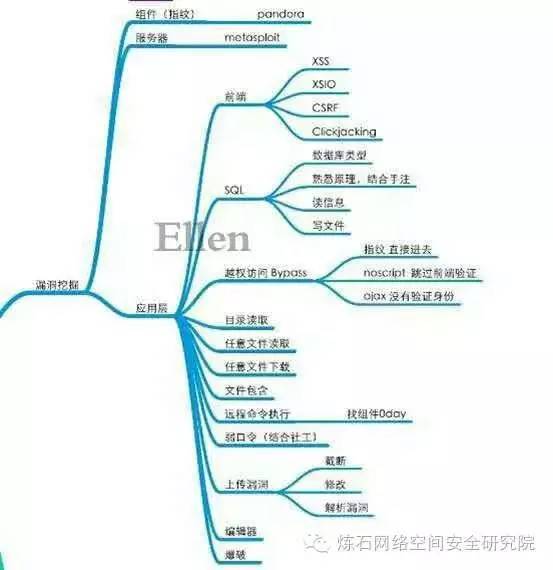
0x00前言
很多时候,在查看怀恨在心者的漏洞时,总有一种感觉,即将网络渗透简单地理解为发现网络系统漏洞并获得Webshell. 实际上,我个人认为,完整的渗透(从黑客的角度考虑问题)应该做一切可能的事情,以获取目标系统或服务器的最高权限,并发现尽可能多的敏感信息. 此过程应包括但不限于以下几个方面:
以下是我分享的相对完整的实际渗透战斗,仅供参考. 在发布本文之前,所有操作都已还原,请不要将其用于非法目的.
0x01信息
作为信息渗透测试的第一步也是最重要的一步. 孙子兵法说: “认识自己和敌人,就永远不会结束一百场战斗. ”
第一步是选择实际的目标站点,收集的信息如下:

1.png(314.17 KB,下载: 33)
下载附件并保存到相册
2016-1-28 18:10上传
从上面收集的信息中,我们可以简单地分析下一个渗透思路:
0x02漏洞检测
根据上述想法,首先尝试查找主网站的漏洞. 通常,您可以通过AWVS或其他扫描工具进行初步扫描,以查看是否有可以利用的点. 但是,最简单,最直接的方法是打开此网站并尽可能仔细地浏览每个可能有价值的页面,如下所示:

有什么发现吗?实际上,我们可以观察到一些有价值的信息. 从以上信息中,我们可以发现该主站点基于Joomla CMS. 实际上,这对于我们的下一次渗透非常有帮助. 我们都知道,Joomla的RCE和SQL注入漏洞最近已被暴露,因此我们可以尝试看看此站点是否已修复这些漏洞.

因此,我们可以使用已经公开的exp()对其进行测试,如下所示:

果然,该漏洞确实存在,并且我们成功获得了shell,这是否意味着我们的渗透已经结束?不渗透入侵教程,不,不(重要的事情说了三遍),实际上,真正的渗透才刚刚开始.
0x03系统特权升级
我们发现这是Windows 2008 R2服务器. 现在我们有了网络外壳,接下来要考虑的是,我可以获得管理员权限吗?
首先,在斩波器中执行以下命令: whoami,以查看当前shell正在运行的权限,如下所示:

可以看出,我们的Shell在系统特权下运行,这意味着我们可以轻松添加管理员帐户. 命令如下:


0x04内部网渗透率
接下来,我们需要检查并收集系统的一些常用信息,以帮助我们进一步渗透Intranet,通常包括以下信息:
1. 系统信息– systeminfo

2. IP信息– ipconfig / all


3. 打开端口信息-netstat -an


4. 运行过程信息–任务列表

5. 局域网中的公共文件共享–网络视图

6. 有关局域网中域的信息– net view / domain

分析并提取有用的信息:

根据上述分析,我们发现目标服务器已打开RDP(3389),但该服务器位于Intranet中,因此无法直接连接到外部. 在这种情况下,我们可以考虑将端口转发到我们自己的外部网络服务器,然后再进行连接.
第一步渗透入侵教程,上传端口转发工具(参考它)
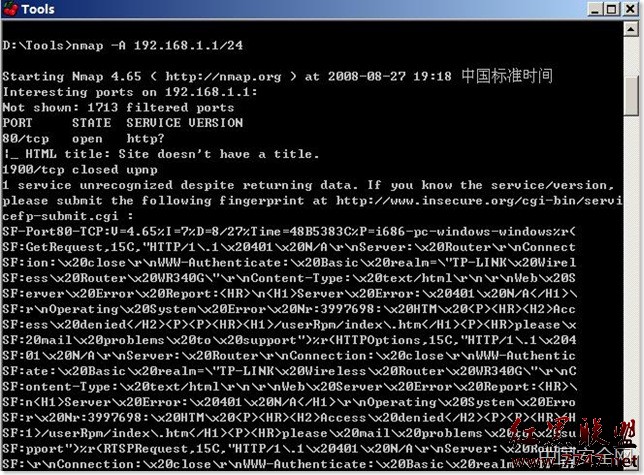

第二步,外部网络服务器打开端口以端口5001和5002

第三步,内部网络服务器启用端口转发,并将本地端口3389转发到外部网络服务器监视的端口5002

第四步,启动到外部网络服务器端口5001的RDP外部连接

现在,我们已成功使用端口转发和RDP连接到Intranet上的服务器.
打开XAMPP,我们可以轻松查看网站的数据:

为了进一步渗透内部网络,我们需要扫描内部网络以查看内部网络上启用了哪些服务. 在这里,我推荐了一种快速扫描内部网络的工具(MyLanViewer). 结果如下:


Intranet上的一些共享目录: (各种内部材料和信息)


某些Intranet系统:
私有云云存储管理系统: (您可以设置共享目录的权限)

无线路由器: (内网流量嗅探和拦截)

打印机: (获取一些公司联系人的)


事实上,到目前为止,整个渗透还没有结束. 我们只获得了一个WORKGROUP服务器,但实际上EES域中仍然有10多个服务器,那么下一步该如何突破?
实际上,有很多想法可以使用,例如:
1. 将我们在上面的Intranet上扫描的地址簿与之前收集的子域电子邮件mail. ***. sh.cn结合起来(请参见0x01),我们首先可以根据电子邮件地址生成密码字典. 蛮力破解,看看是否可以在用户的邮箱中获得其他有用的信息
2. 继续探索和分析其他子站点可能存在的漏洞,然后逐步突破
3. 尝试破解上面获得的无线路由器密码,嗅探网络流量以获取公司员工的用户名和密码
我不会在这里走得更远!简而言之,渗透是一门特殊的艺术,它必须善于利用所获得的所有信息来不断改变观念并最终实现目标.
0x05摘要
渗透是一项需要经验,护理和耐心的工作. 您必须从黑客的角度考虑每个可能的漏洞,以利用和扩展结果.
总结以上实际战斗的结果,可以概括为以下几点:
本文来自电脑杂谈,转载请注明本文网址:
https://www.pc-fly.com/a/jisuanjixue/article-288917-1.html
-

-
林一夫
╯□╰)o
-
邹来粮
他也是命好
 常见分布式系统 ID调研
 旧驱动程序还原运行速度越来越慢的win7系统计算机的详细信息
 夏普电视蓝屏不显示图像
 计算机的CPU温度多少?
你知道什么意思了吧