渗透实例入侵教程
电脑杂谈 发布时间:2020-07-29 09:05:39 来源:网络整理
大家好〜我是〜小步店〜很高兴再次见到你
我今天带给您的教程是渗透和入侵备用黑网站〜!
目的: 找到一个站点并通过渗透和备份获取整个服务器的站点!!
今天做教程的原因很简单〜!因为上次我做了一个黑站来为所有人提供服务器
在教程中渗透入侵教程,很多朋友来问我为什么他们不能在黑暗中站立!什么权限还不够拉〜!端口3389未打开
拉〜!有很多问题〜!但是这些比较复杂,但是新手朋友不了解,学习起来也不容易〜
我也是其中的一个(〜-_-〜)哈哈,只是有点聪明~~~~哈哈
为了方便大多数新手朋友,我今天为您带来了这个“ Intrusion Invasion Backup Black Site”
八卦就是这样~~
使用的工具〜1: Ah D注射工具
2: getwebshell
3: 一句木马
4: 我自己的马来西亚之一

目标
使用D列出DB_OWNER权限
此权限还不错~~~无论如何,它可以使我们足够被黑.
一般网站的根目录只有三个磁盘d〜〜〜不可能在c盘中
呵呵〜! 〜!除非是我们的管理员兄弟很不正常~~~
呵呵〜有点慢~~应该先扫描〜!但是先扫描后,一些朋友会问我根目录丢失了
呵呵~~为了休闲,我只需要委屈每个人. 等等〜每个人都可以快进~~~~
这也是为了反映本教程的真实性〜真的很慢〜
好的,wwwroot带有这个根目录〜通用网站的根目录在这里〜
等等,大家~~~~(-_-)我快要睡着了! 〜D相当快〜
我根本无法扫描其他工具〜webroot再次出现了这个~~
顺便说一下,在这里谈论它吧〜不要再责骂你了〜我不假装是B
有时候真的很忙〜我愿意和大家分享这项技术~~~~
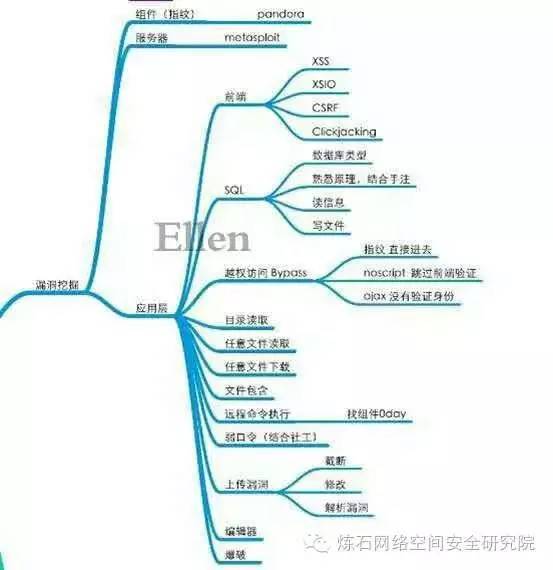
eyexian看到了这个文件〜恰好是网站的域名,很可能是这个域名〜
让我们来看看拉〜! 〜呵呵可能一直站着〜! 〜让他扫描全部内容并立即等待所有内容
把它拿走〜哈哈〜很多站〜! 〜! 〜哈哈〜! 〜!无论如何,我没有提前放其他工具
嘿渗透入侵教程,只需在代码中添加一个句子
别添加好路径〜
先找到关注目录〜! eyexian先拜访他〜wwwroot又是这个
管理员真好〜!这个网站有一个论坛支持论坛的论坛〜显然它可能在这里
这是下面的目录~~~让我们往下走~~ d: \ wwwroot \ webroot \ eyexian \ wwwroot \ adsl.asp
好吧,让我们沮丧而失败地访问它吧!让我们再次备份它吧!有时我们不知道该怎么做.
也许是我上网速度加快的原因~~网吧坏了〜很奇怪〜! 〜为什么不〜!我的上网速度太快了
写~~! 〜
我们的马可能有问题. 让我们看一下.
因为我没有事先准备〜!我刚找到一个车站〜

呵呵终于可以了
使用过句子的朋友一定很高兴看到这个地方〜
呵呵好吧
我们再去看看其他电台.
让我们看一下可以涂黑的现有页面
写作有点慢
很抱歉今天浪费大家的时间〜
我也想反映本教程的真实性
好吧,让我们看看
哈哈是另一个
也许木马没有被写入,我会再次备份
汗~~~我刚才写的〜
再看一下其他电视台〜那里将是黑色的~~~哈哈

好,快来看哈哈〜
哈哈〜,这里的服务器太多了
有一个存在哈哈〜哈哈,你明白吗?
如果他继续这样做,他的整个服务器站将被清除
哈哈~~~~那不是很酷吗? ? ? 〜
太慢了〜我想知道com的结尾是否不能用网络写出来,哈哈〜
更改为COM以查看它是否存在〜
我今天穿着黑色衣服,我也给你个主意〜
每个人都应该灵活使用它〜不要对一个人使用一种方法〜不要停止
找到新的写马方式有点慢〜
好吧,让我们看看另一个呵呵〜
您不需要我来演示它〜我相信您可以赢得很多电台〜
小点★黑客的防御线①31827260
小点★黑客防御线②32797203
小点★黑客防御线③5601367
我的三个小组为每个人提供了一个交流技术的平台〜
我的QQ: 272665381
本文来自电脑杂谈,转载请注明本文网址:
https://www.pc-fly.com/a/jisuanjixue/article-288913-1.html
-

-
郝乐乐
长方应查明原因
 Rising Security Assistant软件的屏幕截图
 闪回错误? 2条提示教你重新安装Win10应用程序商店程序
 渲染场系统软硬件配置方案
 启动时如何设置Win7自动连接到宽带? 引导时Win7自动宽带连接
桃子加油