计算机病毒和反病毒技术论文
电脑杂谈 发布时间:2020-04-30 11:24:00 来源:网络整理
计算机病毒和防病毒技术
摘要
当涉及到计算机病毒时,我相信大多数用户不会陌生(即使大多数未与计算机接触过的人也听说过它),有些用户甚至对计算机有一种痛苦的感觉. 病毒. 为此,我整理了定义,起源,历史,特征,传播途径,分类,误解,防病毒原理以及解决计算机病毒中病毒的方法的内容,并希望它可以用于日常的防病毒大多数用户的操作帮助:
关键字: 计算机病毒的定义,来源,特征,传播途径,一般感染过程,分类(***,蠕虫,脚本病毒,宏病毒等),防病毒原理以及病毒解决方案
计算机病毒的定义
计算机病毒是程序,一段可执行代码. 像生物病毒一样,计算机病毒具有独特的复制功能. 计算机病毒可以迅速传播,并且通常难以根除. 他们可以将自己附加到各种类型的文件. 当文件从一个用户复制或传输到另一个用户时,它们与文件一起传播.
可以从不同角度给出计算机病毒的定义. 一种定义是一种程序,它以介质的形式通过磁盘,磁带和网络进行传播,并且可以“感染”其他程序. 另一个是潜伏的,具有感染力和破坏性的程序,可以复制自身并在某个载体的帮助下存在. 其他定义是一种人工制作的程序,它在存储介质(例如磁盘,内存)或通过不同方式编写的程序中是潜在的或寄生的. 当某个条件或时机成熟时,它会自我复制并传播,从而使计算机的资源被不同的程序等破坏.
因此,计算机病毒是一组程序或指令,可以通过某种方法潜伏在计算机存储介质(或程序)中,并在达到一定条件时被激活,这会对计算机资源造成破坏性影响.
计算机病毒的起源
计算机病毒有多种来源,一些是计算机工作者或业余爱好者为纯粹的乐趣而创建的,还有一些是软件公司为了保护其产品免受非法复制而采取的报复性惩罚措施,因为它们被发现更有效,更有效. 比对非法副本的加密更具威胁性,这导致了病毒的传播. 另一种情况是蓄意破坏活动,分为两种类型: 个人行为和政府行为. 此外,某些病毒仍然是为研究或实验而设计的“有用”程序. 由于某种原因,它们失去了控制并扩散到实验室或研究机构,从而成为危害四方的计算机病毒.
计算机病毒的三个特征
3.1未经授权的可执行性当用户通常调用并执行程序时,他将系统控制权交给该程序并将其分配给相应的系统资源(例如内存),以便可以运行该程序来满足用户的需求. 因此,程序执行的过程对用户是透明的. 该计算机病毒是非法程序,普通用户不会知道它是病毒程序,而是故意调用执行该程序. 但是因为计算机病毒具有普通程序的所有特征: 可存储性和可执行性. 它隐藏在法律程序或数据中. 当用户运行正常程序时,病毒抓住了抢占系统控制权以抢先运行的机会,但此时用户仍然认为正常程序正在执行.
3.2隐藏的计算机病毒是一种简短而强大的可执行程序,具有很高的编程技能. 它通常卡在正常程序或磁盘的引导扇区中,或卡在磁盘上标记为不良群集的扇区,以及某些具有较大空闲概率的扇区,这是其非法存储性. 该病毒会试图隐藏自身,以防止用户察觉.
3.3传染性传染性是计算机病毒的最重要特征,它是判断一段程序代码是否是计算机病毒的基础. 病毒程序入侵计算机系统后,便开始搜索传染程序或磁性介质,然后通过自我复制迅速传播. 由于计算机网络的不断发展,计算机病毒可以在很短的时间内通过像Internet这样的网络传播到全世界.
3.4潜在的计算机病毒具有通过附加到其他介质进行寄生的能力. 这种媒体称为计算机病毒宿主. 依靠病毒的寄生能力,当病毒感染合法程序和系统时,它不会立即发生,而是会被悄悄隐藏起来计算机病毒与反病毒技术答案,然后在用户不知情的情况下传播. 这样,病毒的潜伏性越好,它将在系统中存在的时间越长,病毒感染的范围就越广,并且危害就越大.
3.5表现力或破坏力无论哪种病毒程序入侵系统,都将在不同程度上影响操作系统的运行. 即使是不会直接造成损害的病毒程序也会占用系统资源(例如内存空间,磁盘存储空间和系统运行时等). 大多数病毒程序会显示一些文本或图像,从而影响系统的正常运行,并且某些病毒程序会删除文件,对磁盘中的数据进行加密,甚至破坏整个系统和数据,使其无法恢复,从而造成无法弥补的损失. 因此,病毒程序的副作用较低计算机病毒与反病毒技术答案,系统效率降低,最严重的原因是导致系统崩溃和数据丢失. 病毒程序的表现力或破坏力反映了病毒设计者的真实意图.
3.6可触发性计算机病毒通常具有一个或多个触发条件. 满足其触发条件或激活病毒的感染机制以对其进行感染;或激活病毒的性能或破坏. 触发的本质是一种条件控制. 病毒程序可以根据设计者的要求在一定条件下实施. 这种情况可以是键入特定字符,使用特定文件,特定日期或特定时刻,或达到病毒内置计数器的特定次数.

四种传播计算机病毒的方式
计算机病毒由于具有感染性,因此被称为病毒. 传统频道通常具有以下内容:
4.1通过软盘: 例如,通过使用来自外界的被感染的软盘,最常见的感染方式是来自不同渠道的系统磁盘,来自未知来源的软件,游戏磁盘等. 由于将软盘与病毒一起使用,因此计算机感染了病毒,并被传输到不干净的“干净”软盘中. 大量的软盘交换,合法的或非法的程序副本,以及对该计算机上各种软件的不受控制的使用,已经成为病毒感染和传播的温床.
4.2通过硬盘: 通过硬盘感染也是重要的渠道. 由于携带病毒的计算机已移至其他地方进行使用和维护,因此干净的软盘将被传输并再次传播.
4.3通过网络: 这种感染传播速度非常快,可以在短时间内传播到网络上的计算机.
计算机病毒感染的五个一般过程
当系统运行时,病毒通过病毒载体进入系统的内部内存,即系统的外部内存,并驻留在内存中. 该病毒会在系统内存中监视系统的运行情况. 当发现***的目标已存在并符合条件时,它将自己从内存中存储在***的目标中,从而传播病毒. 该病毒使用INT 13H中断来读写磁盘,并将其写入系统的外部存储软盘或硬盘,然后感染其他系统.
以下是一些说明病毒感染一般过程的示例
5.1可执行文件被病毒感染后如何被新的可执行文件感染?
可执行文件.COM或.EXE感染了病毒,例如黑色星期五病毒,该病毒在执行被感染文件时驻留在内存中. 一旦进入内存,它将开始监视系统的运行. 找到受感染的目标后,将执行以下操作:
(1)首先,确定可执行文件的特定地址的标识信息是否已被病毒感染;
(2)满足条件时,使用INT 13H将病毒链接到可执行文件的开头或结尾或中间,并共存于大磁盘中;
(3)完成感染后,继续监视系统的运行并尝试查找新的***目标.
5.2操作系统病毒如何传播?
5.2.1正常的PC DOS启动过程是:
(1)上电后进入系统检测程序,执行该程序以检测系统的基本设备;
(2)检测正常后,从系统磁盘0侧0通道1扇区(即逻辑0扇区)读取启动程序到0000: 7C00处的内存;

(3)转移到Boot以执行;
(4)引导程序判断它是否是系统磁盘,或提示是否不是系统磁盘;
非系统磁盘或磁盘错误
准备好后替换并敲击任何键
否则,请读取IBM BIO.COM和IBM DOS.COM的两个隐式文件;
(5)执行两个IBM BIO.COM和IBM DOS.COM的隐式文件,并将COMMAND.COM装入内存;
(6)系统正常运行,DOS成功启动.
5.2.2如果系统磁盘已感染病毒,则PC DOS的启动将是另一个场景. 该过程是:
(1)首先将“引导”区域中的病毒代码读入内存中的0000: 7C00;
(2)病毒将其所有代码读取到内存和居民内存的安全区域中,并监视系统的运行情况;
(3)修改INT 13H中断服务处理程序的入口地址,使其指向病毒控制模块并执行. 因为任何一种病毒都必须感染软盘或硬盘,所以它与读写磁盘密不可分. 修改INT 13H中断服务程序的入口地址是必不可少的操作;
(4)将所有病毒程序读入内存后,将正常的Boot内容读入内存中的0000: 7C00,并执行正常的启动过程;
(5)病毒程序随时等待机会等待新系统磁盘或非系统磁盘被感染.
5.3如果存在可以被***的对象,则病毒应执行以下工作:
(1)将目标磁盘的启动扇区读入内存,并确定该磁盘是否感染了病毒;
(2)当满足感染条件时,将全部或部分病毒写入引导区,并将普通磁盘引导区程序写入磁盘特写位置;
(3)返回正常的INT 13H中断服务处理程序,并完成目标磁盘的感染.

计算机病毒的六种分类
自从第一个病毒诞生以来,对于世界上有多少种病毒存在不同的看法. 无论有多少种,病毒的数量仍在增加. 根据国外统计,计算机病毒以每周10种的速度增长,而根据中国部的统计,家庭病毒以每月4-6种的速度增长. 但是,无论孙悟空多么强大,他都无法逃脱佛手掌,无论有多少病毒,他都无法逃脱以下几种类型. 病毒的分类是为了更好地理解它们.
6.1 ***
6.1.1在计算机领域,它是一种基于远程控制的***工具,具有隐藏和未经授权的特征.

所谓的隐蔽意味着***的设计者将使用多种方法隐藏***,以防止被发现. 这样,即使发现服务器感染了***,由于无法确定服务器的特定位置,通常他们也只能看到“马”的叹息.
所谓的未授权是指一旦控制终端连接到服务器,控制终端将享受服务器的大部分操作权限,包括修改文件,修改注册表,控制鼠标,键盘等. ,但这些权利并不是最终赋予的服务,而是通过***程序被盗的.
6.1.2从***的发展角度来看,它基本上可以分为两个阶段.
最初,网络仍处于UNIX平台主导的时期,而***诞生了. 当时,***程序的功能相对简单,通常将程序嵌入系统文件中,并使用跳转指令执行该程序. 在此期间,***的某些功能,设计人员和用户期间主要是技术人员,并且必须具有相当的网络和编程知识.
随后,随着WINDOWS平台的日益普及,一些基于图形化操作的***程序应运而生,并且用户界面得到了改进,因此用户无需了解太多知识即可进行操作** *,相对******事件也经常发生,并且由于***的功能在此期间得到了改进,因此对服务器的损害也更大. 因此,***一直发展到今天,并已得到最大程度的利用. 一旦由***控制,您的计算机将完全没有秘密.
6.2蠕虫

蠕虫与普通病毒有很大不同. 对于蠕虫,没有完整的理论系统. 一般认为: 蠕虫是一种通过网络传播的恶性病毒,它具有病毒的一些共同特征,例如传播,隐蔽,破坏性等,并具有其自身的特征,例如不使用文件. 寄生虫(某些仅存在于内存中),导致拒绝服务网络,并与VPN技术结合使用等. 就破坏性而言,蠕虫无法与普通病毒媲美. 网络的发展允许蠕虫在短时间内在整个网络中传播,从而导致网络瘫痪!根据用户情况,蠕虫分为两类: 一类是针对企业用户和局域网. 这种病毒利用系统漏洞积极地进行***,这可能会使整个Internet瘫痪. 以“红色代码”,“ Nimda”和最新的“ SQL Worm King”为代表. 另一种是蠕虫,它通过网络快速传播给个人用户(主要以电子邮件和恶意网页的形式),并以爱虫病毒和求职信病毒为代表. 在这两种蠕虫中,第一种蠕虫具有很强的主动性,并且爆发具有一定的突发性,但是相对而言,杀死这种病毒并不困难. 第二种病毒更加复杂和多样化. 少数人利用了Microsoft应用程序的漏洞,更利用社交工程来欺骗和诱骗用户. 这种病毒造成的损失非常大. 也很难根除,例如,主要的杀毒软件供应商在2001年发现了求职信病毒,但直到2002年底,它仍在病毒损害列表中排名第一.
6.3脚本病毒
脚本病毒通常是用JavaScript代码编写的恶意代码,通常具有广告的性质,这会修改IE主页,修改注册表和其他信息,从而使用户不方便使用计算机. 脚本病毒的前缀是: 脚本. 脚本病毒的共同特征是它们以脚本语言编写并通过网页传播,例如Red Code(Script.Redlof). 脚本病毒还将具有以下前缀: VBS,JS(指示编写了哪种脚本),例如喜悦时间(VBS.Happytime),第14位(Js.Fortnight.cs)等.
6.4宏病毒
宏病毒是存储在文档或模板宏中的计算机病毒. 打开此类文档后,将执行其中的宏,宏病毒将被激活,传输到计算机并驻留在Normal模板中. 从那时起,所有自动保存的文档将被该宏病毒“感染”,并且如果另一个用户打开被感染的文件,该宏病毒将被转移到他的计算机上.

如果文档包含宏病毒,则表示该文档感染了宏病毒;如果WORD系统中的模板包含宏病毒,则可以说WORD系统已感染了宏病毒.
计算机病毒的七种防病毒原理
1. 请勿使用盗版或未知软件,尤其是盗版防病毒软件.
2. 写保护所有系统磁盘,切勿将用户数据写入系统磁盘.
3. 安装真正有效的防病毒软件并经常升级.
4. 新购买的计算机在使用前必须进行病毒检查,以防止被感染.
5. 准备干净的系统启动盘,将常用工具软件复制到软盘上,然后保存. 之后,一旦系统被“病毒”破坏,我们可以使用磁盘来启动系统,然后执行检查和防病毒等操作.
6. 应该使用尽可能多的防病毒软件(包括从硬盘,软盘,局域网,Internet和电子邮件获得的程序)检查外部程序. 未经检查的可执行文件无法复制到硬盘中. 服务中断.
7. 尝试不要使用软盘启动计算机.
8. 确保备份硬盘启动区和主启动扇区,并经常备份重要数据以防止意外.
9. 随时注意计算机的各种异常现象(例如速度慢,文件奇怪,文件大小更改,内存减少等),一旦发现,应立即使用防病毒软件仔细检查.
八种计算机病毒解决方案
1. 排毒之前,必须先备份重要的数据文件.
2. 启动防病毒软件并扫描整个硬盘.
3. 找到病毒后,通常应使用防病毒软件从文件中删除病毒. 如果无法删除可执行文件中的病毒,则通常应将其删除,然后重新安装相应的应用程序. 同时,我们还应将病毒样本发送给反病毒软件供应商研究中心,以进行详细分析.
4. 有些病毒无法在Windows 98状态下被完全删除(例如CIH病毒),这时我们应该使用事先准备好的干净的系统启动盘来启动系统,然后在DOS下运行相关的防病毒软件来删除.
总结: 计算机病毒现在已成为PC用户的主要烦恼,并且它们造成的损害和破坏难以估计. 还有一些恶作剧者,一些的程序员,一些破坏者以及出于政治,经济和军事目的的某些病毒编译器,仍在产生各种计算机病毒. 为了对付旧病毒及其变种,人们已经具有成功的对策经验,并且在仔细研究和测试之前,很难对新的和未暴露的病毒采取适当的对策. 如何准确捕获常用软件无法识别的新病毒,以及如何分析和研究其工作机制和特征,需要专门知识. 如果不分析其感染机制,就不可能开发出用于预防和清除病毒的工具.
参考文献: 清华大学出版社《计算机病毒与反病毒技术》
学校Intranet“计算机讨论”
本文来自电脑杂谈,转载请注明本文网址:
https://www.pc-fly.com/a/jisuanjixue/article-194115-1.html
-

-
红真九郎
基本上禁不起推敲和考证
-
-
翟桂晓
癌症咋了
 Rising Security Assistant软件的屏幕截图
 闪回错误? 2条提示教你重新安装Win10应用程序商店程序
 渲染场系统软硬件配置方案
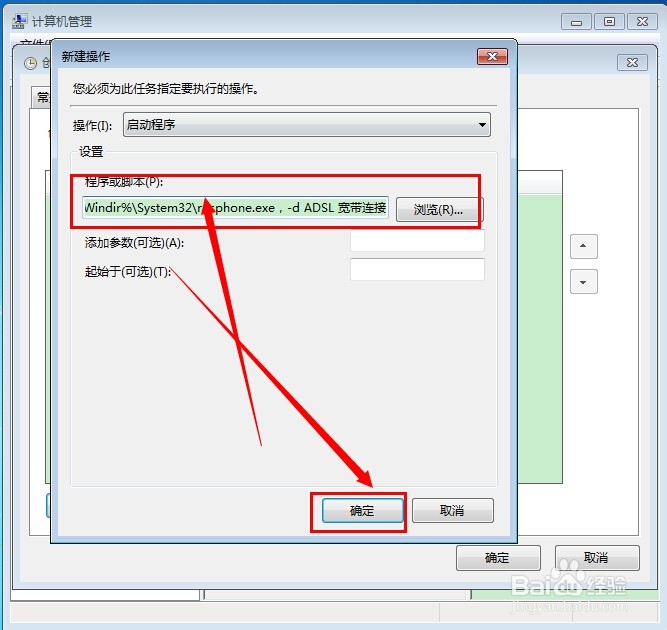 启动时如何设置Win7自动连接到宽带? 引导时Win7自动宽带连接
如果是