数字签名属于可靠的电子签名技术吗?
电脑杂谈 发布时间:2019-07-29 05:05:58 来源:网络整理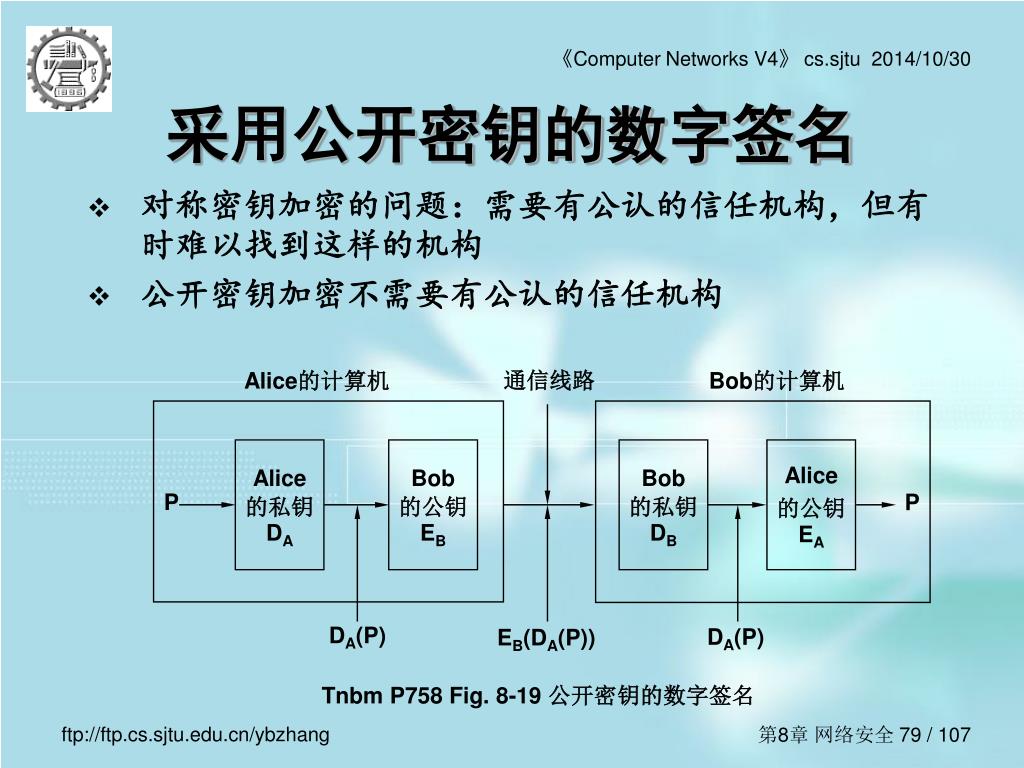
1)证书的版本信息;
2)证书的序列号,每个证书都有一个唯一的证书序列号;
3)证书所使用的签名算法;
4)证书的发行机构名称,命名规则一般采用X.500格式;
5)证书的有效期,现在通用的证书一般采用UTC时间格式;
6)证书所有人的名称,命名规则一般采用X.500格式;
7)证书所有人的公开密钥;
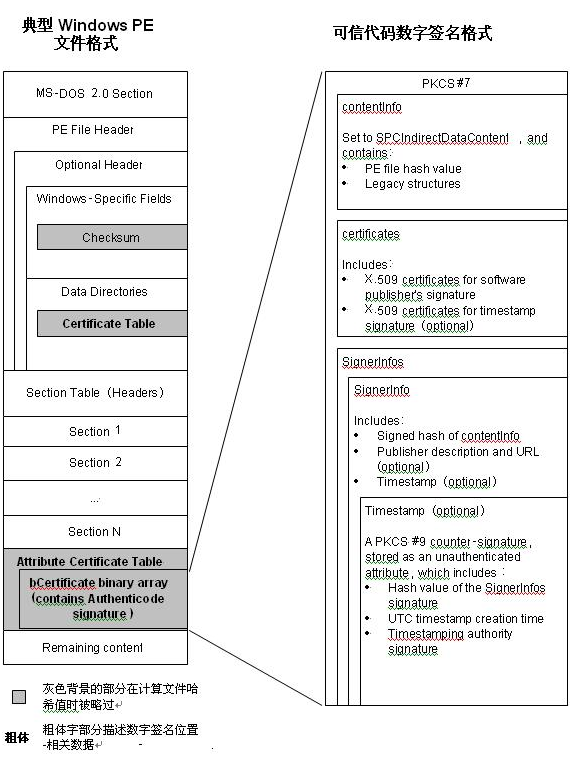
8)证书发行者对证书的签名。
时间戳
在电子商务交易文件中,时间是十分重要的信息。在书面合同中,文件签署的日期和签名一样均是十分重要的防止文件被伪造和篡改的关键性内容。数字时间戳服务(digital timestamp service,简称DTS)是网上电子商务安全服务项目之一,能提供电子文件的日期和时间信息的安全保护。时间戳(timestamp),通常是一个字符序列,唯一地标识某一刻的时间。数字时间戳技术是数字签名技术一种变种的应用,也通常在数字签名系统中被采用。
时间戳(time-stamp)是一个经加密后形成的凭证文档,它包括三个部分:
(1)需加时间戳的文件的摘要(digest);
(2)DTS收到文件的日期和时间;
(3)DTS的数字签名。

一般来说,时间戳产生的过程为:用户首先将需要加时间戳的文件用Hash编码加密形成摘要,然后将该摘要发送到DTS,DTS在加入了收到文件摘要的日期和时间信息后再对该文件加密(数字签名),然后送回用户。数字时间戳由认证单位来加具,以DTS收到文件的时间为依据。
但是现在市场上提供时间戳服务的机构并非《电子签名法》中所指的“电子认证服务提供者”,其未获得工信部颁发的《电子认证服务许可证》,也不能证明文件签署者的主体身份,在技术上和法律效力上都具有局限性。
证书授权中心
实际应用中,一般人都不会找ca去签名,因为那是收钱的,所以可以自己做一个自签名的证书文件,就是自己生成一对密钥,然后再用自己生成的另外一对密钥对这对密钥进行签名,这个只用于真正需要签名证书的人,普通的加密解密数据,直接用公钥和私钥来做就可以了.。1、交易平台集成广东省数字认证中心的数字,申请人使用该公司发放的数字对资格预审报名信息进行加密、签封、递交等资格预审的相关操作。 以下引用longas原话: 其实基于证书的攻击基本原理是这样的:合法客户端向网站发出ssl请求时,黑客截获了这个请求,将其改成自己发出的,然后发给网站,网站收到后,会与黑客的计算机协商ssl加密级别,此时两者之间的加密是正常的,而黑客在与网站交互的同时,记录下对方的证书类型及算法,并使用同样的算法伪造了证书,将这一伪造证书发给了客户端,此时,客户端以为自己在和网站交互,实际上是在和黑客的机器交互。
CA认证的主要工具是CA中心为网上作业主体颁发的数字证书。CA架构包括公钥基础设施PKI(Public Key Infrastructure,简称PKI)结构、高强度抗攻击的公开加解密算法、数字签名技术、身份认证技术、运行安全管理技术、可靠的信任责任体系等等。从业务流程涉及的角色看,包括认证机构、数字证书库和黑名单库、密钥托管处理系统、证书目录服务、证书审批和作废处理系统。从CA的层次结构来看,可以分为认证中心(根CA)、密钥管理中心(KM)、认证下级中心(子CA)、证书审批中心(RA中心)、证书审批受理点(RAT)等。CA中心一般要发布认证体系声明书,向服务的对象郑重声明CA的政策、保证安全的措施、服务的范围、服务的质量、承担的责任、操作流程等条款。
根据PKI的结构,身份认证的实体需要有一对密钥,分别为私钥和公钥。其中的私钥是保密的,公钥是公开的。从原理上讲,不能从公钥推导出私钥,如用穷举法来求私钥则由于目前的技术、运算工具和时间的限制而不可能。每个实体的密钥总是成对出现,即一个公钥必定对应一个私钥。公钥加密的信息必须由对应的私钥才能解密;同样,私钥做出的签名,也只有配对的公钥才能解密。公钥有时用来传输对称密钥,这就是数字信封技术。密钥的管理政策是把公钥和实体绑定,由CA中心把实体(即经实名认证的客户)的信息和实体的公钥制作成数字证书,证书的尾部必须有CA中心的数字签名。由于CA中心的数字签名是不可伪造的,因此实体的数字证书不可伪造。CA中心对实体的物理身份资格审查通过后,才对申请者颁发数字证书,将实体的身份与数字证书对应起来。由于实体都信任提供第三方服务的CA中心,因此,实体可以信任由CA中心颁发数字证书的其他实体,放心地在网上进行作业和交易。
此时,wi-fi protected setup启动设备与注册表之间的信息交换进程,并由注册表发放授权设备,加入wlan 的网络证书(网络名称及安全密钥)。关于ssl证书的获取,如果我们是用来学习可以使用startssl或者沃通免费ssl的申请,可以参考"免费沃通数字证书ssl申请过程 中文界面发放证书快"和"startssl申请 让网站拥有免费ssl证书"文章申请免费ssl部署学习,如果我们需要正规的网站使用,建议还是购买付费的ssl证书。考试试分数在60分以上的银行业从业人员于2012年6月11日9:00至7月1日17:00期间登录证书申请系统进行证书申请,通过资格审核的申请人即可获得中国银行业从业人员资格,该批次电子证书颁发日期为2012年8月1日。

CA为电子商务服务的证书中心,是PKI体系的核心。它为客户的公开密钥签发公钥证书、发放证书和管理证书,并提供一系列密钥生命周期内的管理服务。它将客户的公钥与客户的名称及其他属性关联起来,为客户之间电子身份进行认证。证书中心是一个具有权威性、可信赖性和公证性的第三方机构。它是电子商务存在和发展的基础。
认证中心在密码管理方面的作用
自身密钥的产生、存储、备份/恢复、归档和销毁。从根CA开始到直接给客户发放证书的各层次CA,都有其自身的密钥对。CA中心的密钥对一般由硬件加密服务器在机器内直接产生,并存储于加密硬件内,或以一定的加密形式存放于密钥内。加密备份于IC卡或其他存储介质中,并以高等级的物理安全措施保护起来。密钥的销毁要以安全的密钥冲写标准,彻底清除原有的密钥痕迹。需要强调的是,根CA密钥的安全性至关重要,它的泄露意味着整个公钥信任体系的崩溃,所以CA的密钥保护必须按照最高安全级的保护方式来进行设置和管理。
为认证中心与各地注册审核发放机构的安全加密通信提供安全密钥管理服务。在客户证书的生成与发放过程中,除了有CA中心内的证书,其证书的审批控制,可由独立于CA中心的行业审核机构来完成。CA中心在与各机构进行安全通信时,可采用多种手段。对于使用证书机制的安全通信,各机构(通信端)的密钥产生、发放与管理维护,都可由CA中心来完成。
12、我在进行证书到期换证时,页面无法显示,提示“http 403.17 -禁止访问:客户证书已经到期或者尚未生效”。本基金保本周期期限三年,自本基金基金合同生效日起至三个公历年后对应日止,如该对应日为非工作日,保本周期到期日顺延至下一个工作日,即本基金于2015年6月23日保本周期到期。可将下列情况指定为吊销证书的理由:泄露密钥、泄露ca、从属关系改变、被取代、业务终止、证书持有(这是唯一让您能够改变被吊销证书状态的理由码,在证书状态有问题的情况下非常有用)。
采用证书的公钥吊销,是通过吊销公钥证书来实现的。公钥证书的吊销来自于两个方向,一个是上级的主动吊销,另一个是下级主动申请证书的吊销。当上级CA对下级CA不能信赖时(如上级发现下级CA的私钥有泄露的可能),它可以主动停止下级CA公钥证书的合法使用。当客户发现自己的私钥泄露时,也可主动申请公钥证书的吊销,防止其他主体继续使用该公钥来加密重要信息,而使非法主体有窃密的可能。一般而言,在电子商务实际应用中,可能会较少出现私钥泄露的情况,多数情况是由于某个客户由于组织变动而调离该单位,需要提前吊销代表企业身份的该主体的证书。
提供密钥生成和分发服务。CA中心可为客户提供密钥对的生成服务,它采用集中或分布式的方式进行。在集中的情形下,CA中心可使用硬件加密服务器,为多个客户申请成批的生成密钥对,然后采用安全的信道分发给客户。也可由多个注册机构(RA)分布生成客户密钥对并分发给客户。

提供密钥托管和密钥恢复服务。CA中心可根据客户的要求提供密钥托管服务,备份和管理客户的加密密钥对。当客户需要时可以从密钥库中提出客户的加密密钥对,为客户恢复其加密密钥对,以解开先前加密的信息。这种情形下,CA中心的密钥管理器,采用对称加密方式对各个客户私钥进行加密,密钥加密密钥在加密后即销毁,保证了私钥存储的安全性。密钥恢复时,采用相应的密钥恢复模块进行解密,以保证客户的私钥在恢复时没有任何风险和不安全因素。同时,CA中心也应有一套备份库,避免密钥的意外毁坏而无法恢复客户私钥。
其他密钥生成和管理、密码运算功能。CA中心在自身密钥和客户密钥管理方面的特殊地位和作用,决定了它具有主密钥、多级密钥加密密钥等多种密钥的生成和管理功能。对于为客户提供公钥信任、管理和维护整个电子商务密码体系的CA中心来讲,其密钥管理工作是一项十分复杂的任务,它涉及到CA中心自身的各个安全区域和部件、注册审核机构以及客户端的安全和密码管理策略。
EID对于数字签名的意义
EID是派生于居民、在网上远程证实身份的,即“电子”。在技术上。EID也是采用PKI(Public Key Infrastructure,公钥基础设施)的密钥对技术,由智能芯片生成私钥,再由部门统一签发证书、并经现场身份审核后,再发放给公民。具体而言,PKI技术是一套Internet安全解决方案,PKI体系结构采用证书管理公钥,通过第三方的可信机构CA,把用户的公钥和用户的其他标识信息捆绑在一起,在Internet网上验证用户的身份,PKI体系结构把公钥密码和对称密码结合起来,在Internet网上实现密钥的自动管理,保证网上数据的机密性、完整性。EID的持证人在使用时自设PIN码激活,并通过通用读卡器通过网络远程向服务机构出示;服务机构通过EID的身份信息服务后台认证EID的有效性并获取相应权限内的信息。
EID对冒用、截取、篡改、伪造之防范。
如上文所述,EID采用了PKI、硬证书+PIN码的技术,通过这些技术可以有效防止在网络上身份信息被截取、篡改和伪造。此外,由于EID是通过密码技术来将个人的身份与后台关联,身份会被唯一认定,理论上很难被假冒。
即使EID不慎遗失也不用担心被冒用。因为EID由部门的网络身份管理中心统一签发,若持证人遗失EID,可即刻向网络身份管理中心挂失,该EID将立刻被冻结或失效。通常,在没有EID的情况下,如果丢失,因为缺少注销功能,即使挂失补办了,社会上可能还会有两个在流通。而EID具有唯一性,需要联网认证,申领了新的数字签名密钥生成证书,旧的就自动被注销而无法再使用,因此EID持有者被认定为是可信的。而且由于EID具有PIN码,别人捡到或盗取后也无法使用。EID本身采用先进密码技术,重要信息在key中物理上就无法被读取,因此无法被破解,从而有效避免被他人冒用。
如果发生网络账号被盗情况,只要EID还在用户手上,就可以立即重置密码数字签名密钥生成证书,因此账户就没有被盗用买卖的空间了。还可以规定关键操作必须使用EID,如网络上的交易行为必须插入EID,这样即使密码被窃取,也不会造成损失。
其中,“智能认证”是通过技术手段快速对人、相关行为及属性进行核实,实现从“保单认证”“实名认证”到“实人认证”的技术飞跃,包括智能核身、智能双录、智能质检和智能回访四大模块,可全面运用于保险公司业务流程的各个环节。再给大家解释多一些,淘宝所谓的一张只能开一家网店,限制也就在这了,一个人可以注册多个支付宝账号,但是只有一个账号能用自己的通过实名认证,而其他的支付宝账号要想认证,只能做关联认证,就是绑定到您已经通过实名认证的支付宝账号上,这样关联认证的支付宝是不能开店的,这也是很多店家问题为啥开店认证显示“未完成”,点击“查看详情”均显示“已认证”,如图:。目前为止,发现的冒用签名主要都是通过“go daddy”和“startfield”两家国外签发机构申请的,今年新增的8种冒用签名如下所示,其中每种签名对应若干张数字证书,且部分证书目前已被颁发者直接吊销:。
本文来自电脑杂谈,转载请注明本文网址:
https://www.pc-fly.com/a/jisuanjixue/article-116604-1.html
-

-
符载
个人认为国家发展
-
罗勇
票已买好
 解决方案:如何在Apple的多合一计算机上安装win7,以及如何在Mac OS上通过图形教程安装win7
 高质量发展下的政府绩效评估体系建设
 在Oracle中查看所有表和字段以及表注释. 现场评论
 mfc socket onclose_mfc 多线程socket编程_mfc的socket编程实例
至于被平均的部份肯定在不你手中