excel宏病毒怎么清除
电脑杂谈 发布时间:2019-06-26 21:20:15 来源:网络整理
步骤一:手动清除
1、打开资源管理器,定位到C:\Documents and Settings\administrator\Application Data\Microsoft\Excel\XLSTART之下,如果发现StartUp.xls文件,手动删除,删除之后还要清空回收站(注意:路径中的administrator是计算机系统为命名时候的默认名字,如果自己的电脑重命名过则需要改成自己电脑的名字,可以通过查看计算机的属性获得)(在我的计算机上没发现这个文件,所以我省略了这个步骤)
2、打开资源管理器,定位到C:\Documents and Settings\administrator\Application Data\Microsoft\Excel下,如果发现Excel11.exe这个可执行文件的话,先手动删除它,然后还要记得清空回收站(在我的计算机上没发现这个文件,所以这个步骤我也省略了)
3、打开资源管理器或者我的电脑,定位到c:\Documents and Settings\administrator\Application Data\Microsoft\Excel\XLSTART,右击空白处,弹出的命令中选择新建宏病毒excel,新建菜单中选择文本文档,然后复制好以下的代码粘贴到新建的文本文档中去Sub auto_open()
On Error Resume Next

Application.ScreenUpdating = False
ActiveWindow.Visible = False
n$ = ActiveWorkbook.Name
Workbooks(n$).Close (False)
Application.OnSheetActivate = "StartUp.xls!cop"

End Sub
Sub cop()
On Error Resume Next
Dim VBC As Object
Dim Name As String

Dim delComponent As VBComponent
Name = "StartUp"
For Each book In Workbooks
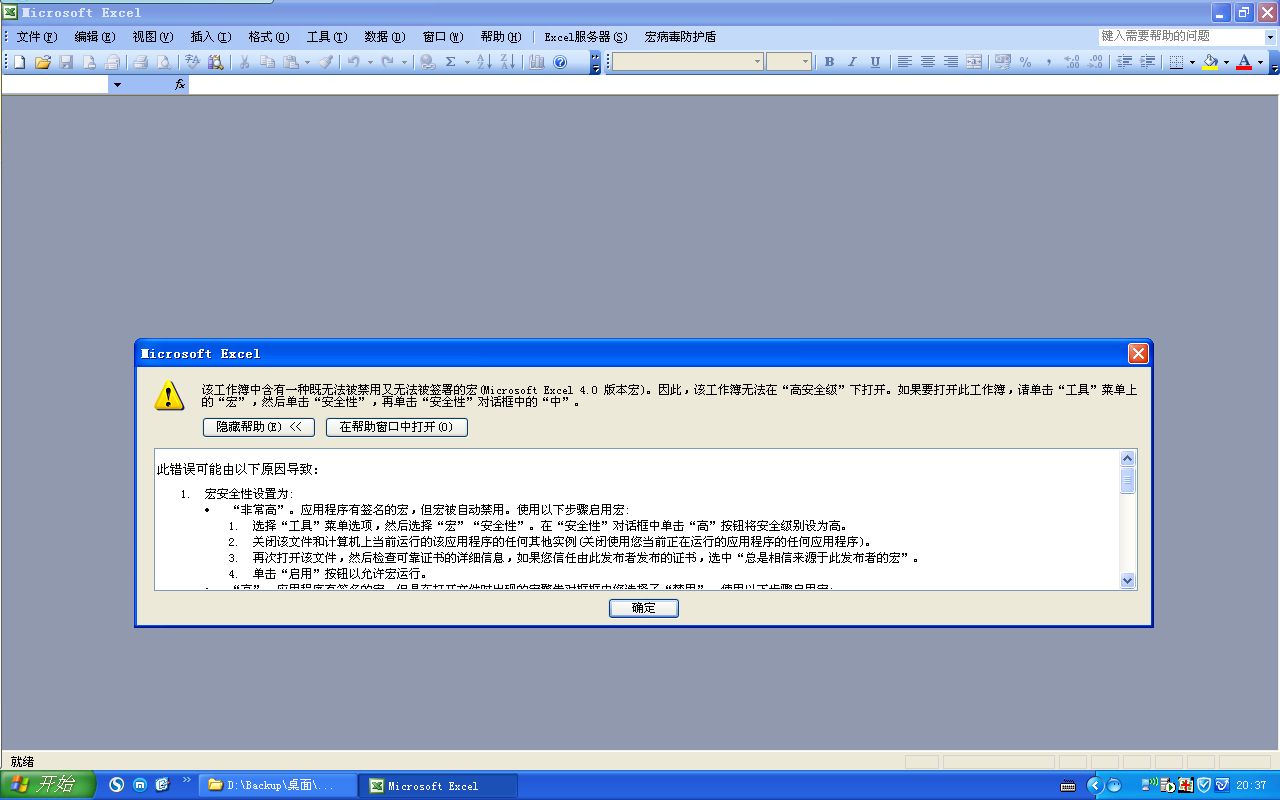
#set($foo = $bar)#set($foo =“hello”)#set($foo.name = $bar.name)#set($foo.name = $bar.getname($arg))#set($foo = 123)#set($foo = [“foo”,$bar])。set module1 = wbk.vbproject.vbcomponents.add(1)。}}output::now i set the name is mary set the sex is girloutput name is maryoutput sex is girlx is 0now i set the name is mike set the sex is boyoutput name is mikeoutput sex is boyx is 1now i set the name is mary set the sex is girloutput name is maryoutput sex is girlx is 0now i set the name is mike set the sex is boyoutput name is mikeoutput sex is boyx is 1未完待续。
book.VBProject.VBComponents.Remove delComponent
Next
End Sub
3、word文件洗白:word文档被病毒感染,不再只是粗暴删除,火绒将全面分析word感染文件,尽可能将病毒与原始文件分离,清除病毒同时保留word文档原件,最大程度保护您的资料安全。阅读文本,把握文章内容,根据文中的②自然段的内容“之所以叫勒索病毒,是因为它在感染用户电脑后,会对电脑里的程序以及存储的包括图片、视频、文档等各种文件进行加密,让用户无法正常使用,并弹出页面,要求用户交完赎金才解锁”,可分析概括。3、单击“文件”标签,在窗口左侧的列表中选择“另存为”选项打开“另存为”对话框,在“保存类型”下拉列表中选择文档类型为“启用宏的word文档(*.docm)”,完成设置后单击“保存”按钮完成文档的保存,看到下图所示的操作,但是我们需要注意的是,启用了宏的文档是无法保存为普通office文档的,在保存文档时,office会给出提示,要求保存为启用宏的文档形式。
步骤二:用杀毒软件清除
使用“木马云查杀”和“360杀毒”,“全盘扫描”和“自定义扫描”病毒和木马,删除后,重启电脑。office宏病毒专杀工具是一款专门用来清理office宏病毒的软件,支持全盘扫描、快速扫描、自定义扫描这三种扫描方式,可用于查杀book1、startup、results、poppy等office常见宏病毒,保护office文档的安全。试试:杀毒软件,360安全卫士+360杀毒双引擎版,或者金山卫士+金山毒霸,建议:使用“木马云查杀”和“360杀毒”,“全盘扫描”和“自定义扫描”病毒和木马,删除后宏病毒excel,重启电脑。
u盘应用广泛,所以成为了木马病毒容易入侵的对象,在使用u盘过程中,因为u盘的自动运行功能就会让木马有机可乘,所以为了能够让用户们更好地阻止u盘自行启动木马,防止u盘中毒,下面小编就为大家整理了三个有效的措施,虽然会受到一点影响,但是却是最有效的措施,现在以win7 32位系统为例,跟大家具体分享一下防止u盘自行启动木马的最有效的几个措施吧。文档类文件一般是不会被感染的,word能中毒,只是其中的宏机制,因为能够调用运行程序,才可能被病毒利用,不过现在这种病毒已经没什么市场(大家都盯得很紧)。最近手机中毒的情况是屡见不鲜了,而且手机病毒的种类和数量也都在逐渐的多样化,尤其是一些病毒特别难查杀,比如说卸载后重启了手机,结果病毒再次出现,或者过了一段时间后又重复出现,总是无法彻底清除的情况,很多小伙伴都遇到过,今天写这篇经验就是和大家分享几个办法,教大家如何解决这个问题。
本文来自电脑杂谈,转载请注明本文网址:
https://www.pc-fly.com/a/jisuanjixue/article-108652-1.html
-

-
明道
可不可以没有
-
闫盈雪
真是叫兽啊
-
屠洪纲
鹅肝
-
 如何使用U盘安装系统,教您如何使用U盘引导进入PE安装系统
 如何解决Win10中不安装字体的问题?
 图1是常染色体遗传疾病的谱系.
 电脑报警声的含义有哪些?电脑的硬件问题出自哪里?
但只能从大义的角度去看