基于源地址伪造的Web服务DoS攻击防御方法,基于源地址伪造(2)
电脑杂谈 发布时间:2019-05-30 00:12:48 来源:网络整理如何查询邮政汇款=== 通过查询交易记录和余额可以查询邮政汇款情况。其中:vxx.xx 为软件版本,dd-mm-yy 为生产日期(日-月-年)nxx-x 为手机型号:如3310为nhm-5*#7760# 查询生产线号码 series 40手机专用 *#2820# 查询蓝牙设备地址 series 60和series 40手机通用 *3370#或*efr#:开启(efr)全速率编码 #3370#或#efr#:关闭全速率编码 (开启全速增强型编码模式,可改善话音质量但会耗电) *4720#或*hra0#:开启(hr)半速率编码 #4720#或#hra0#:关闭半速率编码(话音质量降低,但可延长电池大概30%左右使用时间,需网络支持) 键入这些代码后,会关机重开,然后才能生效。本文除了聚合《已收到邓白氏编码,但是查询不到信息》,免费提供的有关收到邓白氏编码 查询和已收到邓白氏编码,但是查询不到信息的内容之一,已有不少的网友认为此答案对自己有帮助。
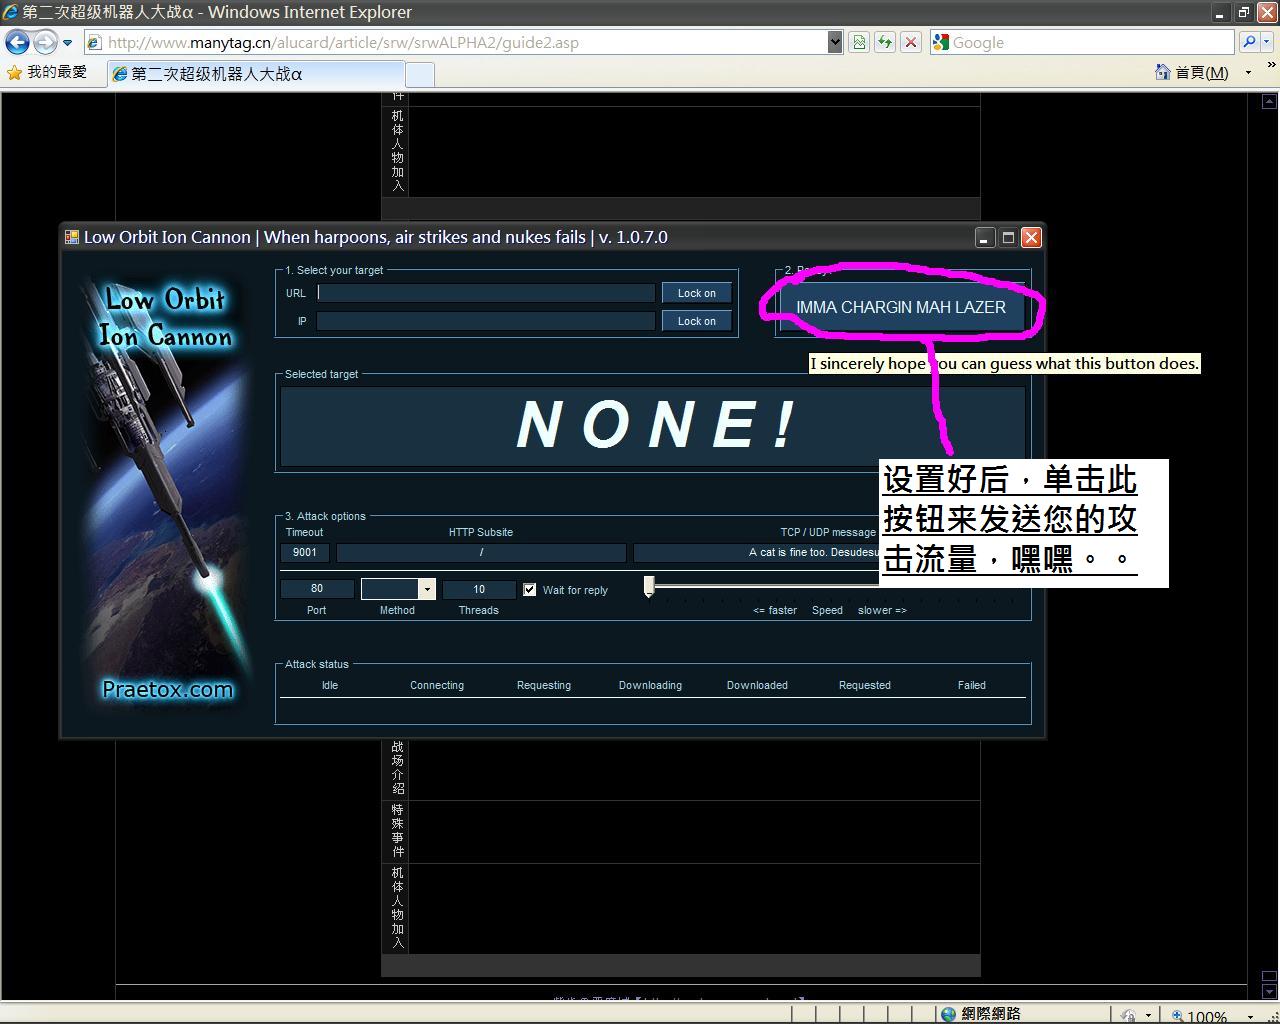
在该实验中,我们选择 Web 服务请求到达率,服务提 供者响应时间和CPU 利用率作为实验参数。Web 服务请求 到达率反映了服务请求到达数量的多少,服务提供者响应 第 35卷 第 9期 魏春 霞,张琳琳,赵楷:基于源地址伪造的 W eb服务 DoS 攻击防御方法 .3037 . 8 A P M e s s a g e s 囹 8 UseY$ 『 8 f Attackers 图 4邮政编码查询 系统物理 架构 时间能够标识服务响应的快慢,同时也能够作为 DoS 攻击 发生的指标之一 ,CPU 利用率反应了w eb 服务消耗主机内 存的比率。实验过程中,首先测量正常执行的 w eb 服务的 3项指标 ;而后,利用著名的 DoS 攻击工具 L OIC 对 Web 服务实施攻击,同时统计 w eb 服务的该 3项参数 ;将本文 提出的方法应用于正常执行的 Web 服务 中,同时给出该 3 项参数值 ;最后 ,将本文提出方法应用于 Web 服务后,对 w eb 服务实施攻击的同时,给出 3项参数值。 ∞ 舳 ∞ ∞ ∞ 如 加 m O 3. 2实验结果与分 析 对于每一个实验 ,跟踪并记录 CPU 利用率,服务提供 者响应时间以及服务请求到达率,分析并 比较实验结果。
从 ddos 攻击下存活那么当遭受ddos 攻击的时候要如何设法存活并继续提供正常服务呢。实际上如果服务器的tcp/ip栈不够强大,最后的结果往往是堆栈溢出崩溃---即使服务器端的系统足够强大,服务器端也将忙于处理攻击者伪造的tcp连接请求而无暇理睬客户的正常请求(毕竟客户端的正常请求比率非常之小),此时从正常客户的角度看来,服务器失去响应,这种情况我们称作:服务器端受到了syn flood攻击(syn洪水攻击)。服务器端忙于处理攻击者伪造的tcp连接请求而无暇理睬客户的正常请求(毕竟客户端的正常请求比率非常之小),此时从正常客户的角度看来,服务器失去响应,这种情况我们称作:服务器端受到了synflood攻击(syn洪水攻击)。
实验结果及分析表明,该方法在一定程度上能够有效 地缓解 D O S 攻击,同时提高 Web 服务的安全性。 4结束语 通过伪造源地址而实施的拒绝服务攻击对 Web 服务的 参与者造成了威胁,如何有效地防御 Web 服务 D o S 攻击 , 逐渐成为 Web服务安全问题的研究热点。然而现有的 Web 服务规范虽然在一定程度上针对 DoS 攻击,有较为安全 的 应对措施,然而它们缺少了对 Web 服务请求者源地址合法 性的考虑。本文对现有的 WS 安全标准进行深入讨论 ,同 时基于 WS 安全标准,提出了一种在 WS 安全标准的安全 令牌基础上添加新的 MA C 令牌的机制。通过引入的令牌 , 可以验证 Web服务请求者的源地址是否合法。此外 ,本文 还提供了对 MA C 令牌的保护机制 ,与提供保护机制之前 ∞ ∞鲫∞鲫加m O 瓣 已u ·3038 · 计算机 工程与设计 2014焦 相比MA C 令牌的安全得到了保 障。实验结果表明本文提 出的方法有效防御了基于源地址伪造的 DoS 攻击。但是本 文提出的方法仅适用于为特定领域提供 Web 服务 的情况, 无法对规模较大的 Web 服务有所成效,需进一步完善,这 是本课题下一步的研究工作。
参考文献 : [ 1] Nordbotten NA.XML and [ J ] .IEEE Communications ( 3) :4-22. W eb servic es secu rity standards S urveys & T utorials,2009,11 [ 2] Bidou R.Attacks on Web services In] .China:T he OWASP F ound ation ,200 9 :1-22. [ 3] Peng D ,Li C ,Huo H . An extended Username token-based approach for R E ST -style W eb s ervice s ecu rity auth entic ation [ c] / / In the 2nd IEEE International Conference on Computer Science and In formation T echnology. IE E E ,2009 :582— 586. [ 4] K won T .Privacy preservation with X. 509 standard certificates [ J] .Information Sciences,2011,181 ( 13) : 2906— 2921. [ 5] Bertino E ,Martino L ,Paci F ,et a1 .Security for Web ser- vices and service-oriented architectures [ M ] . H eidelberg : Sp ri nger , 2010 : 1- 22 6. [6] Jensen M,Schwenk J ,Gruschka N,et a1 .On technical secu— rity issues in cloud computing [c] / / IEEE International C o Me- rence on C loud C omputing. IE E E ,2009 :109— 116. [ 7] Bashir K ,K han ^, L Modification in K erberos assisted authenti~ cation i n mobil e A d — H o c networ ks to prevent ticket replay at·- tacks [ J ].IACSIT International J our n al of Engineering and T echnology ,2012 ,4 ( 3) :307— 310. ‘ [8] Cheong CP , Chatwin C,Y oung R.A new secure token for en~ hancing Web service security [ c] / / IEEE International C o nfe- renc e on C omputer S cienc e and A utom ation E ng ineering. IE E E , 2011 :4 5— 48. [ 9] XIAO J un,YU N X iaochun,ZHANG Y ongzheng.Randomly forging source address DoS attacks filtering [ J ] .Journal of Software,2011,22 ( 1O) :2425— 2437 ( in Chinese) . [ 肖军, 云晓春,张永铮.随机伪造源地址分布式拒绝服务攻击过滤 口] .软件学报,2011,22 (10) :2425— 2437. ] [ 1O ] Suriadi S ,Stebila D,Clark A ,et a1 . Defending 、 veb services against denial of service attacks using client puzzles [ C] / / IE E E Intern ational C onferenc e on W eb Ser vi ces. IE E E , 2011 : 25— 32. [ 11] Chao-yang Z.DoS attack analysis and study of new measures to prevent [ C] / / International Conference on Intelligence Sci— en ce and In for m ation E n gin eering. IE E E ,2011 :426— 42 9. [ 12] Barna C,Shter n M,Smit M,et a1 .Model— based adaptive D o S attack mitigation [ C] / / ICsE Workshop on S o ftware En— gineering for A daptive and Self-M anaging System s. IE E E , 2012 : 119- 128. [ 131 Li t] Yue,LI Q/ ang,LI Zhoujur~ P2P network security a nd de— lense t~ hnology rese arch [ J].Computer Sdence,2013,40 (4) : 9- 13 (in Chinese).[刘悦, 李强, 李舟军.P2P 网络安全及防御 技术研究综述 口 ] .计算机科学, 2013, 40 (4) :9 - 13. ] [ 14] Y E Jing,LI Lingqiang.D o S attack and defense based on the protection of flow MANET network MAc layer [ J ].Com- purer Science,2011,38 ( 4) :118— 121 (inChinese).[ 叶进, 李伶强.基于保护流的 MANET 网 MAC 层 D o S 攻击 及防御 口] .计算机科学,2011,38 (4) :118— 121. ] [ 15] HU ANG K angyu,HE Zhengqiu,LAI Haiguang,et a1 . Web service attack technology research [J] .Computer Appli— cation Research,2010,27 ( 1) :17-22 (in Chinese). [ 黄康 宇,贺正求,赖海光,等.Web服务攻击技术研究综述 口] . 计算机应用研究,2010,27 ( 1) :17— 22. ] [ 16] Mehra M,Agarwal M,Pawar R,et a1 .Mitigating denial of service attack using CAPT CH A mechanism [ c ] / / Procee- dings of the International Conference & W orkshop on E mer— ging T rends in T echnol ogy. A C M , 20 11:284— 287.
本文来自电脑杂谈,转载请注明本文网址:
https://www.pc-fly.com/a/jisuanjixue/article-102295-2.html
-

-
赵光义
幸福的感觉
 Spring中事务的传播属性和事务隔离级别
 分析: 需要理性地看待世界第一超级计算机
 酷狗top500歌曲排行_top500酷狗_酷狗top500怎么找
 c控件rutltextbox_richtextbox 控件_c richtextbox回车
美国佬所做的一切