基于源地址伪造的Web服务DoS攻击防御方法,基于源地址伪造
电脑杂谈 发布时间:2019-05-30 00:12:48 来源:网络整理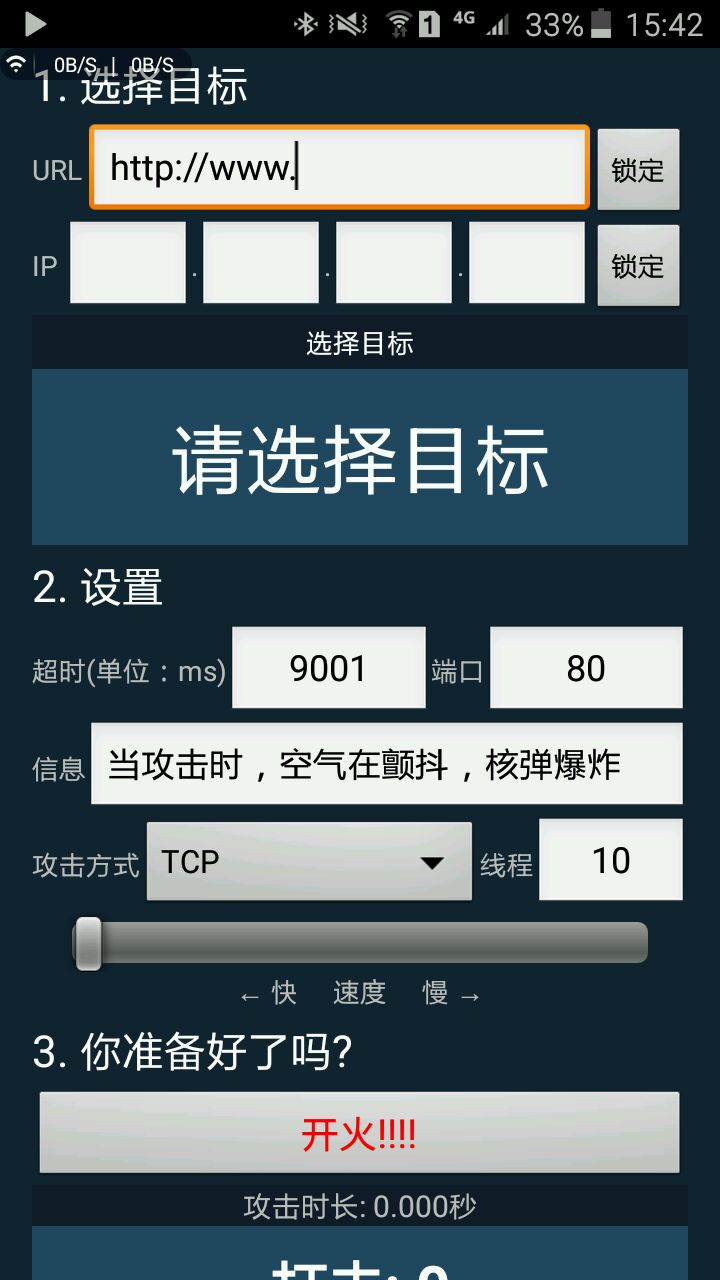
2014 年 9 月 第 35卷第 9 期 计算机工程与设计 C OM P U T E R E N G INE E R IN G A N D D E S IG N S ept.2014 V o1. 35 No. 9 基于源地址伪造的 Web 服务 DoS 攻击防御方法 魏春 霞 一,张琳琳 + ,赵楷。 “ (新疆大学 信息科学与工程学院,新疆 鸟鲁木齐 830046) 摘牌,设计并提出一种防范基于源地址伪造 DoS 攻击的安全令牌,并采用 RSA 算法对该令牌进行加密。实验结果表明,该 安全令牌能够有效缓解基于源地址伪造的Web服务 DoS 攻击,提高Web服务的安全性。 要:为缓解 Web 服务面临的 DoS 攻击,对 Web 服务安全标准 (WSS) 的核心 内容进行研 究, ’基于 WSS 中的安全令 关键词 :W eb 服务安 全标 准;安全令牌 ;SOAP 消息 ;拒绝服 务攻击 ;源地址伪 造 中图法分类号:T P311. 5 文献标识号:A 文章编号:1000— 7024 (2014) 09— 3034— 05 M ethod research based on source address forg ery defending W eb service DoS attack s W E I C hun- xia 一,Z H A N G L in-l in , 计 ,Z H A O K ai。
, ( Institute of Information Science and E ngineering , X injiang University, U rumqi 830046, China) A bstract :T o relieve W eb serv ice D o S attack s,t he core content of the W SS( W eb serv ice security ) w as researched,and a seeu- rit y tok en to prev ent D oS attack s based on the source address forge ry w as designed and proposed ,and the R S A alg orithm wa s adopted tO encry pt the tok en.T he giv en experimental results show that the proposed security token can ef fectively alleviat e DoS attack s based on t he source address forg ery in W eb service .resulting in improving the W eb service security. K ey words :W SS ;security tok en;SO A P messages ;D O S at tack s ;source address forgery 0引 言 w eb 服务主要面临的安全攻击包括 D O S 攻击、w eb服 务探测攻击、注入攻击、参数篡改攻击 、恶意 内容攻击 等『 1 ] 。
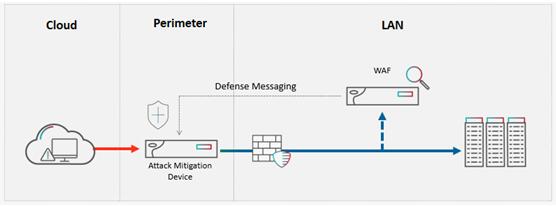
没有这样的令牌,攻击者就能够伪造恶意请求。攻击者在攻击包中使用的源地址类型可以分为三种:真实地址(true)、伪造合法地址(forge legal)和伪造非法地址(forge illegal)。请注意:会话cookie、源ip地址和其他浏览器自动发送的 信息不能作为防攻击令牌,因为这些信息已经包含在伪造 的请求中。
实验结果表明该方法的提 出能够有效地防御基于源地址伪造的 DoS 攻击,提高 Web 服务的安全性 。 1相关工作 为 了保证 w eb 服务 S0 A P 消息的安全通信。微软、 IBM 、V erisign 等联合推 出了 WS-Security (WSS) 规范, w sS 是一种提供 Web 服务应用安全的网络传输协议,其 目 的是构建安全的 S0A P 消息交换机制,保证 SOA P 消息的 机密性及完整性。wSs 规范包含基于 XML 的安全令牌 , 这些令牌封装了用户名/ 口令、X. 509 证书、REL 、SAM L 收稿 日期 :2014— 01— 03;修订 日期 :2o14— 03— 15 基金项目:国家自然科学基金项目 ( 61100017、61462086) ;新疆大学博士毕业生科研启动基金项目 ( BS090142) 作者简介:魏春霞 (1990一 ) ,女,重庆人,硕士,CCF 会员,研究方向为 Web服务安全;+ 通讯作者 :张琳琳 (1974 一 ) ,女,新 疆人,博士,副教授,研究方向为软件体系结构、面向方面软件开发;赵楷 ( 1976一 ) ,男,新疆人,博士, 讲师,研究 方向为面向服务软件体系结构和语义 Web技术。
E-mail:zllnadasha@~ u. edu. cn 第 35卷 第9期 魏春 霞,张琳琳 ,赵楷 :基 于源地址伪造的 Web服务 DoS 攻击防御方法 .3035 . 及 K erberos票据等认证信息,令牌的使用能够使 Web 服务 达到双向认证l1 ] 。用户名/ 口令令牌定义了如何通过用户名 验证服务请求者 的身份问题,X . 509 令牌定义 了如何将 X. 509证书应用于 SOA P 消息 中,X . 509 证书主要用于身 份验证,需要使用与签名者私钥相对应的公钥解密消息, 从而达到验 证消 息 的 目的;SA ML 令牌 定义 了如 何将 SA M L 断言应用于 SOAP 安全头,以及如何引用 SOA P息内部的这些断言,K erberos 令牌定义了如何将 K erberos 票据附加到 S O A P 消息中,和 X . 509 证书令牌一样,拥有 令牌是通过使用相应的密钥签署消息进行证明的_3 。 ]。WSS 的提出在一定程度上保证 了Web 服务 S0A P 消息的安全。但是,该规范并没有涉及 Web 服务请求者的源地址认证问 题 ,而攻击者就可能利用这一缺陷对源地址进行伪造,从 而对 Web 服务提供方实施 DoS 攻击loic攻击流程。
D o S 攻击的防御是 目前网络安全方面的热点问题,许 多研究者都提出了自己的研究方案。文献 Es] 提出了用户 域名令牌,由于域名 IP 查询服务器中含有域名列表。Web 服务提供方接收服务请求后 ,通过查询域列表可知 IP 地址 是否合法。文献 [9] 设计了一种统计源地址数据包数量的 数据结构 ECBF (extended counting bloom filter) 。在 ECBF 的基础上,提出了随机伪造源地址分布式拒绝服务攻击发 生时合法地址识别算法。通过优先转发来 自合法地址的数 据包,实现对合法流量的有效保护,从而有效地抵御了拒 绝服务攻击。文献 [-10] 使用 client puzzles 保护 Web 服务 免受 D o S 攻击,client puzzles 是一种密码策略,它通过要 求客户在被授权之前解决一些难题的方式提供一种逐步验 证的方式,从而达到 目标 。文献 [ ¨ ] 通过深入分析 D o S 攻击防御原则和技术,提出 3 种预防 D o S 攻击的方式 :使 用路由器 D o S 攻击预防,增加可信赖的平台模块以及增强 系统的可防御性;文献 [-12] 提出了基于模型 自适应的体 系结构和算法,用于检测处于 Web 应用层的 D o S 攻击,同 时减缓这种攻击的发生 ,通过使用性能模型预测 即将来临 的请求的影响,决策机 自适应地产生过滤流量的规则,同 时发送值得怀疑的流量进行进一步核查,这种方式的作用 是丢弃非法请求,最终达到预防 D o S 攻击的目的。
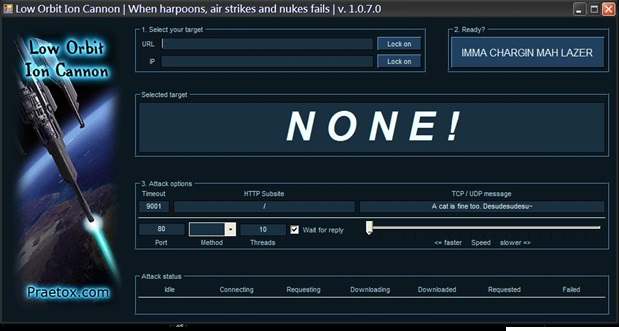
文献 [ 9— 12] 提出的方法是基于网络层的,文献 [-14] 是基于 MA C 层的,而本文提出的方法是基于 SOA P层的。本文的方法与文献 [ 8] 类似,不同之处在于本文提 出的安全令牌所包含的 MA C 地址是唯一且不容易被改变 的,同时对提出的 MA C 令牌采取 了相应的保护措施。因 此既保证了令牌的安全 , 也保证了 Web 服务免于遭受基于 源地址伪造的D o S 攻击。 消 . 消息 2 Web 服务 D0s 攻击防御 2. 1 w eb 服务面 临的主要攻击 Web 服务开放,语言独立及松耦合等特性为电子商务 带来极大便利的同时,诸多安全问题也随之而来。这些安 全问题在一定程度上阻碍了 Web 服务的发展loic攻击流程。因此,如何 提高Web 服务的安全性,保证 Web服务的正常运行,已成 为 Web服务进一步推广应用亟待解决的问题之一。 Web 服务的核心技术包括 SOA P,WSDL 和 UDDI,这 些核心技术以及 Web服务安全相关标准所固有的安全缺陷 成为攻击者攻击的主要 目标。Web 服务中常见的攻击有服 务探测攻击 ,权限提升攻击,参数篡改攻击,D o S 攻击等。
D o S 攻击不仅降低了 Web服务的服务质量同时减弱了服务 的可用性,导致 服务器和网络无法正常地提供 服务 ” ] 。 Web 服务易遭受 D o S 攻击的原因如下 :首先,由于 Web 服 务是通过 X ML 描述的,而 XM L 中隐含 DoS 漏洞 ;此外, Web 服务具有松耦合特性 ,这就意味着客户为 了调用服务 需要访问应用程序元数据。但是,如果服务器响应的是未 授权请求 ,攻击者将 向服务器发送大量请求 ,目的是耗尽 服务器资源。尽管第 2种缺陷通过身份验证能够得到缓解 , 但是在 w eb 服务环境中验证每一条请求是不可能的| l 。一 般来说,Web 服务 中常见 的 D O S 攻击包含 SOAP 洪泛攻 击,超大负载攻击和递归负载攻击 ,S O A P 洪泛攻击是发 送者发送大量相同的SOAP 请求,导致 Web 服务提供者承 受过剩的载荷,致使它们无法正常提供服务 ;在超大载荷 攻击中,攻击者利用 XML 文档能够无限递归嵌套的特点引 发 D O S 攻击,通过创建过度复杂且多重嵌套的 XML 文档 对 XML 解析器实施攻击[1 。
这些攻击都无不对 Web 服务 造成了威胁。 为了保证 Web 服务的安全运行,Web 服务安全相关标 准的使用必不可少。Web 服务安全标准主要 包括 WSS, WS-T rust,WS-Secure conversation 等。这些规范都 以特定 的方式执行,但它们并未涉及服务请求者的源地址认证问 题。为了防范基于源地址伪造的 D O S 攻击,本文在研究了 WSS 的 5 种安全令牌的基础上,提出M AC 令牌。 2. 2 MAC 令牌 通过对WSS 的分析可知,WSS 中的安全机制并未涉及 服务请求者源地址认证 问题。然而,在一定程度上,Web 服务提供者获悉服务请求者的源地址可丢弃来 自未知或伪 造源地址的Web 服务请求,从而保证 Web 服务的安全。伪 造源地址 D o S 攻击是最易开展 ,却又最容易见效的攻击方 式[ ,因而这一缺陷常常被攻击者所利用 ,攻击者采用伪 造源地址进行 D o S 攻击,最终致使服务主机资源或网络带 宽耗尽嘲。因此,在 Web服务开始交互时,服务提供者必 须通过某种方式获得 w eb 服务请求者的安全相关信息以判 定请求者是否为合法请求者。

本文利用 SOA P消息在网络传输 中的可扩展性,将一 种新的安全令牌 MA C 令牌引入到 S O A P 消息头中,S O A P 消息封装了该令牌,同时在 Web 服务参与者间传输 S O AP 消息。MA C 令牌封装了Web服务请求者的 MAC 地址。当 ·3036 · 计算机工程与设计 2014年 服务提供者收到请求之后,首先查看 SOAP 消息头 中的 MA C 令牌,将其与 Web 服务提供方服务器内部的 MA C 、 IP 地址对记录进行对 比,进而判断服务请求者的 MA C 地 址是否存在于服务器内地址对列表内同时服务请求者的 IP 是否正确 ,若符合要求,则接受请求,处理请求 内容;否 则,丢弃服务请求。如图 1所示。 图1安全 S O A P 消息表示 封装安全令牌的 S O A P 消息主要 由 S O A P header 与 S O A P body 组成。WS-Security 的相关内容在 S O A P以呈现。本文将提出的 MA C 令牌引入 SOA P的其他令牌配合使用。用于检测源地址的 MA C 令牌的语 法必须遵循 XML 语法规则,通过分析制定了 M AC 令牌的 语法规则。
本文来自电脑杂谈,转载请注明本文网址:
https://www.pc-fly.com/a/jisuanjixue/article-102295-1.html
-

-
香坂夏希
 中国高性能计算机TOP100排名呈锕獾诎舜味峁?太平言网
 document.write( ); 四川乐山女交警谭霞10年坚守春节一线保路畅(图)
 在Ubuntu下设置您自己的“超级计算机集群”
 OGNL表达式的基本语法和用法
美食就是美食