VPN升级之一: Lenovo Netyu Firewall CA证书升级
电脑杂谈 发布时间:2020-05-16 01:20:36 来源:网络整理
我只是查看了5月9日的上次日志记录的日期,今天已经整整一个月了. 在这段时间里没有写书的欲望. 原因有很多,我不想给自己太多的原因. 这与我当时做日志的初衷完全不符. 如果要更改它,则可以立即继续更新联想网御 vpn,也可以自己动手进行.
将手机升级到IOS 10.3后,无法使用原始的PPTP. 这个VPN服务器已经使用了10多年了,它仍然非常令人激动. 但是,就安全性而言,PPTP确实很老,我必须从头开始. 最初的想法是建立一台服务器来进行VPN,然后打开一个虚拟机. 初步的架构也经过了很好的规划,我将使用CentOS + strongSwan来实现IPSec / IKEv2 VPN,这样我在PPTP上的原始应用程序就可以使用而无需做太多更改. 但是,在仔细检查了该应用程序之后,我发现除了我自己之外,我还需要使用SSL允许外部远程用户登录到WEB后台以打开VPN. 必须优先考虑事情,我只能先做SSL. 考虑时我会想到SSL,因为以后我仍然必须使用VPN服务器. 尽管SSL也具有OPEN VPN服务器解决方案,但我仍然使用原始的解决方案来省去Device的麻烦. 机房中有一个防火墙已被消除. 型号为Lenovo Wangyu V214,即Lenovo Wangyu被收购并更名之前的产品. 该设备过去曾用于高考监控的边缘保护. 实际上,我们从未做过高考考试室. 高考将在几次后停止. 然后,我将其用作办公室网络的路由器. 去年将最新的多负载设备用作办公室网络网关后,该设备处于空闲状态. 只是碰巧要使用SSL联想网御 vpn,因为我似乎还记得在后台看到SSL授权.
好的,我们将重点放在以下方面: Lenovo Netyu Firewall CA证书升级
昨天我去了计算机室,将设备带到办公室,准备配置SSL VPN. 事实证明IE证书已消失,您无法登录VPN. 我的系统在去年下半年更改为WIN10,并且证书是在WIN7下导入的. 但是,经过很长时间的搜索,我没有找到V214的IE安全证书. 我打算下载一个,但找不到. 我也很尴尬地打电话给制造商,估计没用. 我只是搜索了升级CA证书的文章,所以我只想升级V214证书. 可以使用新证书登录吗?
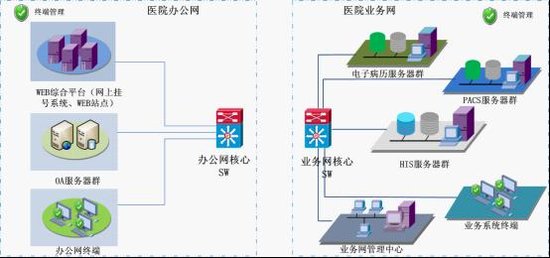
升级步骤为: 开始: 远程连接到防火墙,上传新证书,执行证书更新,并安装客户端IE证书结束.
下载的新证书和IE证书如下:
上传新证书并执行以下命令:
rz

admcert添加cacert cacert.pem fwcert fwcert.pem fwkey fwkey.pem
admcert添加admincert administrator.pem
admincert.pem上的admcert
配置保存

尝试使用原始用户名和密码登录,防火墙的SSH已打开并且可以使用,从而消除了使用串行端口的麻烦.
首先,我使用PUTTY连接到SSH. 结果,当我执行rz命令时,当然无法弹出用于上传文件的对话框. 我鄙视了自己三秒钟. 然后更改了SecureCRT,当然它会顺利弹出,选择上面的4个PEM文件,添加后成功上传.
如上所示,上传成功.
下一步执行命令
admcert添加cacert cacert.pem fwcert fwcert.pem fwkey fwkey.pem
报告一个错误,如图所示. 半天后,百度在另一个文件中找到了答案. 原始证书应先停用.
该命令是admcert off admincert admin.pem
成功执行后,使用admcert show admincert检查结果是否如图所示,是否已禁用.
然后执行前面的四个更新命令. 成功后,在IE中加载admin.p12证书,密码为6 h
最后,登录界面已成功打开,我再次看到了熟悉的网站管理员.
老人回答: 我准备了10个授权的SSL VPN供您取用. 我感到孤独了一段时间,终于再次见面.
本文来自电脑杂谈,转载请注明本文网址:
https://www.pc-fly.com/a/shumachanpin/article-211322-1.html

 数码宝贝:他的实力在皇骑之下,却被千年兽、巴古拉兽当成玩物
 北斗B1 / B2双频软件接收机的设计与实现
 大连市人民政府外事办公室
 excel表格多了一个选框,你点一下
也只能是核战