哪种哈希算法是最安全的密码?
电脑杂谈 发布时间:2020-05-15 14:19:59 来源:网络整理
什么是最安全的密码散列方法

在以下前提下回答: 绝对最安全的可能是:

首先是硬件安全模块,它使用HMAC和由HSM管理的密钥,然后是密码哈希竞赛的获胜者. 一旦找到获胜者,并已与现实世界保持5至10年的同行评审.

在此之前,最安全的方法可能是:
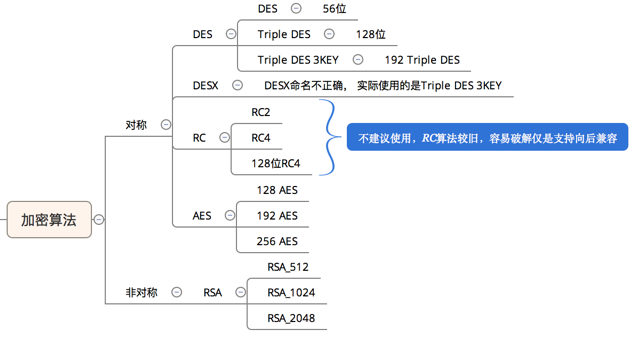
如上所述的HSM,并且是对密码散列的规范答案中的一个很好的选择.
但是,密码哈希实际上并不是主要问题,仅哈希任何“好的”解决方案就足够了. 一个好的解决方案是:
BCrypt,PBKDF2和HMAC和SHA256(或512). 许还认为SCrypt是一个不错的选择,尽管有些人认为它还有些年轻.
对于以上两种情况,您不应该自己动手. 您应该始终使用设计用于长期密码存储的成熟,经过测试和审查的库. 密码哈希不仅涉及使用BCrypt或PBKDF2,还希望其组成具有合理的默认值,以用于字符编码,盐哪种加密算法最安全,迭代次数/成本因素等.
用于密码哈希的绝对最安全的方法是什么?在以下问题的前提下回答: 绝对最安全的可能是: 首先是硬件安全模块,该模块使用HMAC和由HSM管理的密钥,然后使用密码哈希竞赛的获胜者,一旦找到了获胜者哪种加密算法最安全,并具有与现实世界和同行评审保持联系5至10年. 在那之前,最安全的方法可能是: 如上所述...
本文来自电脑杂谈,转载请注明本文网址:
https://www.pc-fly.com/a/shumachanpin/article-210874-1.html
相关阅读
发表评论 请自觉遵守互联网相关的政策法规,严禁发布、暴力、反动的言论
-

-
金田晶
美利坚万岁
每日福利
 如何为qq音乐翻译歌词如何为qq音乐设置歌词
 纯凭个人心得给你们推荐几款适合尼康半画幅机的挂机镜头
 浏览器页面变大或缩小,如何解决高质量问题
 最新版:糖果游戏浏览器和免费盒装页面游戏登陆器的下载评论软件详细信息的比较
热点图片
和男朋友走在街上