解决方案:安全流程:所有保护均由软件定义
电脑杂谈 发布时间:2020-12-10 06:00:51 来源:网络整理
如果软件定义的安全性与以前的安全性体系结构之间存在任何差异,那么最大的区别应该在于它体现的软件化,自动化和按需敏捷性,并且这些功能基于针对不同场景的安全性。
应用程序编排:软件定义安全性的灵魂
安全应用程序以软件的形式交付,例如Web应用程序,脚本或后台守护程序。通常,每个安全应用程序都实现一个或多个安全功能,例如流异常分析,系统漏洞评估以及用户和个人行为配置文件。但是,在设计软件定义的安全性时,安全性应用程序会提供可编程的应用程序接口,例如RESTful API,Web Service接口,消息队列和管道等中间件接口,然后在某些复杂的情况下,级别安全性应用程序,通过调用其他应用程序的一系列应用程序接口,可以快速,逻辑地完成各种安全功能。
以用户行为肖像为例
◆首先,网络流量分析应用程序可以首先对收集的流量进行格式化和建模,以建立正常的访问基准;

◆然后,资产分析应用程序评估公司的重要资产,并结合公司现有的ERP和CRM系统API以获得员工身份信息;
◆下一步,安全审核应用程序获取由安全设备上传的实时日志;
◆最后,UEBA(用户和实体行为分析)应用程序将上述多维信息和访问记录还原为可理解的用户行为和个人行为,以便发现异常事件,例如辞职员工访问Intranet。
可以说,安全应用程序的可编程性是软件定义的安全性的灵魂,其原因有二:
安全服务的逻辑可以通过软件定义
安全应用程序提供应用程序接口,它们还具有通过外部软件重新定义其执行逻辑的能力,从而发挥了更强大的作用。漏洞评估应用程序不仅用于日常合规性检查,而且还可以成为企业安全检测(保护/修复/响应/取证)闭环中的重要领导部分。该应用程序和保护/修复应用程序流程可以派生用于日常漏洞处理的应用程序;当发生紧急安全事件时,该应用程序和响应应用程序编排可以派生诸如虚拟补丁之类的应用程序;重大安全事件发生后,可以派生此应用程序和取证应用程序编排。随着安全需求多样性的增加,可以通过软件定义安全服务的逻辑,企业的安全能力将越来越丰富。
安全应用程序本身可以由软件定义
如前所述,安全应用程序与其他通用应用程序本质上没有什么不同,它们都是软件形式。在网络上提供服务的安全应用程序实际上是软件即服务(SaaS),并且其部署和升级过程应通过平台即服务(PaaS)的应用程序接口进行软件定义。近年来,随着Docker等PaaS技术的成熟,可以部署这些应用程序,而无需考虑底层硬件环境(裸机,专用硬件或具有预安装操作系统的客户端服务器),它们的操作环境是一致且可靠的,应用程序升级也是可能的。实时,增量和可控。

当然,应用程序编排存在一些问题。例如,应用程序提供的应用程序接口没有通用标准。这还需要安全行业中的供应商合作,以开放自己的界面并制定统一的规范以形成良性生态。
商店:交付革命
自成立以来,互联网已深刻改变了世界。 “工业4.0”,“物联网”,“ O2O”和“ BYOD”的流行词是Internet和工业控制系统,嵌入式系统以及普通百姓的日常生活。可以说,生活与公司办公场景相结合所产生的新模式可以说,互联网的敏捷性,开放性和丰富的资源给这些传统事物带来了新的变化。
软件定义的安全性的本质是通过应用程序的灵活逻辑来实现安全方案的“软化”。那么这些应用程序来自哪里,为什么这些应用程序的逻辑会发生变化?当软件定义的安全性发展到应用程序成熟度时,就会提出这些问题。
可以预见,将软件定义的安全系统和Internet结合在一起几乎是不可避免的。没有Internet支持的应用程序交付,任何复杂的安全系统最终都将落后于日新月异的业务系统或使日新月异的攻击方法失效。安全应用程序(Security APP)将演变为服务即安全性,因此安全应用程序始终处于最有效和最新的状态。从这个角度来看,提供安全平台即服务的商店(Security APPStore)的概念也是合乎逻辑的。
应用商店具有以下优势:

应用交付方便快捷
想象一下当前的安全产品交付过程。用户首先需要通过销售了解产品功能介绍,然后与售前人员进行交流,根据需要确定部署计划,产品规格和配置,然后下订单购买。根据库存和生产情况,通常需要几周到几个月的时间才能到达产品。然后,制造商安排项目实施人员进行接线,加电,配置和调试,然后声明交付已完成。如果您在操作过程中遇到无法解决的问题(例如硬件故障),则需要退货并换货,这通常需要数周甚至数月的时间。在发生安全事件时,这不涉及手动例行系统更新和紧急补丁应用程序的开销。可以看出,传统模型存在三个问题:时间成本高;售前和售后人员成本高;操作维护困难,人员素质受到很大影响。
如果安全应用程序是通过应用程序商店交付的,则客户可以浏览和搜索应用程序,找到所需的应用程序,然后单击以尝试或购买。
通过这种方式,可以将安全应用程序快速下载并部署到客户环境中的服务器上,整个过程通常在数分钟至数小时内完成。因为应用程序开发和操作环境是一致的,所以下载后应用程序可以正常运行,从而节省了大量的配置时间。
应用程序更新与之类似,采用增量更新时,所需时间更少。可以看出,这种方法大大减少了安全应用程序交付,部署以及操作和维护的时间开销。
应用开发成本低
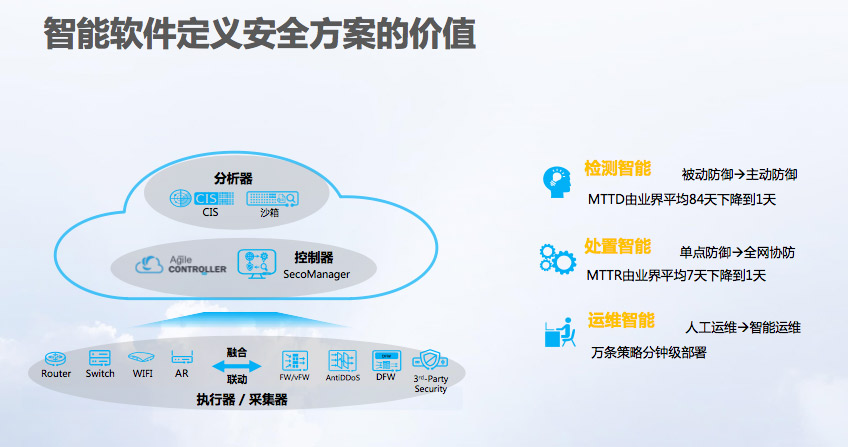
标准化和SaaSized云应用程序商店大大降低了交付的边际成本,因为购买一个应用程序的成本与购买100个应用程序的边际成本几乎相同,从而节省了大量的人工成本。
安全应用商店模型不仅为客户提供了时间和产品质量方面的良好体验,而且还降低了安全供应商的成本并提高了生产效率。
此外,应用程序商店还可以构建安全性生态系统,可以轻松地以标准方式指定应用程序规范和接口,从而实现应用程序编排并进一步增强现有的安全性功能。
下载“软件定义的安全性白皮书PPT”,请单击文章末尾的“阅读原始文本”。
请点击屏幕右上方的“ ...”
本文来自电脑杂谈,转载请注明本文网址:
https://www.pc-fly.com/a/shouji/article-339398-1.html
-

-
了元
旅海只比这条船早服役2年而已
 在刷新机器之前,华为T1-A21w(Honor Tablet T1固件)的双重清除是什么
 为HTC手机充电时无法打开手机怎么办
 钢化膜真的能防碎屏吗
 [图片] Surface Duo已经支持在单个屏幕上运行Android应用程序,需要进行调整以获取双屏幕
说的很客观也诚恳