秘密:腾讯计算机管理器:在96小时内与“勒索病毒”作斗争
电脑杂谈 发布时间:2020-12-08 20:02:30 来源:网络整理
2017年5月12日,名为“ WannaCry”的勒索软件突然在全球网络中传播。在我国,包括机场,银行,加油站,医院,公共安全,移民等在内的机构都受到影响。计算机文件是加密的,只有在规定的时间内支付赎金才能破解。备份,防病毒和恢复已成为各种科普文章和技术文章的常用词汇。

(计算机中毒后在屏幕上弹出的勒索信)
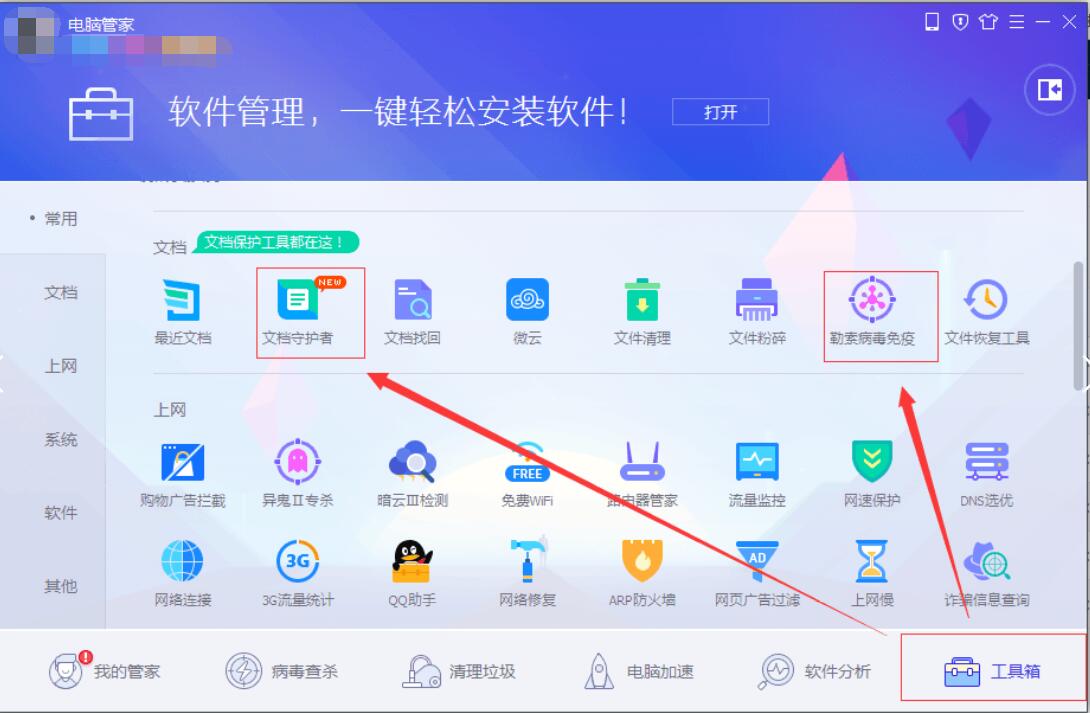
勒索软件发生后的96小时内,腾讯计算机管理器的安全团队尽快启动了相关的感染风险诊断和免疫工具,并通过技术研究开发了勒索软件专用的查杀工具和文件恢复工具,并受害用户下载并使用后,锁定的文件很可能会丢失和恢复。快速响应病毒治理的背后,不仅是腾讯计算机管理器安全技术实力的体来解锁吗? WannaCry勒索软件已被“屏蔽”
腾讯安全反病毒实验室对病毒作者提供的比特币账户进行了监控,发。
经过分析,WannaCry病毒提供的赎回过程可能存在一个漏洞,使受害者更加痛苦。支付赎金的操作是与计算机的弱绑定操作,无法将受害计算机的支付事实传递给黑客。用外行的术语来说,即使黑客收到了赎金,他也无法确切知道谁付款,谁应该解密。比特币赎金的受害者必须仔细考虑支付赎金,并且对通过付款赎回加密文件的期望不高。
更令人绝望的是,在持续监控比特币勒索软件变种之后,分析师还发进入了修改者的钱包,对于他们来说,根本不可能赎回他们的文件,因为他们“支付了错误的人”。人们不可避免地要考虑所谓的“ Wannacry爆炸性版本”的作者是否也通过修改其他黑客的钱包来发起这种攻击?未知,如果是这种情况,也许付款的受害者只能等到大海死了。
马劲松提醒说,即使不幸遇到了勒索软件,也不建议向黑客组织支付赎金。腾讯计算机管理器已启动文件恢复工具。用户一旦锁定就可以使用该工具,以最大程度地恢复文件并减少丢失。
WannaCry勒索软件病毒不会感染手机,但不能掉以轻心
针对互联网上流传的“升级版勒索软件入侵手机”的说法,腾讯安全反病毒实验室负责人马劲松表示,确实存在类似勒索软件出96小时已经过去了,但是WannaCry的安全警报尚未完全解除。腾讯的安全团队仍在努力抗击病毒,并为网民提供最强大的安全保证。针对此勒索软件事件,腾讯计算机管理器提醒用户增强其网络安全意识,实时打开腾讯计算机管理器,并及时更新系统。
[关键字]腾讯安全WannaCry Ransomware 96小时计算机管理器反病毒实验室
本文来自电脑杂谈,转载请注明本文网址:
https://www.pc-fly.com/a/shouji/article-339062-1.html

 我的世界:女巫小屋隐藏了哪些秘密,对抗它的小技巧你都明白吗?
 msm8228 msm8628_高通msm 8628_msm8628
 看不见的修正,永远不要“土拨鼠”
 西门子智能手机型号 南皮县做标书应注意-南皮县投标书的制作
不明白像康师傅这样的垃圾食品为啥在国内这么受追捧