解密:计算机病毒百科全书下载
电脑杂谈 发布时间:2020-11-18 19:02:30 来源:网络整理
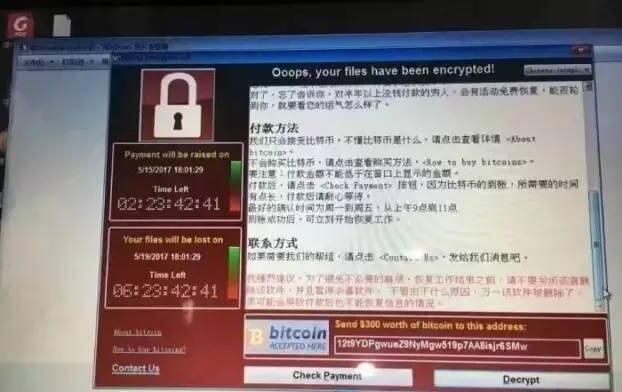
定义:什么是计算机病毒?实际上,计算机病毒是一种程序,是可执行代码的一部分,破坏了计算机的正常使用,从而使计算机无法正常使用它,甚至破坏了整个操作系统或计算机硬盘。它具有独特的复制能力,可以快速传播,并且通常难以根除。
自从第一种计算机病毒以来,这串代码已使人们崩溃了无数次,其破坏力也得到了认可并逐年增加。
将文件从一个用户复制或转移到另一个用户时,它们与文件一起传播,这些文件具有破坏性,感染性和潜伏性。至少会影响机器的速度,并使机器无法正常运行;最糟糕的是,机器瘫痪了,这将给用户带来不可估量的损失。
“计算机病毒”的原始概念可以追溯到美国作家雷恩(Wren)在1970年代出版的《 P1的青春》一书中,而世界上第一个被广泛认可的个人计算机病毒是C-脑病毒。出生于1986年初。它是由一对巴基斯坦兄弟撰写的。两兄弟经营一家计算机公司,靠出售自己编译的计算机软件为生。
自从第一种计算机病毒以来,这串代码已使人们崩溃了无数次,其破坏力也得到了认可并逐年增加。远程病毒已经成为计算机历史的历史。中国人对计算机病毒的印象最深。恐怕1998年开始爆发的“ CIH”病毒被认为是有史以来第一个在全球范围内造成巨大破坏的病毒。计算机病毒已导致无数计算机的数据被破坏。在全球造成2000万至8000万美元的损失。
1号“ CIH病毒”爆发期:1998年6月
CIH病毒(1998年)由一位台湾大学生陈应豪撰写,并从中国台湾传入大陆。 CIH的载体是称为“ ICQ Chinese Ch_at Module”的工具,它使用流行的盗版CD游戏,例如“ Tomb Raiders”或Windows95 / 98作为媒介,并在各种Internet网站上进行复制以使其迅速传播。
CIH病毒是一种文件类型病毒,别名为Win95.CIH,Spacefiller,Win32.CIH,PE_CIH,它主要感染Windows95 / 98下的可执行文件(PE格式,Portable Executable Format)。此版本不会感染DOS和WIN3.X(NE格式,Windows和OS / 2 Windows3.1执行文件格式)下的可执行文件,并且在Win NT中无效。它的开发过程经历了v1.0,v1.1、v1.2、v1.
3、v1.4共有5个版本。
损失估计:全球约5亿美元
2号“梅利莎”爆发期:1999年3月
Melissa(1999)使用Microsoft的Outlook电子邮件软件将电子邮件发送到用户中的50个联系人,以进行自我传播。电子邮件中包含以下句子:“这是您要求的文档,请勿显示给他人”,以及Word文档附件。单击此文件将导致病毒感染主机并重复复制。
1999年3月26日星期五,W97M / Melissa登上了世界各地报纸的头版。估计数字表明,这种Word宏脚本病毒感染了全球15-20%的商用PC。该病毒的迅速蔓延吸引了英特尔,“红色代码”爆发期:2001年7月

红色代码(2001)是一种计算机蠕虫病毒,可以通过Web服务器和Internet传播。 2001年7月13日,红色代码从Web服务器传播出去。它专门针对攻击运行Microsoft Internet Information Services软件的Web服务器。具有讽刺意味的是,在此之前的6月中旬,Microsoft发布了一个补丁来修复此漏洞。
被其感染后,受攻击主机控制的网络站点将显示以下消息:“ Hello!Welcome!”。然后,病毒将主动搜索其他易受感染的主机进行感染。此行为持续了大约20天,此后,它对某些特定IP地址发起了拒绝服务(DoS)攻击。在不到一周的时间里,近40万台服务器被感染,一百万台计算机被感染。
亏损估计:全球约26亿美元
5号“爆炸”爆发时期:2003年夏季
第3章:常见病毒解决方案集合
常见病毒解决方案!
1)Funlove病毒
该病毒的全名是:Win32.Funlove.4608(4099),这是一种文件类型的病毒。
病毒功能:flcss.exe将在Windows系统中(NT系统中的System32)目录中创建,长度为4068字节。搜索局域网中的所有本地驱动器和共享文件夹,并搜索EXE,Scrocx扩展文件,经过验证后被感染。
预防和清除:
1、网络用户删除病毒后,必须首先断开网络连接。
2、然后使用软盘引导系统,并使用独立的防病毒软件分别清洁每个工作站。
3、对于独立用户,请直接从第2步开始。
4、如果服务器感染了funlove病毒并使用NTFS格式,则使用DOS系统磁盘启动后,找不到硬盘,您需要卸下受感染的硬盘并将其放在另一个干净的硬盘中。 Windows NT作为/ 2000系统下的从磁盘,用无毒的主磁盘启动计算机后,使用安装在主磁盘中的防病毒软件来检测并清除从磁盘中的病毒。
5、确认已清除所有系统的病毒后,在服务器和工作站上安装防病毒软件,并同时启动实时监视系统以恢复正常工作。
2)冲击波病毒
除非指定,否则将在没有活动网络连接的环境中执行以下操作
1、在任务管理器中,结束“ msblast.exe”进程。
2、输入Windows文件夹的系统目录并删除msblaster.exe
3、通过在运行的任务栏中输入msconfig删除Windows更新启动程序
4、进入“管理工具”文件夹(在开始菜单或控制面板中),运行组件服务,单击左侧边栏中的“服务(本地)”,然后找到远程过程调用(RPC),描述为“提供端点映射器和其他RPC服务”。双击它进入恢复选项卡页面,并将第一,第二和第三次操作设置为“无操作”
5、仍在组件服务中,单击左侧边栏上的“组件服务”,双击右侧的计算机,右键单击出现的“我的电脑”,输入属性,单击“默认属性”,并关闭分布式COM。
6、在防火墙设置中关闭端口135、4444和66。 (如果您没有安装防火墙,则可以使用XP随附的防火墙)
7、重新启动后,打开防火墙!下载并安装Microsoft补丁。重新启动并完成!
3)震荡波
1、“ Sasser”利用WINDOWS平台的Lsass漏洞进行了广泛传播,打开了数百个线程以不断攻击Internet上的其他系统,从而阻塞了网络。它不是通过邮件传播,而是通过指示易受攻击的计算机下载特定文件并运行它们以达到感染目的。
2、如何区分感染“震荡波”
①,莫名其妙地崩溃或重新启动计算机。
②任务管理器中正在运行“ avserve.exe”或“ avserve2.exe”,* _ up.exe(*为随机数)的进程。
③。在Windows目录中,生成一个名为avserve.exe或avserve2.exe;的病毒文件。
在Windows \ system32下生成了多个* _up.exe文件。
④大多数系统的速度非常慢,CPU占用了100%。
2、解决方案:
①,首先断开网络。
②。在Windows目录中手动删除名为avserve.exe或avserve2.exe的病毒文件;删除Windows \ system32下的* _up.exe文件。
删除注册表
HKEY_LOCAL_MACHINE \ Software \ Microsoft \ Windows \ CurrentVersion \ Run中的avserve.exe或avserve2.exe的键值。
WIN2000补丁:

WINXP补丁:
WIN2003补丁:
4)“新欢乐时光”病毒的主要表现为:
一、在每个选中的文件夹下生成“ desktop.ini”和“ folder.htt”文件;
二、在注册表中
HKEY_LOCAL_MACHINE \\ Software \\ Microsoft \\ Windows \\ CurrentVersion \\ Run \\生成“ Kernel32”键值并指向“ Kernel.dll”或“ Kernel32.dll”文件;
三、在系统目录中生成“ kjwall.gif”文件。
手动删除方法如下:
1)打开注册表并删除
HKEY_LOCAL_MACHINE \\ Software \\ Microsoft \\ Windows \\ CurrentVersion \\ Run \\ Kernel32键值;
2)针对其他未中毒的计算机还原HKEY_CLASSES_ROOT \\ dllFile \\下的键值;
3)与其他计算机相比,在HKEY_CURRENT_USER \\ Identities \\“&UserID&” \\ Software \\ Microsoft \\ Outlook Express \\“&OEVersion&” \\ Mail \\;
4)与其他计算机进行比较并还原
HKEY_CURRENT_USER \\ Software \\ Microsoft \\ Office \\9.0 \\ Outlook \\ Options \\ Mail \\相关键值;
5)与其他计算机比较并还原
HKEY_CURRENT_USER \\ Software \\ Microsoft \\ Office \\ 10.0 \\ Outlook \\ Options \\ Mail \\相关键值;
删除带毒的文件(建议在DOS下完成)
1)与其他计算机相比,将Windows \\ web目录中的“ folder.htt”文件还原;
2)删除“ Kernel32.dll”或“ Kernel.dll”文件;

3)删除“ kjwall.gif”;
4)查找所有带有字符串“ KJ_start”的文件,并删除文件末尾的病毒代码。
5)灰鸽子病毒的主要表现
“灰鸽子”(Backdoor.Huigezi)的作者尚未停止“灰鸽子”的发展。另外,有些人故意在Gray Pigeon中添加各种外壳,以避免检测和杀死杀毒软件。新的灰色鸽子变种不断出现。尽管瑞星一直不遗余力地收集最新的灰鸽子样本,但由于种类繁多,仍有一些“鱼从网中漏出”。如果您的机器有鸽子的灰色症状,但使用Rising Anti-Virus无法找到它,则可能是尚未被拦截的新变种。这时,您需要手动杀死灰鸽子。
手动清除灰鸽子并不困难。重要的是我们必须了解其工作原理。
灰鸽子的工作原理:
Gray Pigeon木马分为两部分:客户端和服务器。黑客(我们称其为“黑客”)操纵客户端并使用客户端配置来生成服务器程序。服务器文件的名称默认为G_Server.exe,黑客通过各种渠道传播此木马(通常称为木马或打开后门)。繁殖木马的方法很多。例如,黑客可以将其绑定到图片,然后通过QQ将其传递给您,并假装是害羞的MM,并欺骗您运行它。您还可以创建一个个人网页来诱使您单击。使用IE漏洞将木马下载到您的计算机上并运行它;您还可以将文件上传到软件下载站点,并假装是一个有趣的软件,诱骗用户进行下载?
运行G_Server.exe后,将其自身复制到Windows目录(98 / xp下系统磁盘的Windows目录,以及2k / NT下系统磁盘的Winnt目录),然后释放G_Server.dll和G_Server_Hook从身体。 dll到Windows目录。 G_Server.exe,G_Server.dll和
G_Server_Hook.dll的三个文件相互配合以形成灰色鸽子服务器。一些灰鸽子会释放一个名为G_ServerKey.dll的额外文件来记录键盘操作。请注意,名称G_Server.exe不是固定的,可以自定义,例如,当自定义服务器文件名为A.exe时,生成的文件为A.exe,A.dll和A_Hook.dll。
Windows目录中的G_Server.exe文件将其自身注册为服务(9X系统写入注册表启动密钥),并且每次打开该文件便可以自动运行。运行后,它将启动G_Server.dll和G_Server_Hook.dll并自动退出。 G_Server.dll文件实现后门功能并与控制客户端进行通信。 G_Server_Hook.dll拦截API调用以隐藏病毒。因此,中毒后,我们将看不到病毒文件,也看不到灰鸽子(Backdoor.Huigezi)。作者还没有停止灰鸽子的发展。此外,有些人故意撒粉,以避免检测和杀死杀毒软件。鸽子添加了各种不同的外壳,导致新的灰色鸽子变种出现在互联网上。尽管瑞星一直不遗余力地收集最新的灰鸽子样本,但由于品种繁多,仍有一些“鱼从网中漏出”。如果您的机器有鸽子的灰色症状,但使用Rising Anti-Virus无法找到它,则可能是尚未被拦截的新变种。这时,您需要手动杀死灰鸽子。
手动清除灰鸽子并不困难。重要的是我们必须了解其工作原理。
手动检测灰鸽子:
由于灰鸽子拦截了API调用,因此木马程序文件及其注册的服务项目在正常模式下处于隐藏状态,这意味着即使设置了“显示所有隐藏的文件”,您也看不到它们。另外,灰鸽子服务器的文件名也可以自定义,给手动检测带来一定的困难。但是,通过仔细观察,我们发现灰鸽子的检测仍然是常规的。从上面
工作原理分析表明,无论自定义服务器端文件的名称是什么,通常都会在操作系统的安装目录中生成以“ _hook.dll”结尾的文件。通过这种方式,我们可以更准确地手动检测灰色鸽子木马。
由于灰鸽子会在正常模式下隐藏,因此必须在安全模式下执行检测灰鸽子的操作。进入安全模式的方法是启动计算机,在系统进入Windows启动屏幕之前,按F8键(或在启动计算机时按住Ctrl键),然后在出现的启动选项菜单中选择“安全模式”或“安全模式”。
1)由于“灰鸽子”的文件具有隐藏的属性,因此有必要将Windows设置为显示所有文件。打开“我的电脑”,选择菜单“工具”-“文件夹选项”,单击“查看”,取消选中“隐藏受保护的操作系统文件”前面的复选标记,然后选择“隐藏文件和文件夹”项。显示所有文件和文件夹”,然后单击“确定”。
2)打开Windows“搜索文件”,输入“ _hook.dll”作为文件名,然后选择Windows安装目录作为搜索位置(默认98 / xp为C:\ windows,2k / NT为C :\ Winnt)。
3)打开Windows“搜索文件”,输入“ _hook.dll”作为文件名,然后选择Windows安装目录作为搜索位置(默认98 / xp为C:\ windows,2k / NT为C :\ Winnt)。
4)根据对灰色鸽子原理的分析,我们知道,如果Game_Hook.DLL是灰色鸽子文件,则操作系统安装目录中将存在Game.exe和Game.dll文件。打开Windows目录,并确保足够有这两个文件,以及一个用于记录键盘操作的GameKey.dll文件。
“计算机病毒百科全书下载”由免费的纸质网络互联网用户提供;
链接地址:
本文来自电脑杂谈,转载请注明本文网址:
https://www.pc-fly.com/a/shouji/article-334258-1.html

 海信t96_泡泡网产品报价
 东芝新的Xiaohei A3移动硬盘评估,即插即用安全高效
 网灵移动视频监控_移动式监控_警猫眼
 摩托罗拉zn5怎么样
badgirl