解决方法:服务器中存在勒索病毒?一个窍门告诉您如何避免“黑客”攻击!
电脑杂谈 发布时间:2020-11-16 06:01:51 来源:网络整理
前言
最近,360 Security Guard收到了多次有关服务器存在勒索软件事件的用户反馈案例。通过技术分析,可以确定这些服务器都是由勒索软件攻击引起的。这些攻击大多数都使用弱密码漏洞和系统漏洞来获取远程登录用户名和密码,然后通过RDP(远程桌面协议)远程登录到目标服务器并运行勒索软件程序。一旦“黑客”成功登录到服务器,他就可以在服务器上执行任何操作。即使服务器上安装了安全软件,黑客也可能会在第一时间手动将其退出,以利于随后的中毒和勒索。
远程爆破的简单示例
以公司的服务器为例。从系统安全日志中可以看出,平均将每隔几秒钟尝试通过RDP协议对服务器进行一次爆炸,直到最后一次爆炸成功并且“黑客”登录到服务器以进行
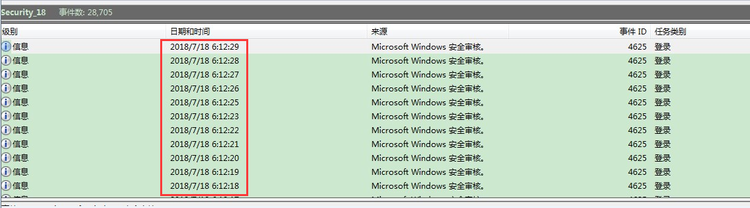
(图1:系统事件查看器中记录的爆炸登录记录。爆炸登录每秒发生一次,这很可怕……)
如何防止主机或服务器被恶意远程炸毁(标记要点,请仔细看!!!)
方案1:使用强登录密码,避免使用弱密码并定期更改密码
a。高强度密码:超过8个字符,使用大写字母+小写小写字母+数字+符号(例如:HanL936582 @!#¥ @)
b。请勿使用弱密码:顾名思义,弱密码没有严格而准确的定义。容易被他人猜中或被破解工具破解的密码通常被认为是弱密码(例如:123456; abcdefg; admin)
c。定期更改密码:正常的系统登录密码需要在3到6个月内更改一次

d。另外,如果组织中有多台服务器,则不能使用相同的密码,因此,如果其中一台服务器掉落,则其他服务器会中毒。
e。尝试不要启用DMZ主机或桌面映射功能,以防止计算机IP在公共网络上泄漏
方案2:通过组策略强制使用密码策略,并在错误次数达到一定次数时阻止
a。 win + r打开并运行,输入gpedit.msc
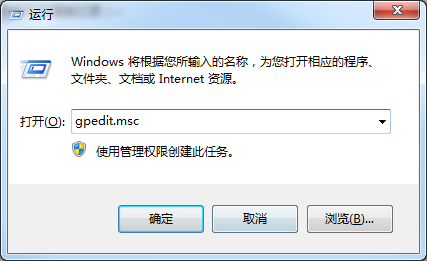
(图2:运行组策略)
b。计算机设置--Windows设置-安全设置-帐户策略-帐户锁定策略“,然后转到右窗格中的”帐户锁定阈值“项,您可以在其中设置用户帐户锁定失败的登录尝试。该值介于0到999之间。默认值为0,表示登录次数不受限制。我们可以将其更改为3或10。(设置后,您还可以设置帐户锁定时间)
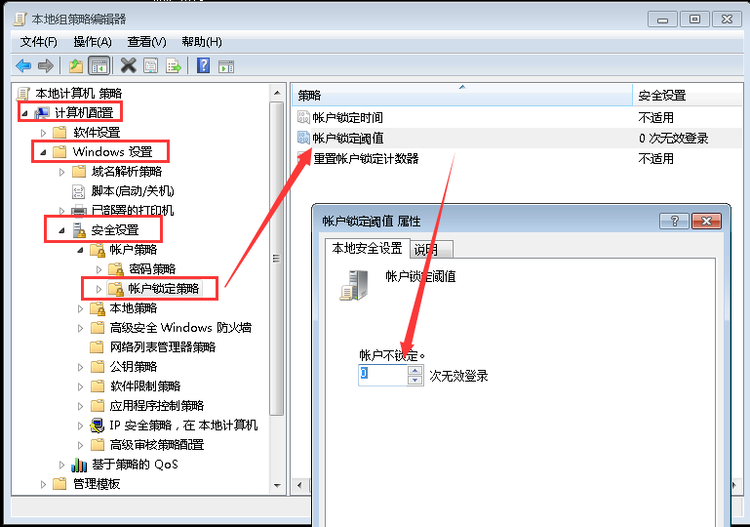
(图3:组策略设置步骤说明)
c。修改后的注意事项:当用户尝试登录系统并输入错误的密码时,该帐户将被自动锁定。在帐户锁定期到期之前,除非管理员手动解除锁定,否则该用户将不可用。
方案3:关闭不必要的端口,例如445、135、139等,端口3389的白名单配置,并且仅允许白名单中的ip连接登录

a。首先,右键单击任务栏中的网络图标,选择“打开网络和共享中心”,然后单击网络和共享中心左下角的“ Windows防火墙”。
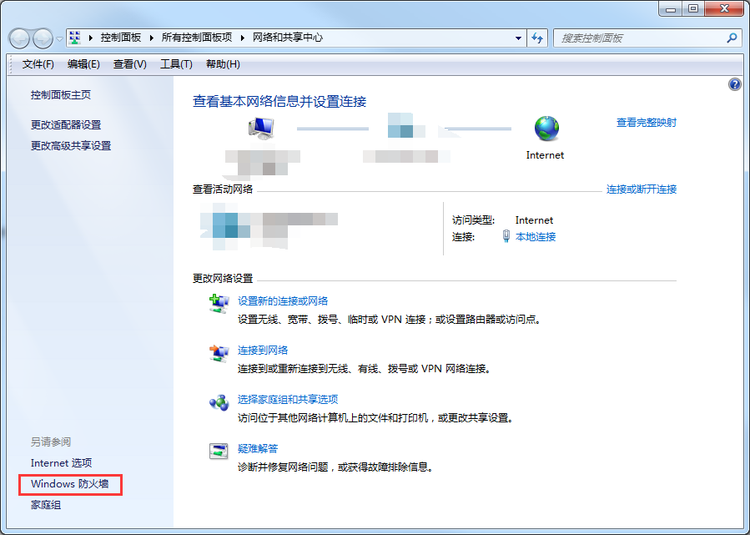
(图4:网络和共享中心)
b。在Windows防火墙中单击“高级设置”,在左上角单击“入站规则”,然后在右上角选择“新建规则”
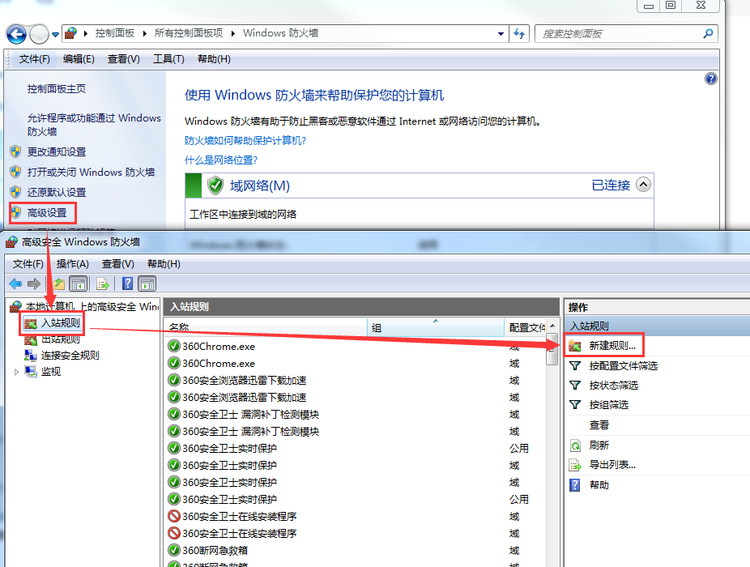
(图5:封闭端口规则条目)
c。规则类型单击端口,选择下一步

(图6:关闭端口1)的规则步骤
d。在“特定本地端口”中输入“ 445”,单击以进入下一步,然后在操作中选择“阻止连接”,单击以进入下一步
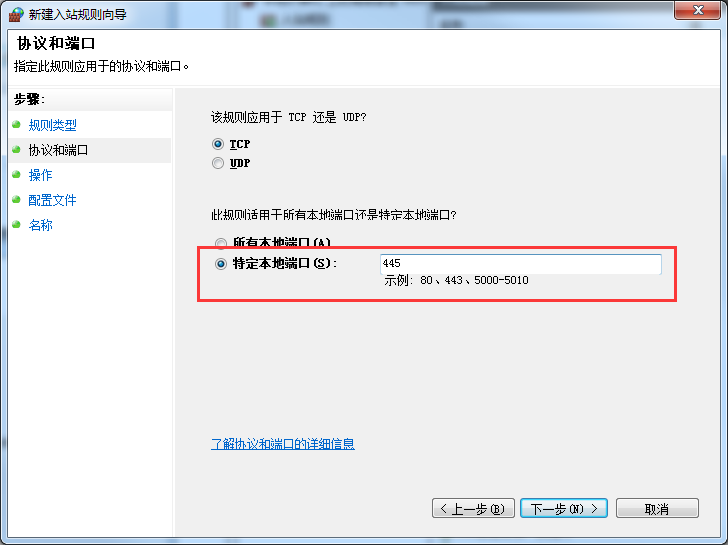

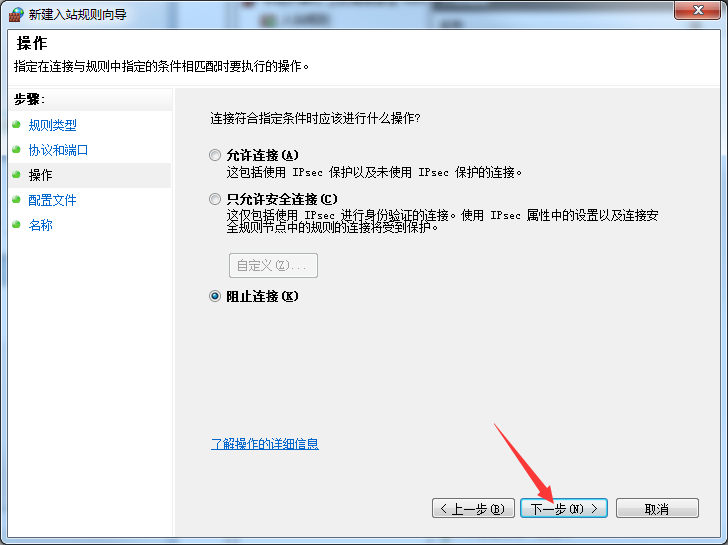
(图7:关闭端口2)的规则步骤
e。单击以进入下一步,单击“完成”以完成端口445的关闭,其他端口也可以用相同的方式禁用
方案4:使用360安全卫士的``防黑强化''来关闭文件共享,管理共享,远程服务等。
a。打开360安全卫士并在右上角搜索“防黑加固”以打开此工具

(图8:防黑加固入口)
b。打开后提示进行检测,请单击“立即检测”

(图9:防黑增强界面显示)
c。检测后,会提示相关的加固建议。请遵循建议以有效防御攻击。

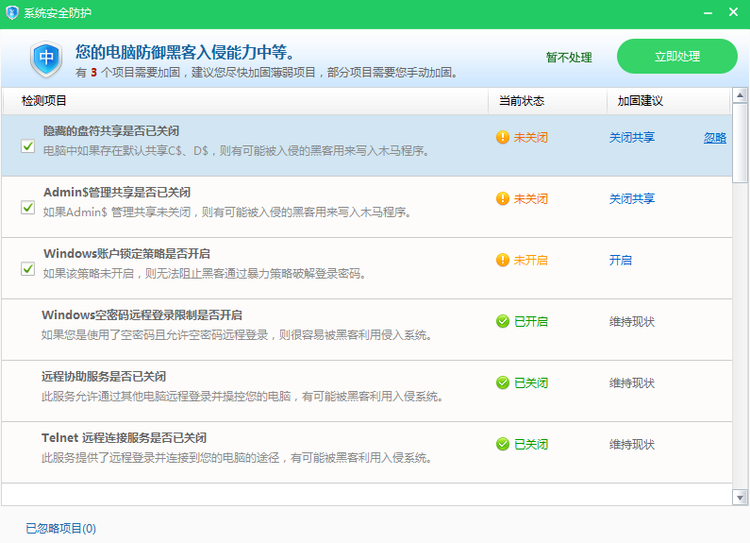
(图10:防黑增强设置界面)
摘要:通过以上四种方法,可以有效保护服务器免受远程攻击。如果您担心自己或公司遭受计算机攻击,请快速按照上述方法手动设置保护
--------------------------------------------------- ----我是分界线,我是直线------------------------------------- -----------------
上述解决方案需要关闭相关端口并共享,这会影响我的计算机的正常运行。如何解决这种情况? ? ?
解决方案:您可以安装最新版本的360 Security Guard来启用“黑客入侵保护”功能,该功能可以有效地防止远程爆炸行为,而无需关闭端口,共享等,有关详细信息,请参见下文
1),单击右上角的“三个水平条”以打开菜单,单击“设置”按钮

(图11:功能入口显示1)
2),打开安全保护中心,选择Hacker Intrusion Protection,然后在右侧选中“自动防止高风险的远程登录行为”

(图12:功能入口显示2)
安全提醒
360安全专家提醒用户,网络管理员和服务器管理员不要点击来源不明的电子邮件附件,使用360安全卫士或系统Windows Update修复系统或第三方软件中的安全漏洞,使用高强度和不规则密码,并定期更改计算机密码,对重要文件和数据(和其他数据)进行定期非本地备份,在计算机上安装360安全卫士,启用黑客安全保护+防黑加固功能,从而有效地防范“黑客”攻击
点击下载360安全卫士
本文来自电脑杂谈,转载请注明本文网址:
https://www.pc-fly.com/a/shouji/article-333649-1.html
-

-
杨振辉
-
艾超
如果美军舰进入中国领海12海里以内
-
-
崔泰之
自己也这么说
 玩“ New Swordsman Love Mobile Games” 520,将限时礼品盒放在架子上,并免费提供新的特
 这些地方微信支付宝无法使用!原因清楚了…
 “ FireWire Command 2”无限金币和金砖块内应用内购买解锁存档V1.0.2 Iphone Ipad版
 解决方案:腾讯计算机管理器在计算机上与360 Security Guard相比,两者的优缺点是什么?
太他妈丑了