木马不是马,请告诉您为什么木马病毒被称为木马病毒
电脑杂谈 发布时间:2020-11-08 17:03:14 来源:网络整理
作为好奇的明星,梅尔·安每天都会问无数个问题-
玉皇帝生活在平流层还是对流层中?
雷电是产生直流电还是交流电?
人工智能会与人类发动战争吗?
我一天24小时都面对着电话,电话会打扰我吗?
还有,为什么木马病毒称为木马病毒?
冥想后,我发现似乎只有最后一个问题可以解决

这不是木马在游乐园中的旋转木马,而是荷马史诗中描述的战争中出现的木马。

对历史有点兴趣的朋友将了解这匹木马在遥远的远古欧洲的“美容比赛站”中扮演的角色。因此,无论古代还是现代,无论中9年之后,强大的没有被俘虏。最终,在第10年,希腊将军奥德修斯提出了一个计划:将一群战士埋伏在城外的一匹巨大的木马的腹部,并假装撤退。
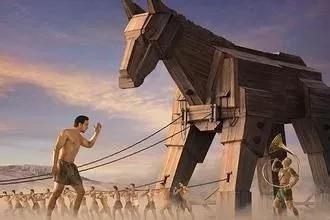
(传说中的木马可能看起来像这样)
考虑到敌军已撤退,鱼唇木马把木马作为奖杯搬进了这座城市。到了晚上,埋伏在木马上的战士跳了出来,打开了城门。希腊士兵蜂拥而至,占领了这座城市。

后来,当人们写文章时,他们经常用“木马”的寓意作为隐喻,将伏击埋葬在敌人的营地中。
战斗在转,星星在移动,沧桑。几千年后,曾经击败的木马又回来了。这次,它变成了一种计算机病毒,仍然依靠古老的技巧:假装对城市无害。不能说“一旦潜入,就会有无尽的麻烦。”
发展历史:
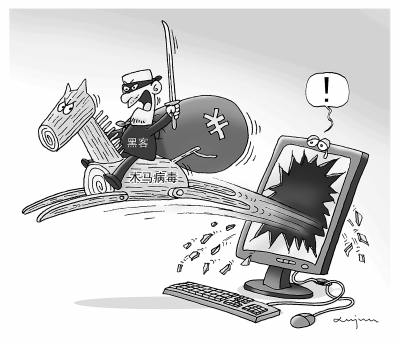
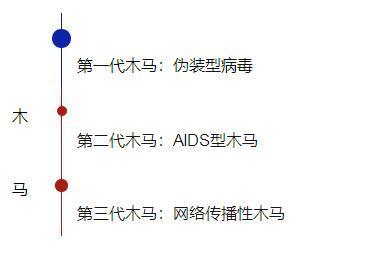
近年来,随着Internet的普及,木马和病毒也正在升级其设备。除了最基本的伪装组合和传播的两个特征外,再加上TCP / IP网络技术,它无处不在。同时,它们具有新功能:
1添加了“后门”功能
所谓的后门程序是可以秘密打开计算机系统访问入口的程序。
一旦安装,这些程序可使攻击者绕过安全程序并进入系统。此功能的目的是收集系统中的重要信息,例如财务报告,密码和号。

此外,攻击者还可以使用后门控制系统,使其成为攻击其他计算机的帮凶。由于后门隐藏在系统后方,因此很难检测到。它们不会像病毒和蠕虫一样消耗内存来吸引注意力。
2新增了按键记录功能

从名称可以看出,该功能主要是记录用户的所有击键,然后形成击键的日志文件并将其发送给恶意用户。恶意用户可以找到用户信息,例如用户名,密码和号。这一代最著名的木马是来自国外的BO2000(BackOrifice)和国内的冰川木马。
它们具有以下共同特征:基于Web的客户端/服务器应用程序。它具有收集信息,执行系统命令,重置机器和重定向等功能。

成功攻击木马程序后,计算机完全位于由黑客控制的木偶主机中,黑客成为超级用户。不仅用户的所有计算机操作都没有秘密,而且黑客可以远程控制control主机启动其他主机。攻击,此时捕获的木偶主机成为黑客进行进一步攻击的屏障和跳板。
尽管如今,木马病毒正变得越来越秘密。但是我们仍然可以不害怕。
事实上,防止被木马入侵的最基本方法是提高个人安全意识。
不要随机检查来自未知来源的电子邮件,不要登录一些凌乱的网站,不要只是扫描地铁上的“ Entrepreneurship QR Code”,随意下载并安装一些莫名其妙的插件可以有效防止木马。
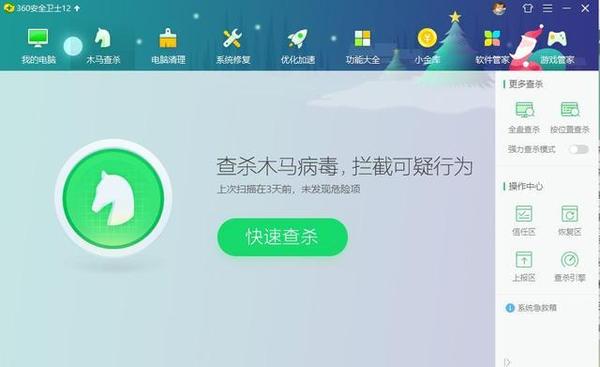
当然〜如果您真的很懒,可以依靠我们的保安人员定期检查并杀死〜尽早发现和早期预防〜
本文来自电脑杂谈,转载请注明本文网址:
https://www.pc-fly.com/a/shouji/article-331831-1.html
-

-
刘仙伦
拉森”号驱逐舰为美“阿利·伯克”级导弹驱逐舰中的第32艘
 在Win10系统中无法卸载百度卫士的设置方法
 国家速度方独立破解版
 与Sharp,飞利浦Pure US Japanese翻盖手机曝光相比
 海鸥st16机械式自动芯好吗?海鸥st16机芯耐用吗?
放个屁都有道理