Microsoft于6月发布了该漏洞的补丁程序。 Computer Manager建议用户及时修复
电脑杂谈 发布时间:2020-11-03 01:01:56 来源:网络整理
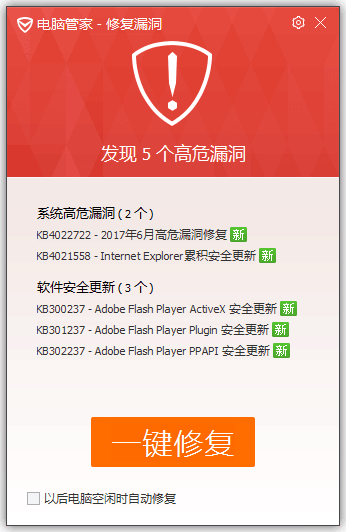
今天,Microsoft发布了本月的安全更新指南,该指南主要修复了Internet Explorer,Microsoft Office,Skype for Business,Lync和Adobe Flash Player中的多个安全漏洞。腾讯计算机管理器的安全团队已经首次推送了这些补丁。为了防止黑客利用最新的漏洞进行攻击,腾讯计算机管理器建议您及时修复它们,以防止黑客入侵您的计算机!

Microsoft在此补丁发布之日披露了两个高风险的“漏洞”:Windows搜索服务远程代码执行漏洞(CVE-2017-8543)和LNK(快捷方式)远程代码执行漏洞(CVE-2017-846 [ )k1],黑客可以利用这些漏洞轻松控制计算机,并且主流Windows操作系统都受到影响。

(CVE-2017-8543)Windows搜索远程执行代码漏洞:攻击者通过向Windows搜索服务发送精心构造的SMB消息来控制目标计算机,从而触发CVE-2017-8543漏洞。影响Win7、Xp,Win10和其他主流操作系统。

(CVE-2017-8464)LNK文件(快捷方式)远程执行代码漏洞:攻击者可以通过网络钓鱼(U盘,文件共享,电子邮件)等传播恶意LNK和相应的恶意二进制文件。用户双击以打开或右键单击以查看LNK属性以及其他分析LNK文件的方法,将触发相应恶意二进制文件的执行,此漏洞目前影响主流操作系统,例如Win7、Win10

目前,腾讯计算机管理器已发布该漏洞补丁,建议用户及时使用该管理器进行补丁修复,以保护计算机安全。
本文来自电脑杂谈,转载请注明本文网址:
https://www.pc-fly.com/a/shouji/article-330485-1.html
-

-
刘将
~
-
齐桓公
这就是教授水平
-
周志云
而不是处处以一等人居之
-
 t8950_g620-l75_酷派7298d
 在Win7系统中打开虚拟键盘的两种方法(屏幕键盘)
 如何获取腾讯计算机管理器的安全币
 酷派手机改造出售房子?除了事实,还有很多值得讨价还价的事情.
储备黄金