AppScan安全扫描工具
电脑杂谈 发布时间:2020-10-15 11:04:00 来源:网络整理
1、什么是AppScan?
AppScan是IBM的Web安全扫描工具。它可以使用搜寻器技术来进行网站安全性渗透测试。它会根据网站条目自动扫描Web链接的安全性。扫描后,它将提供扫描报告和修复建议。
AppScan有自己的用例库,版本更新,用例库越完整(用例库越全面,漏洞检测越全面,被测系统的安全性越高)
工作原理:
1)通过探索来探索整个网页的结果
2)通过分析,使用扫描规则库尝试攻击已修改的HTTP请求
3)分析响应以验证是否存在安全漏洞
2、AppScan下载并安装
下载URL:链接:密码:yvle
3、使用AppScan的步骤
1)打开AppScan扫描工具
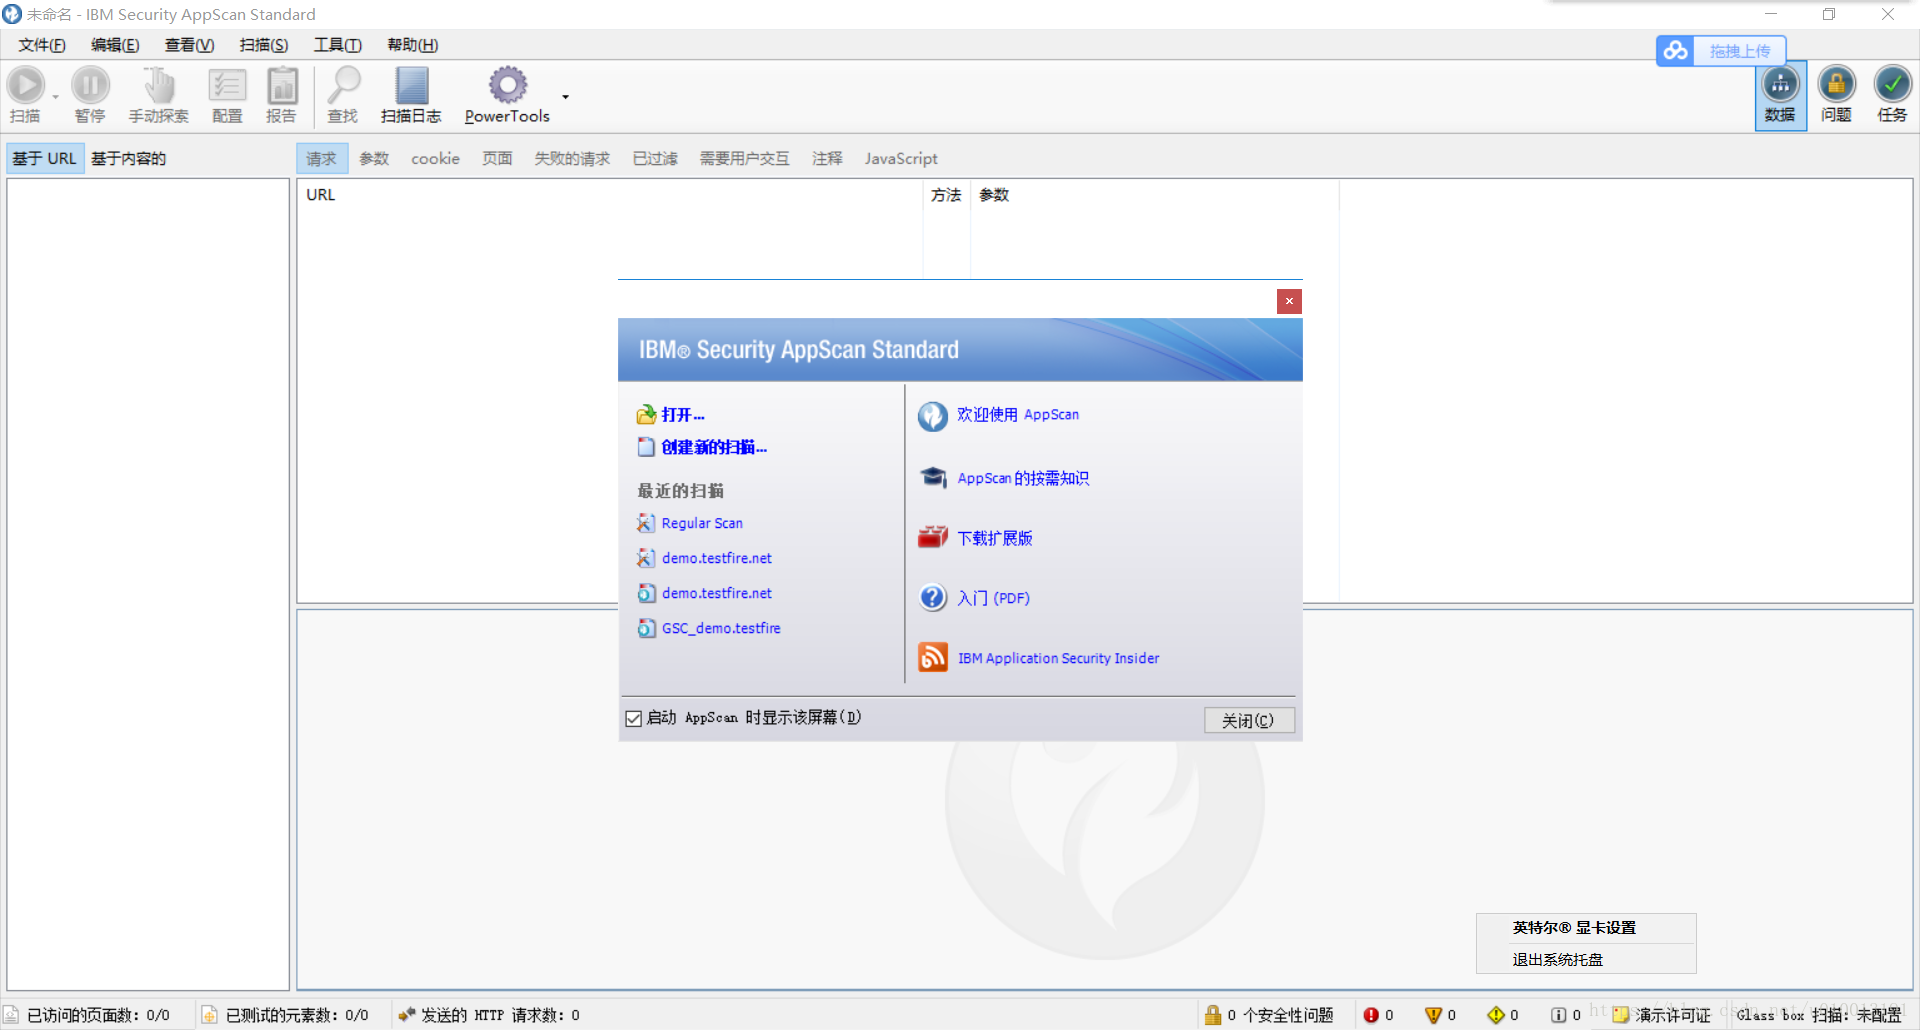

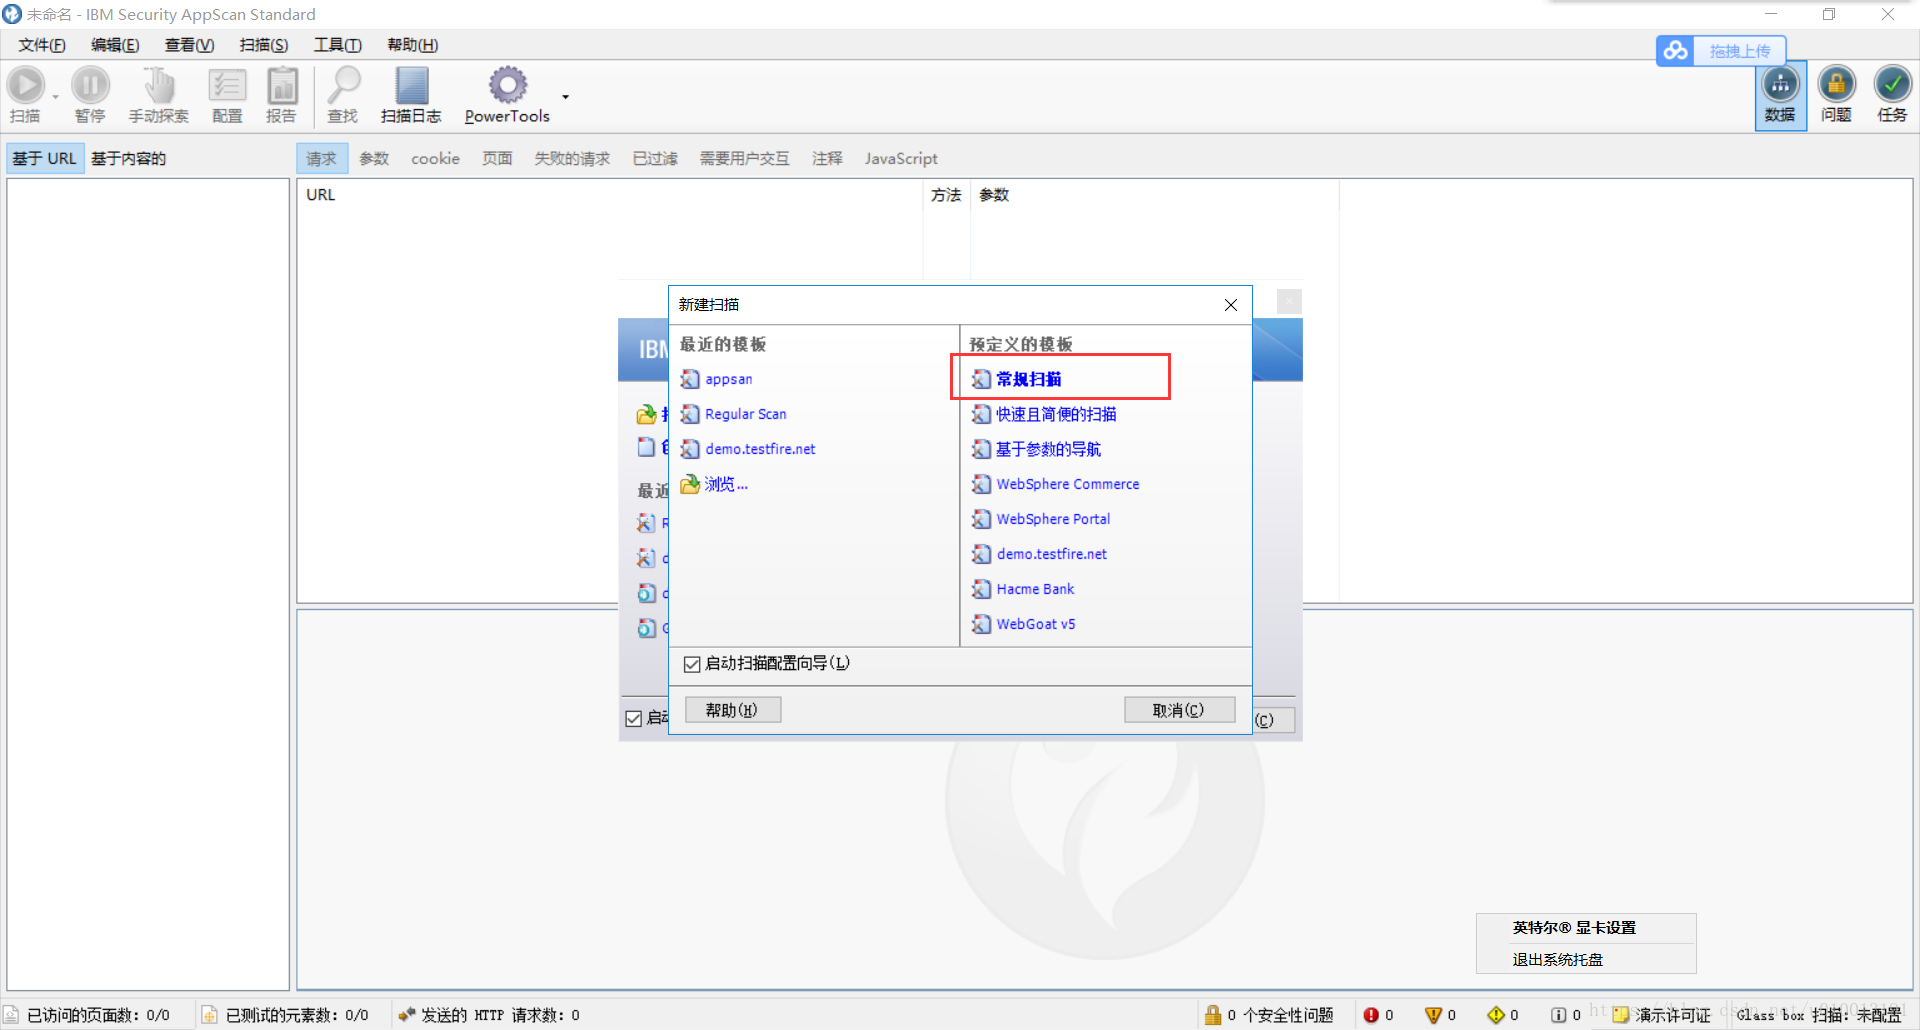
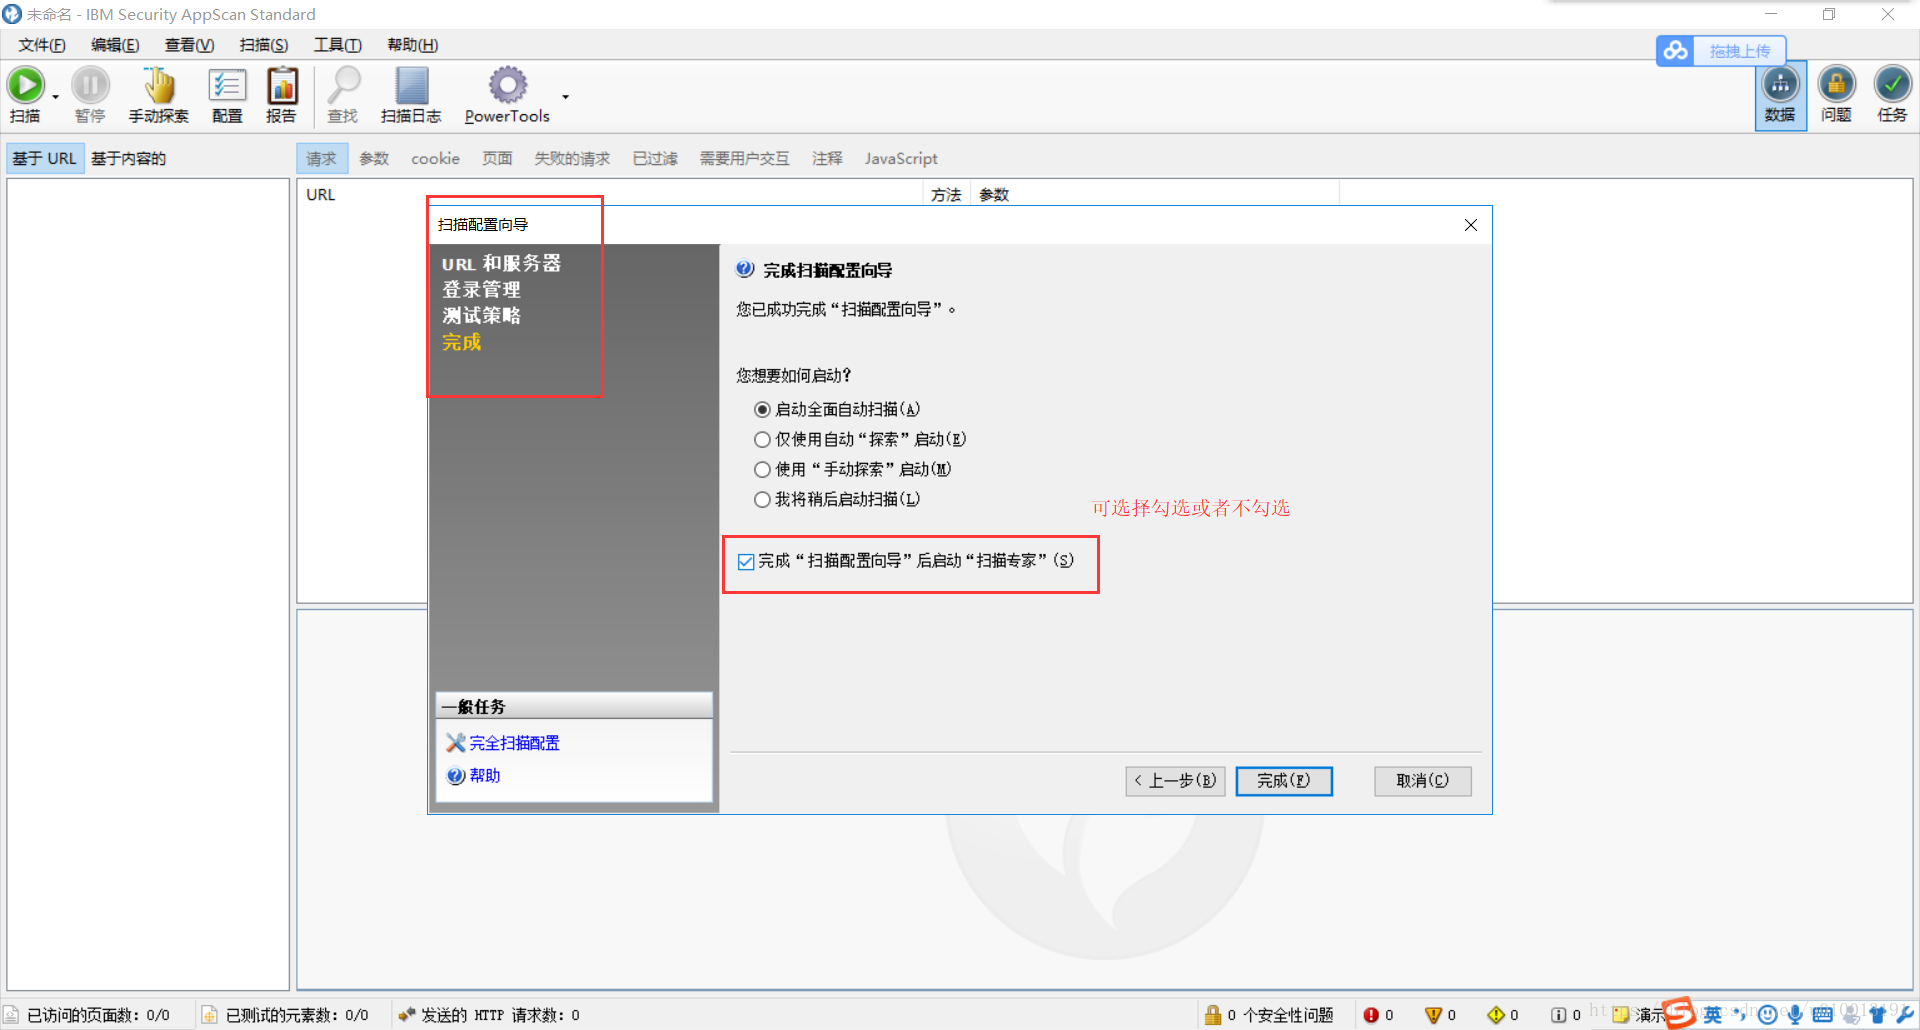
2)单击[创建新扫描],选择[常规扫描],将出现[扫描配置向导]弹出框
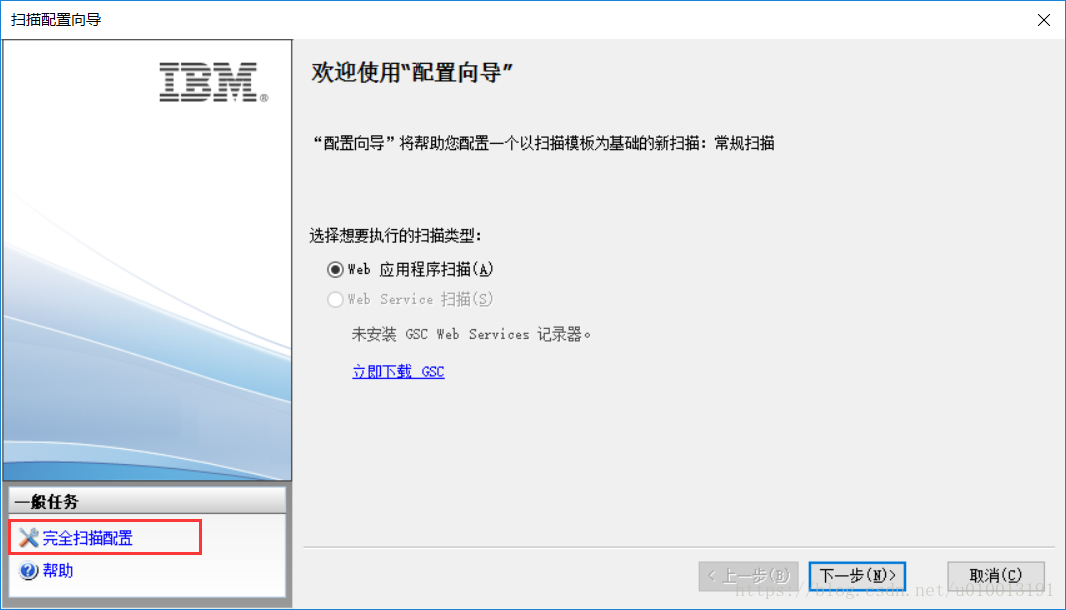
3)单击[完整扫描配置]进入扫描配置页面,AppScan支持Web服务项目的安全检测,但是您需要首先遵循GSC
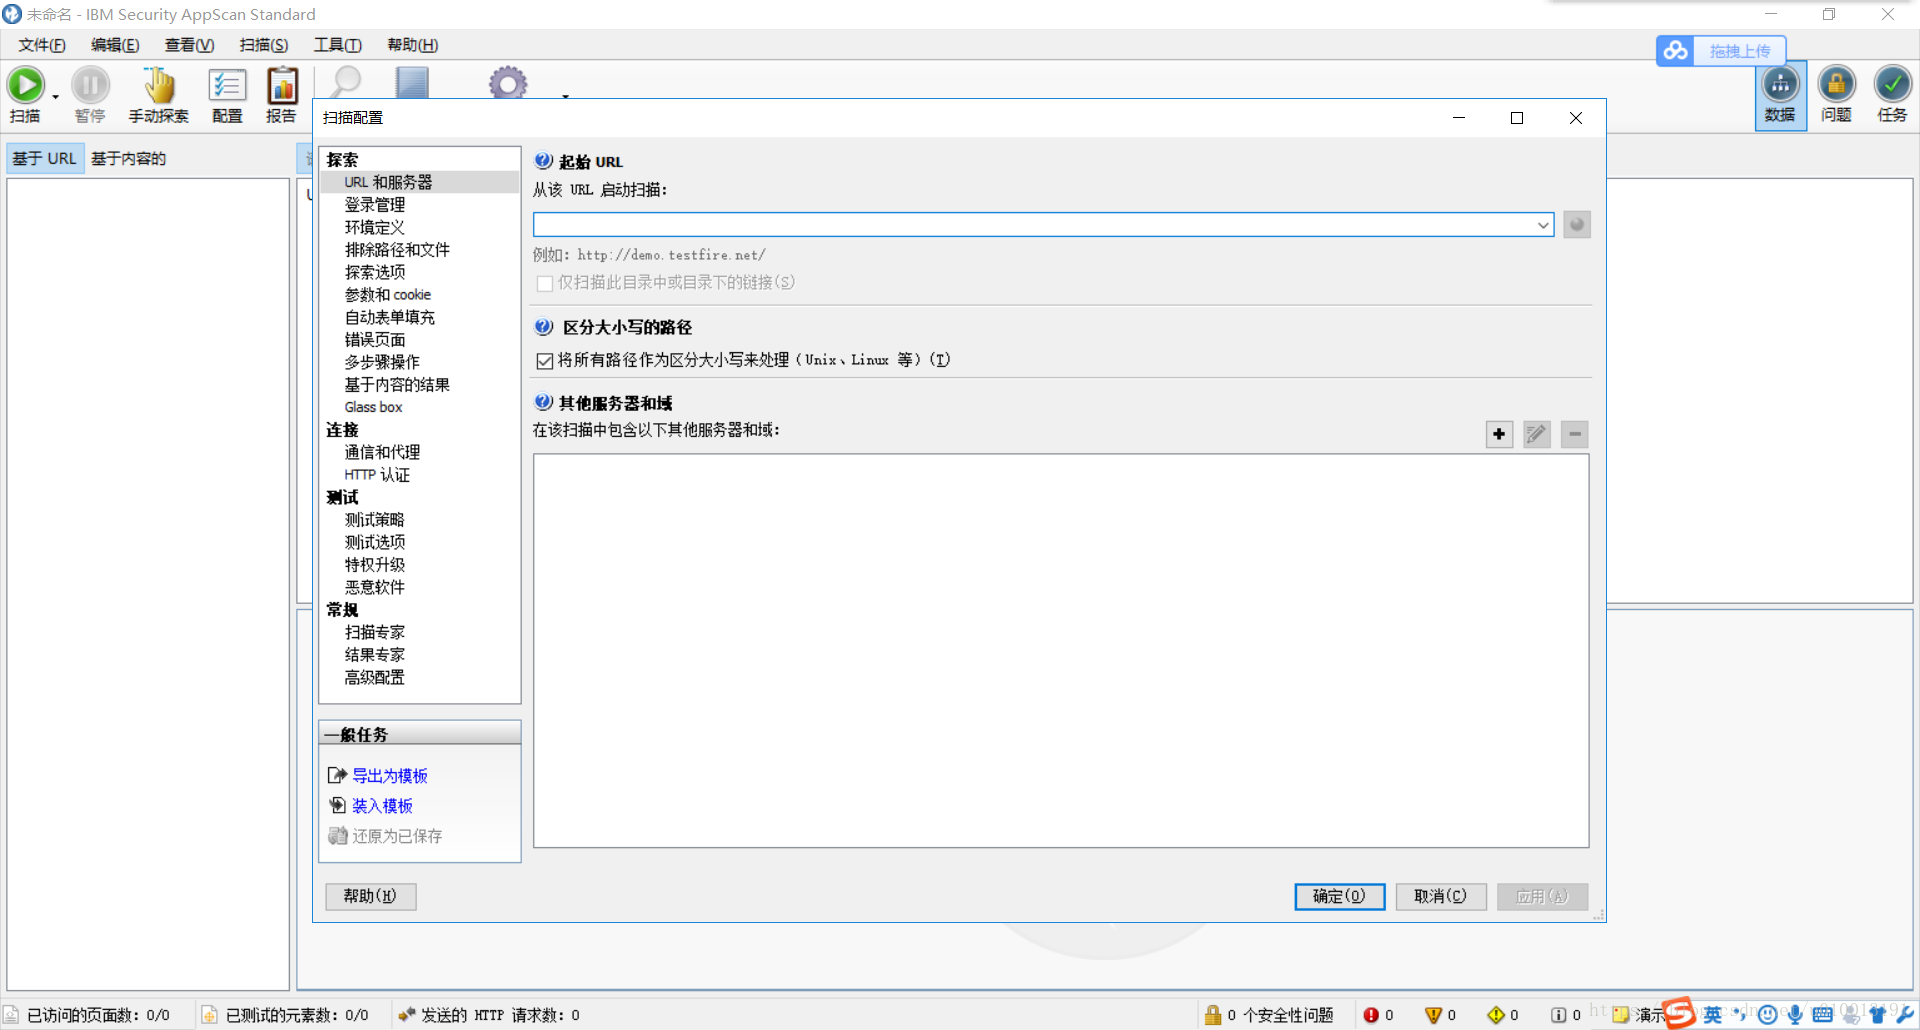
4)扫描配置URL和服务器:起始URL输入我们要扫描的网站的地址,如果该网站还包含其他域名,请将其添加到其他服务器和域中。
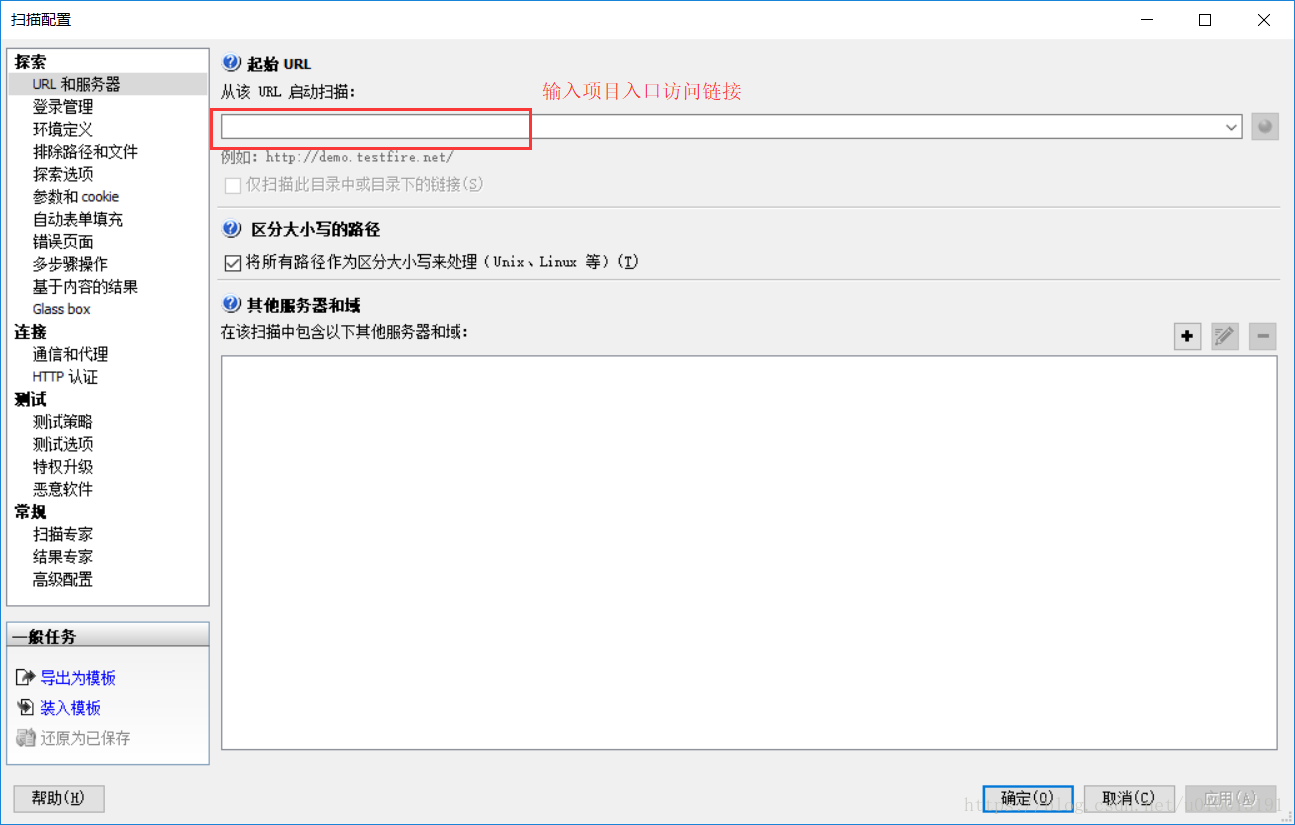
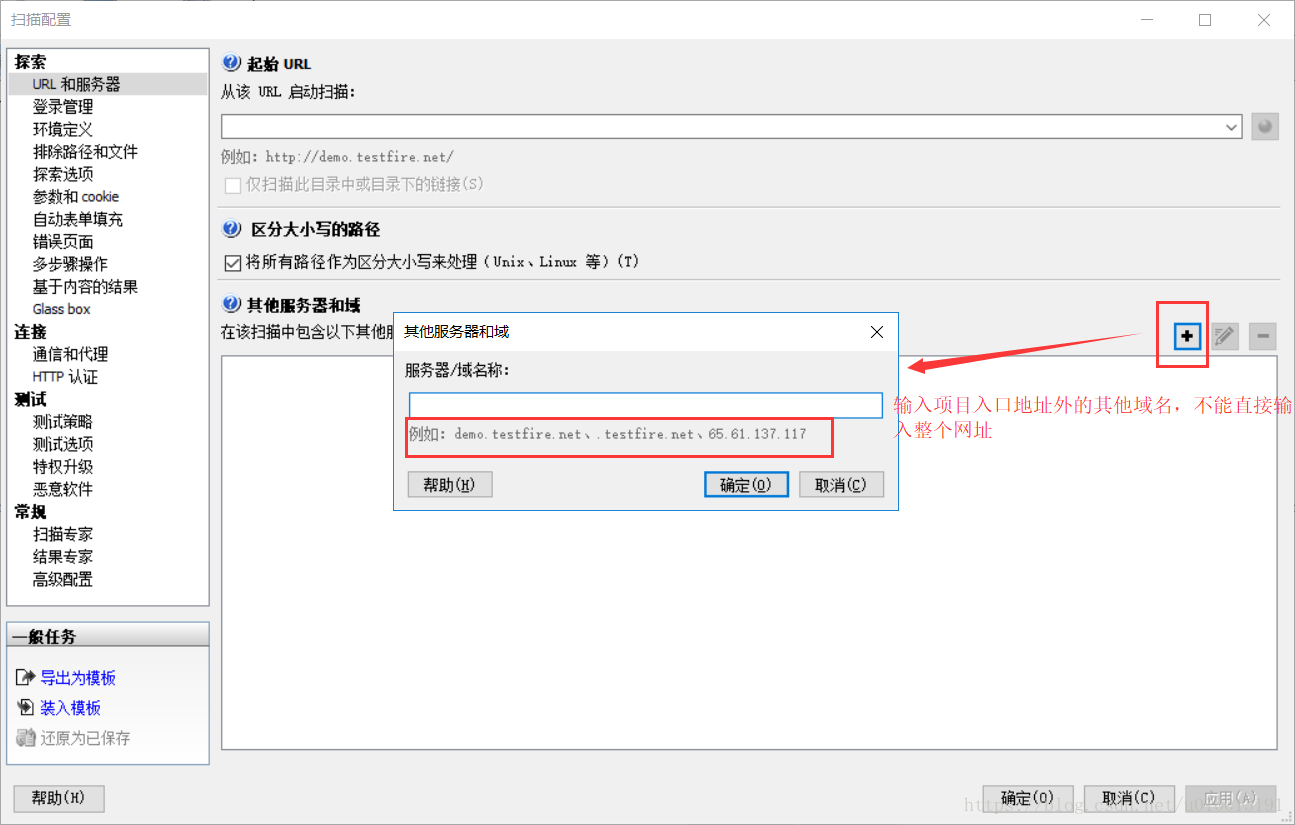
5)扫描配置-登录管理:扫描的网站无需登录,只需选择“无”作为登录方式;
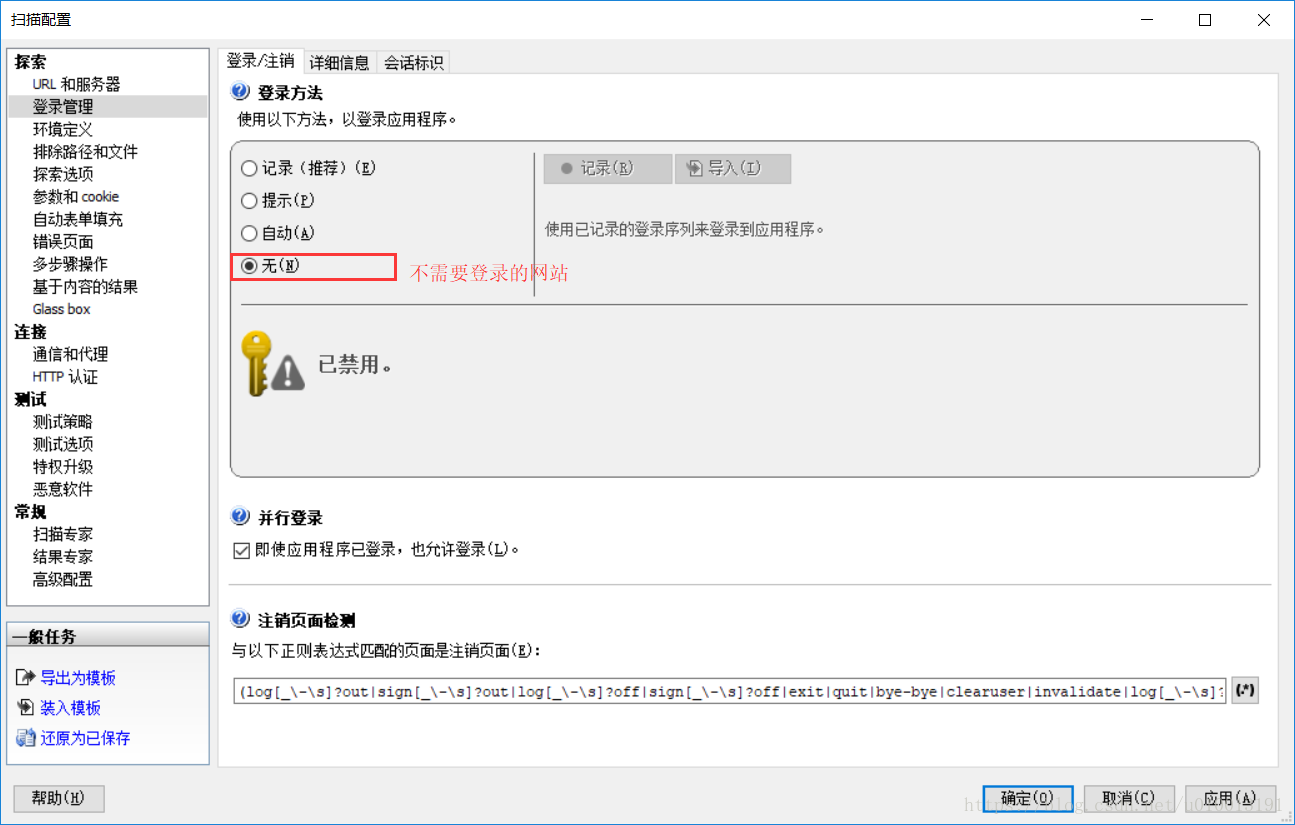
如果需要登录,请单击[记录],默认情况下使用appscan浏览器打开网站,并在输入帐户和密码后记录登录顺序。
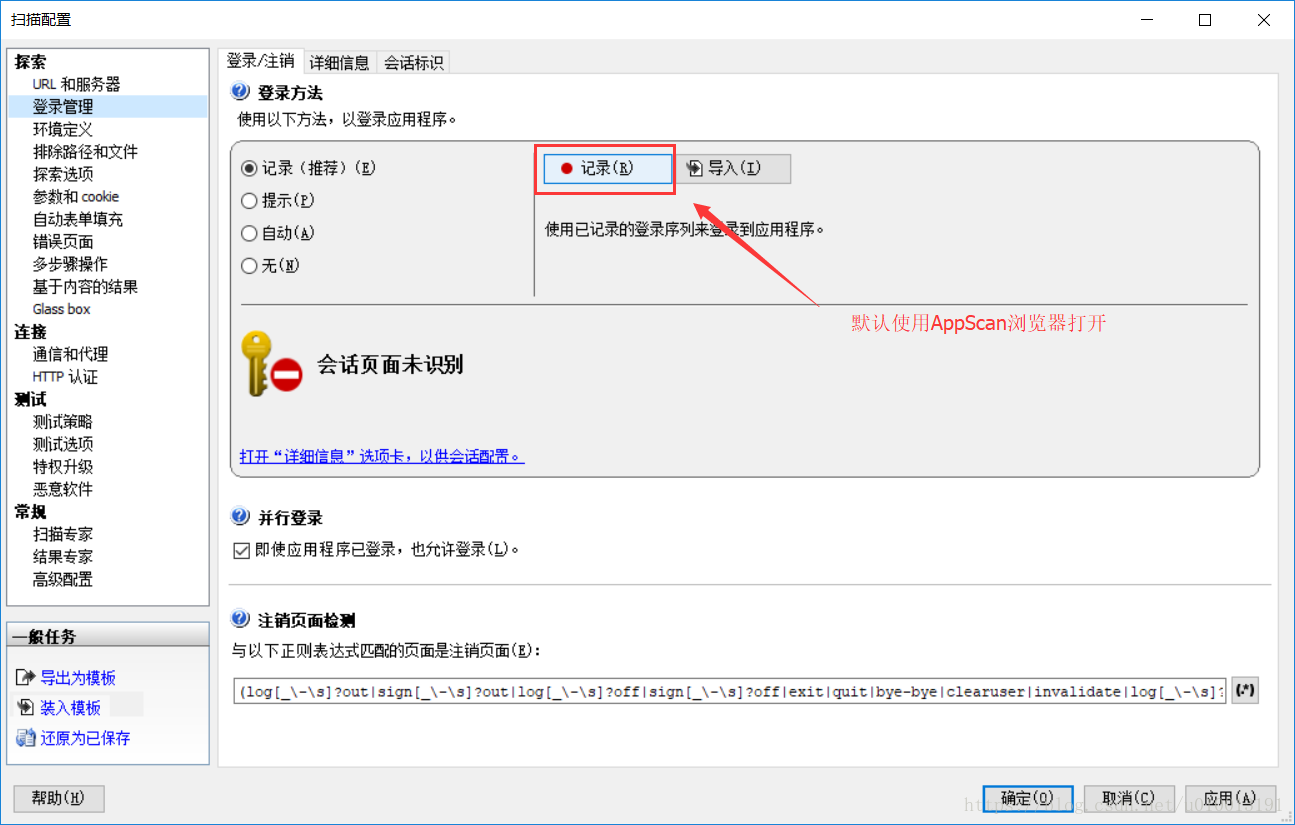
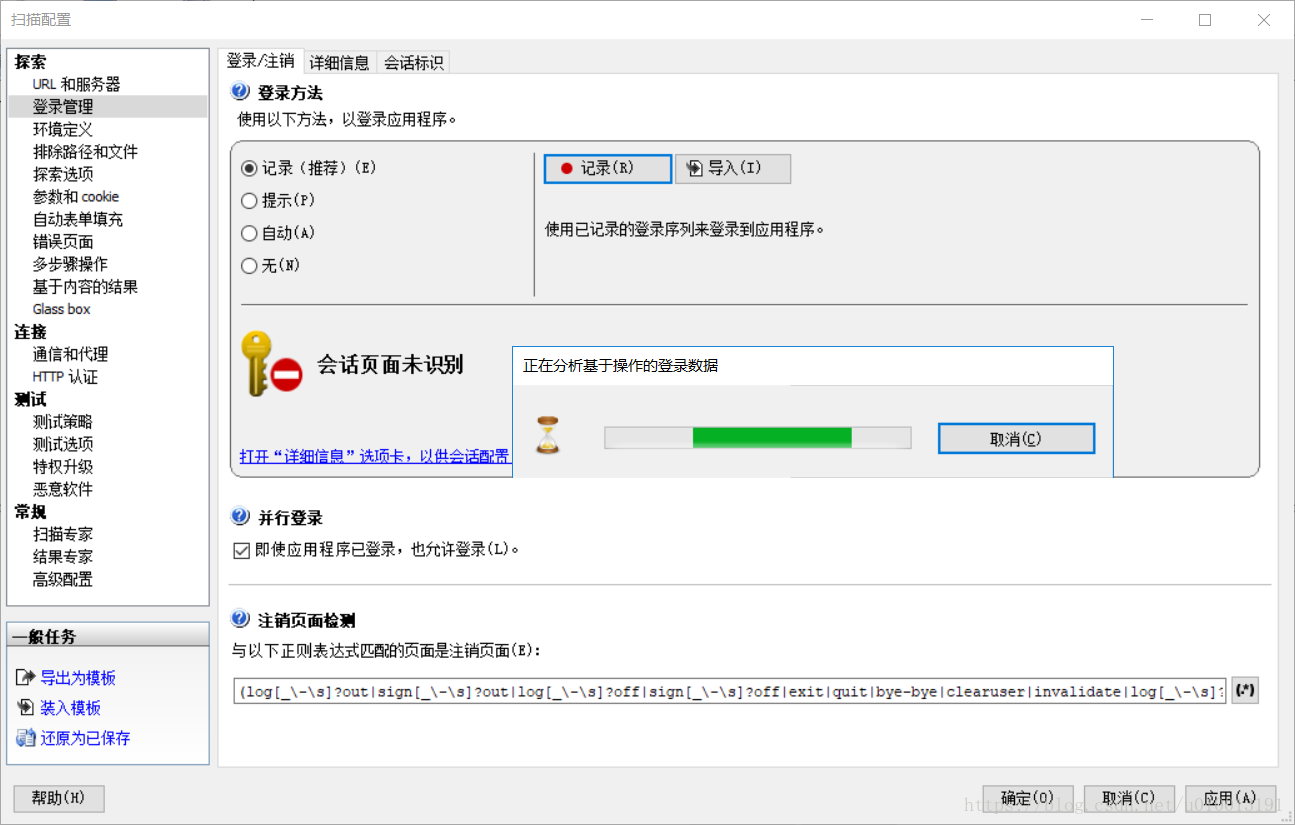
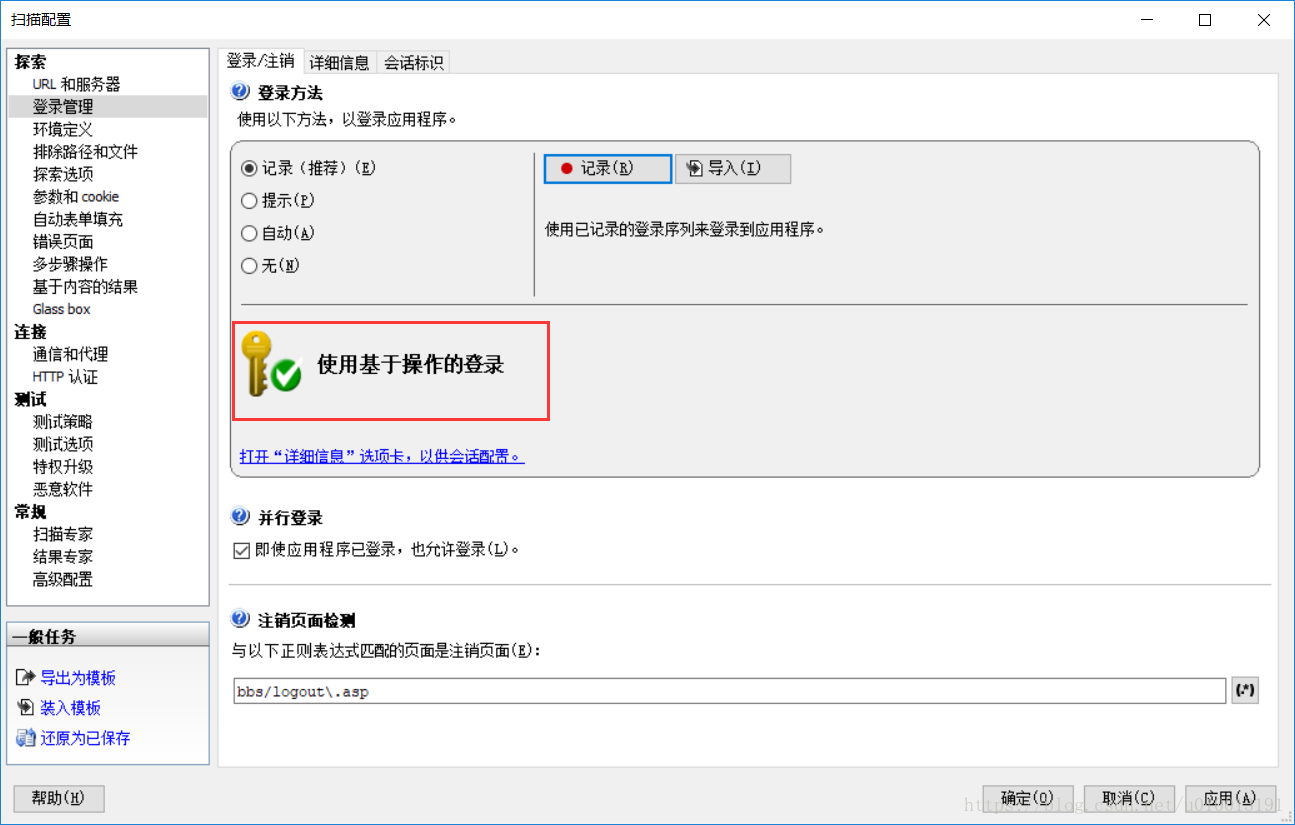
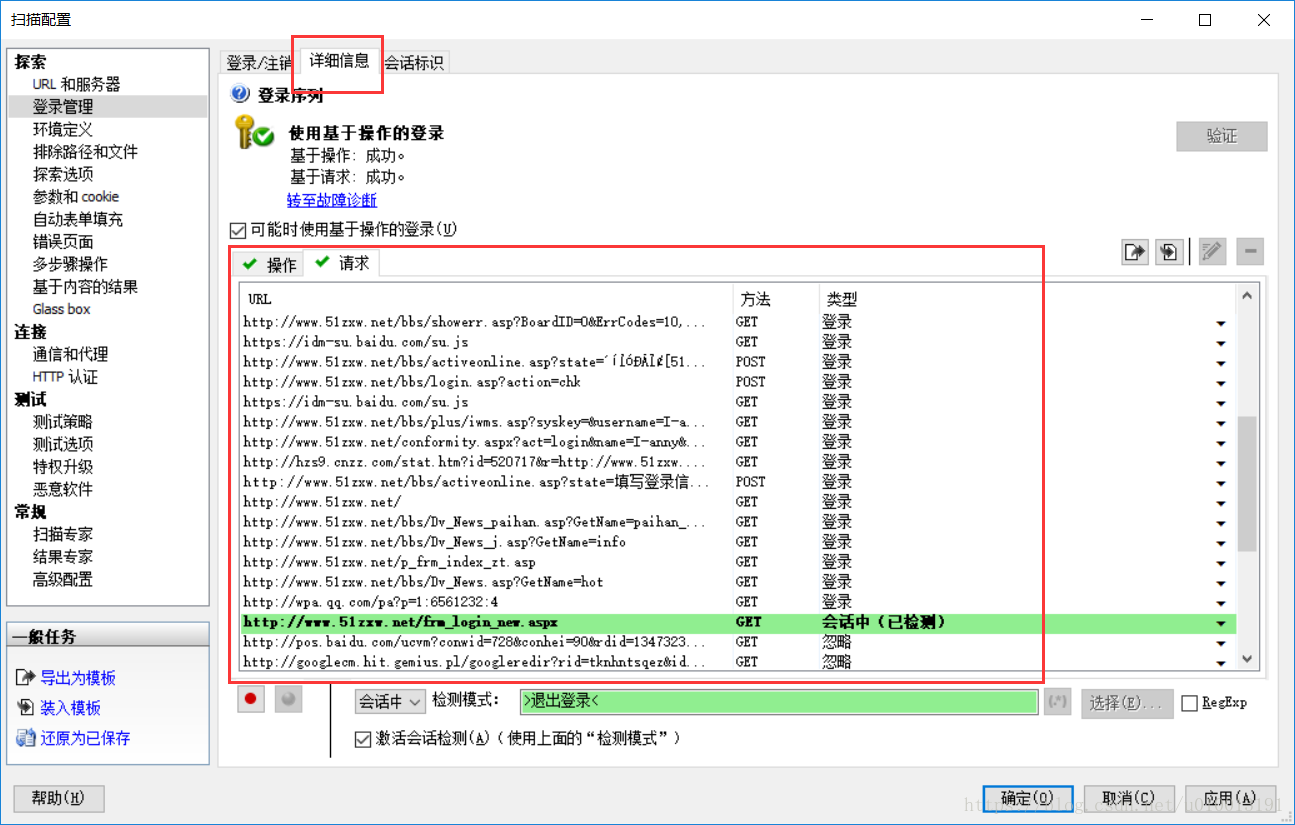
登录并成功记录后,单击选项卡“详细信息”以查看操作和请求。
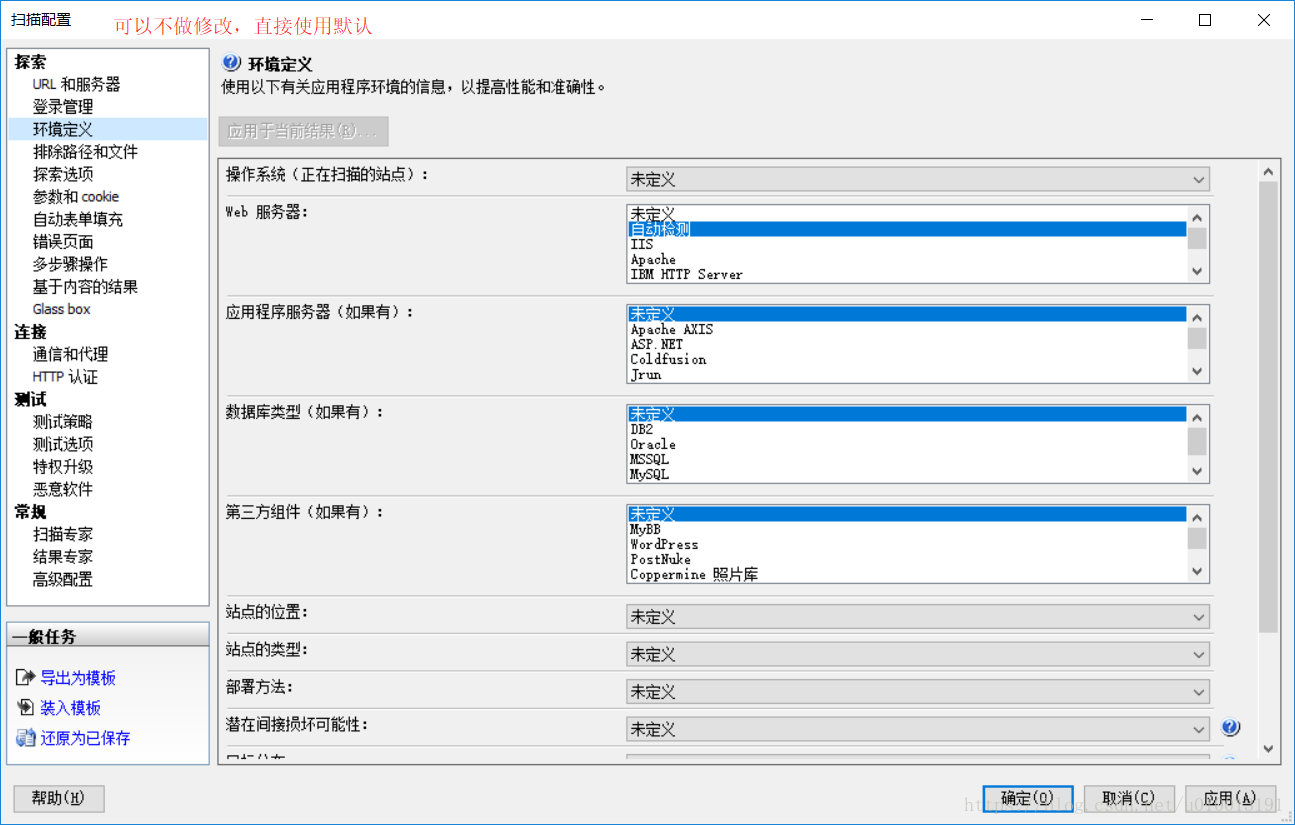
6)扫描配置环境定义:如果您知道系统所使用的环境,则可以自己定义,如果不知道,请使用默认值。
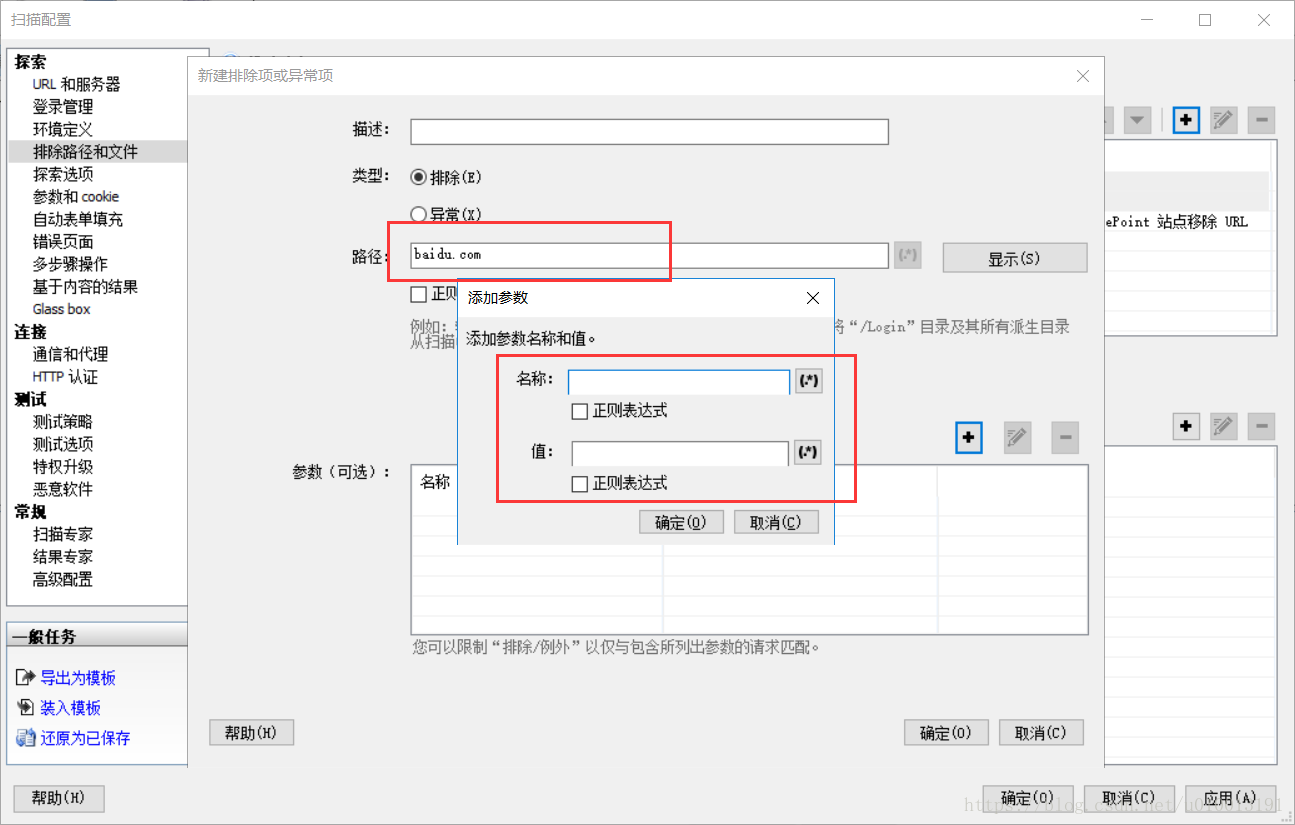
7)扫描配置-排除路径和文件:对一些会影响扫描的不需要的URL,图片,文件或URL进行过滤操作。 (可能会提高扫描速度和效率)
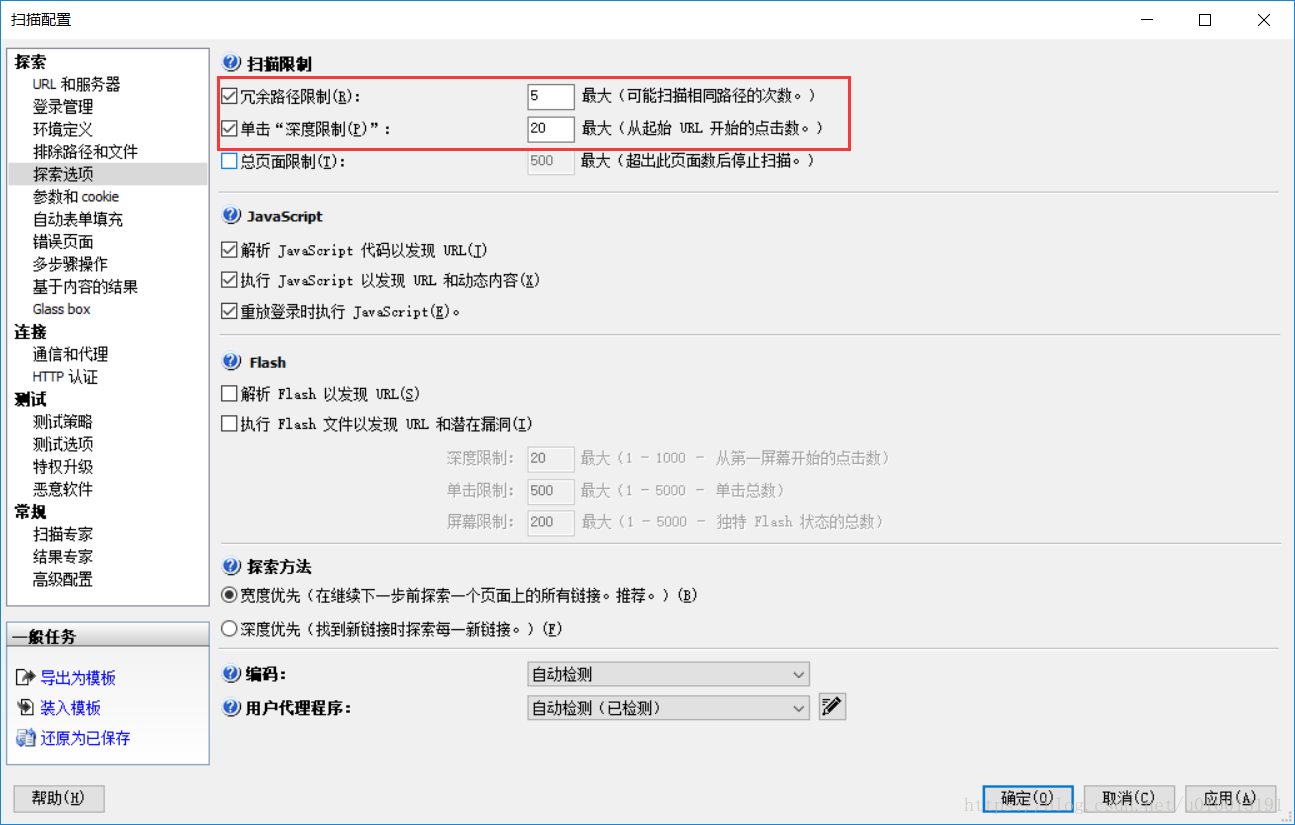
8)扫描配置探索选项(可以适当设置冗余路径和深层路径,可以设置其他选项或全部使用默认选项)
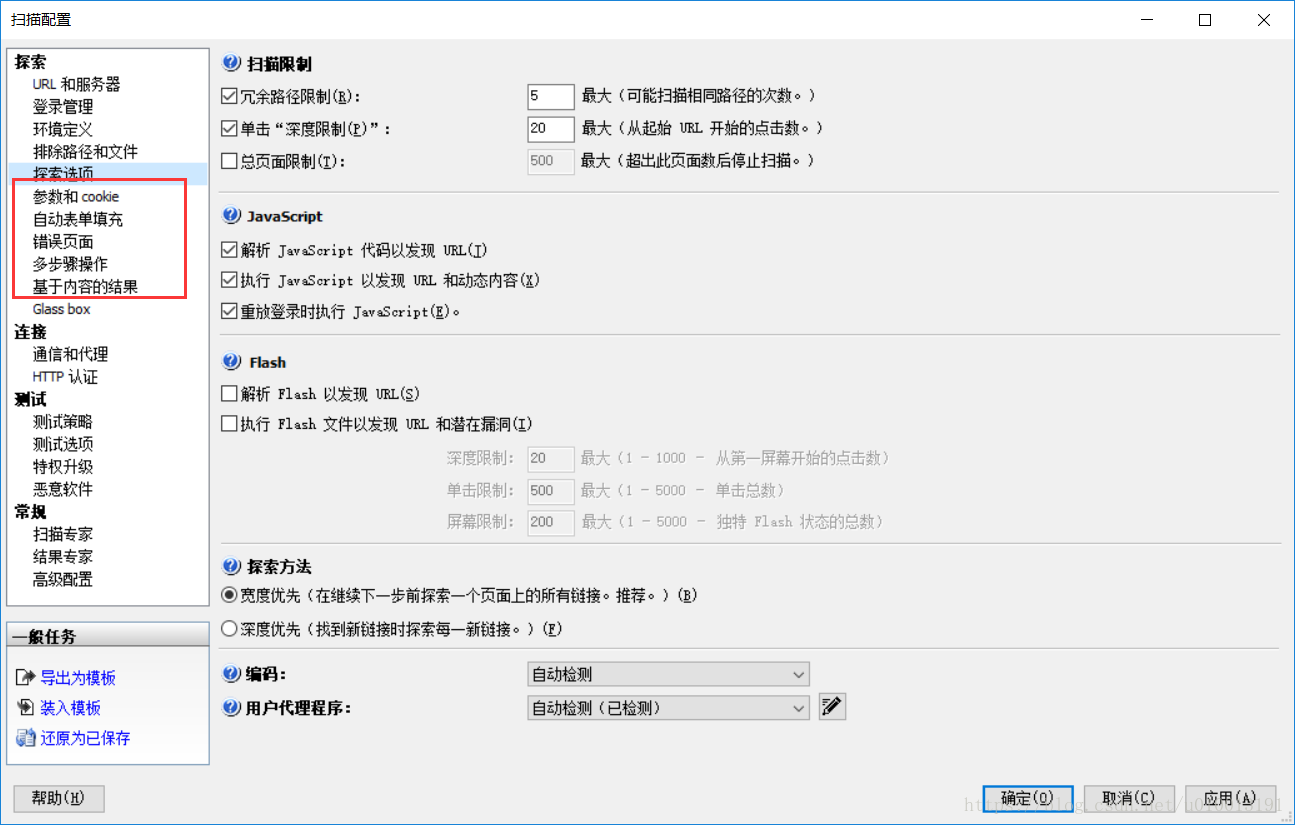
9)扫描配置参数和cookie,自动填写表单,错误页面,多个操作步骤,基于内容的结果:您可以使用默认配置(必要时进行配置)

10)扫描配置-玻璃盒:系统安全要求相对较高并且可以配置(配置后扫描更加准确,并且可能扫描到更多的安全问题)
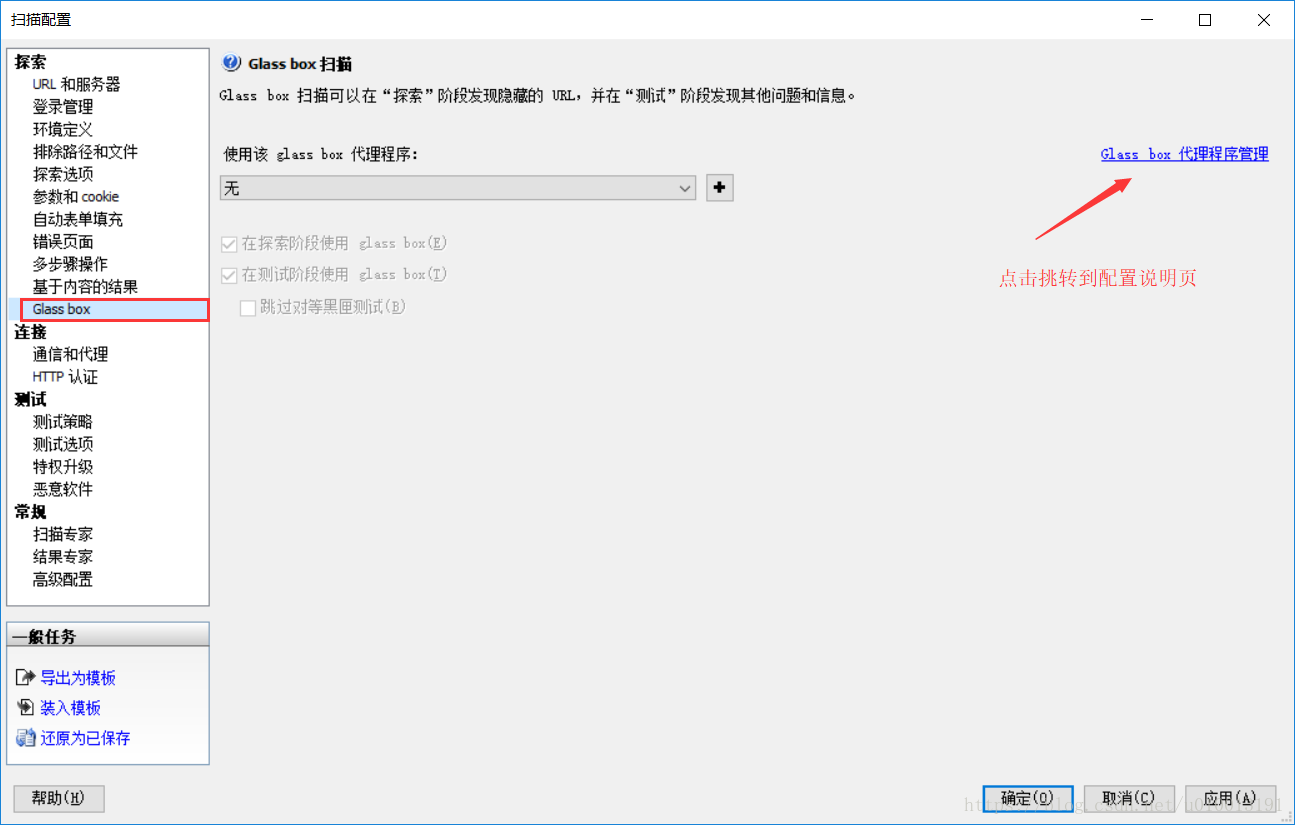
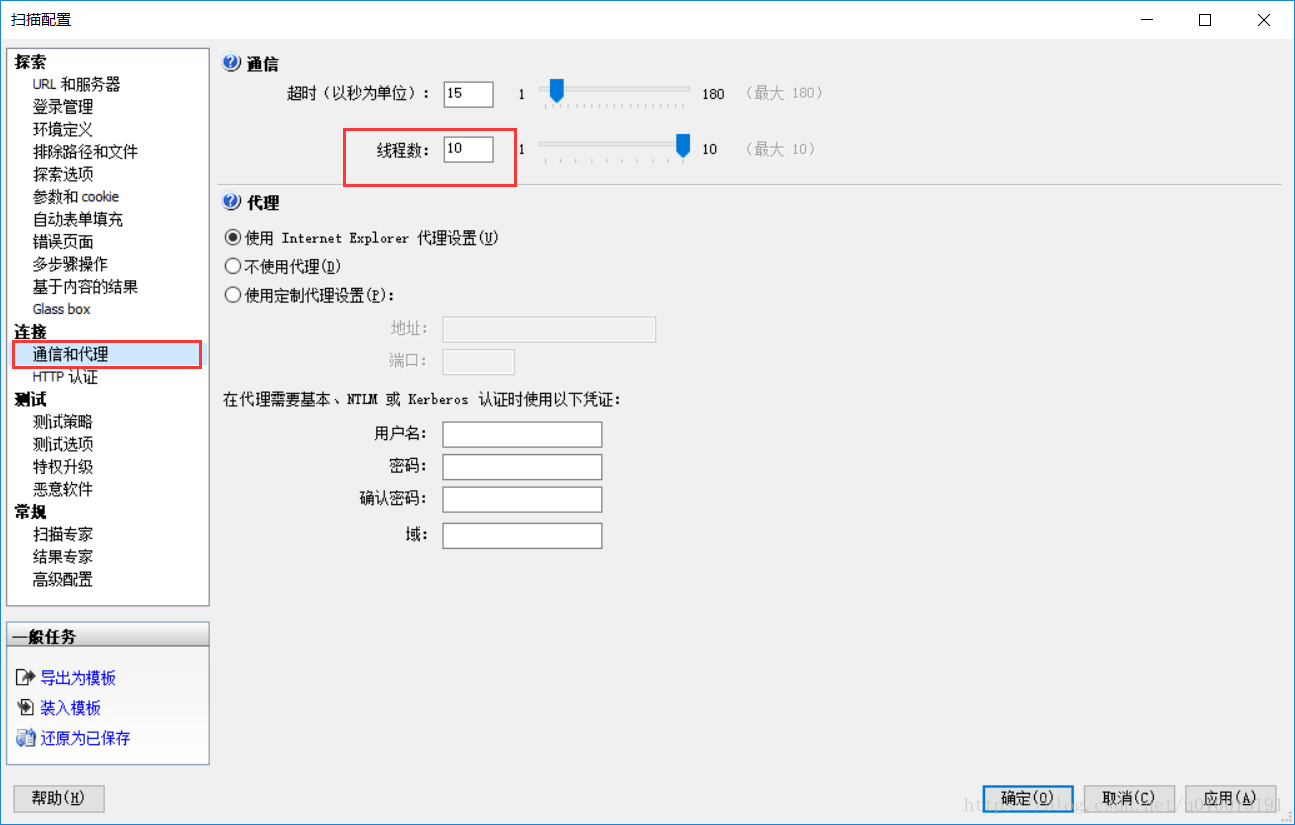
1 1)扫描配置-通信和代理:您可以配置线程数
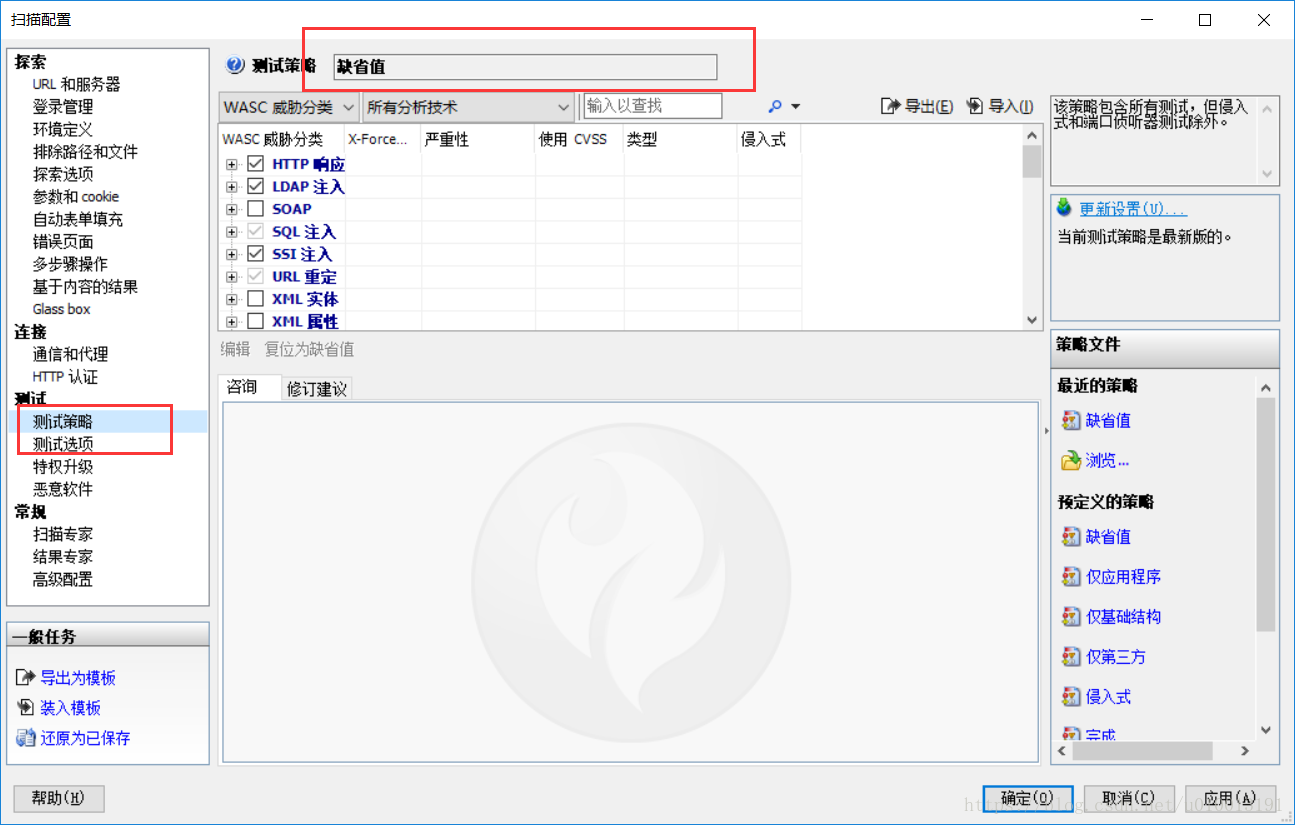
1 2)扫描配置测试策略和测试选项:可以根据特定需要进行配置,如果您不知道,只需选择默认值即可。
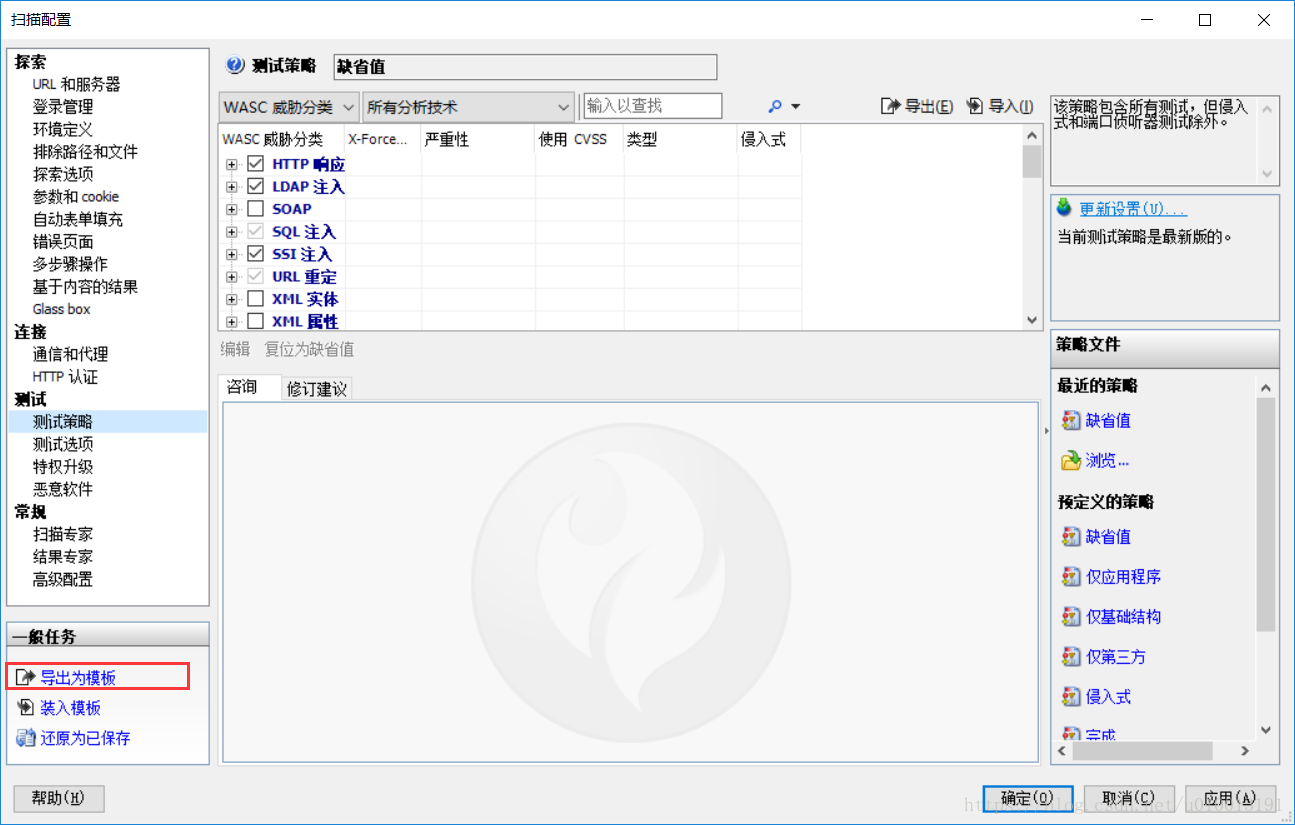
1 3)扫描配置-其他选项:您可以根据需要对其进行配置,也可以仅对其进行默认设置。设置完以上选项后,您可以将其另存为模板,下次直接使用。
1 4)完成配置后,返回到配置向导的主页,并继续单击[Next],直到完成配置向导,然后即可进入扫描。
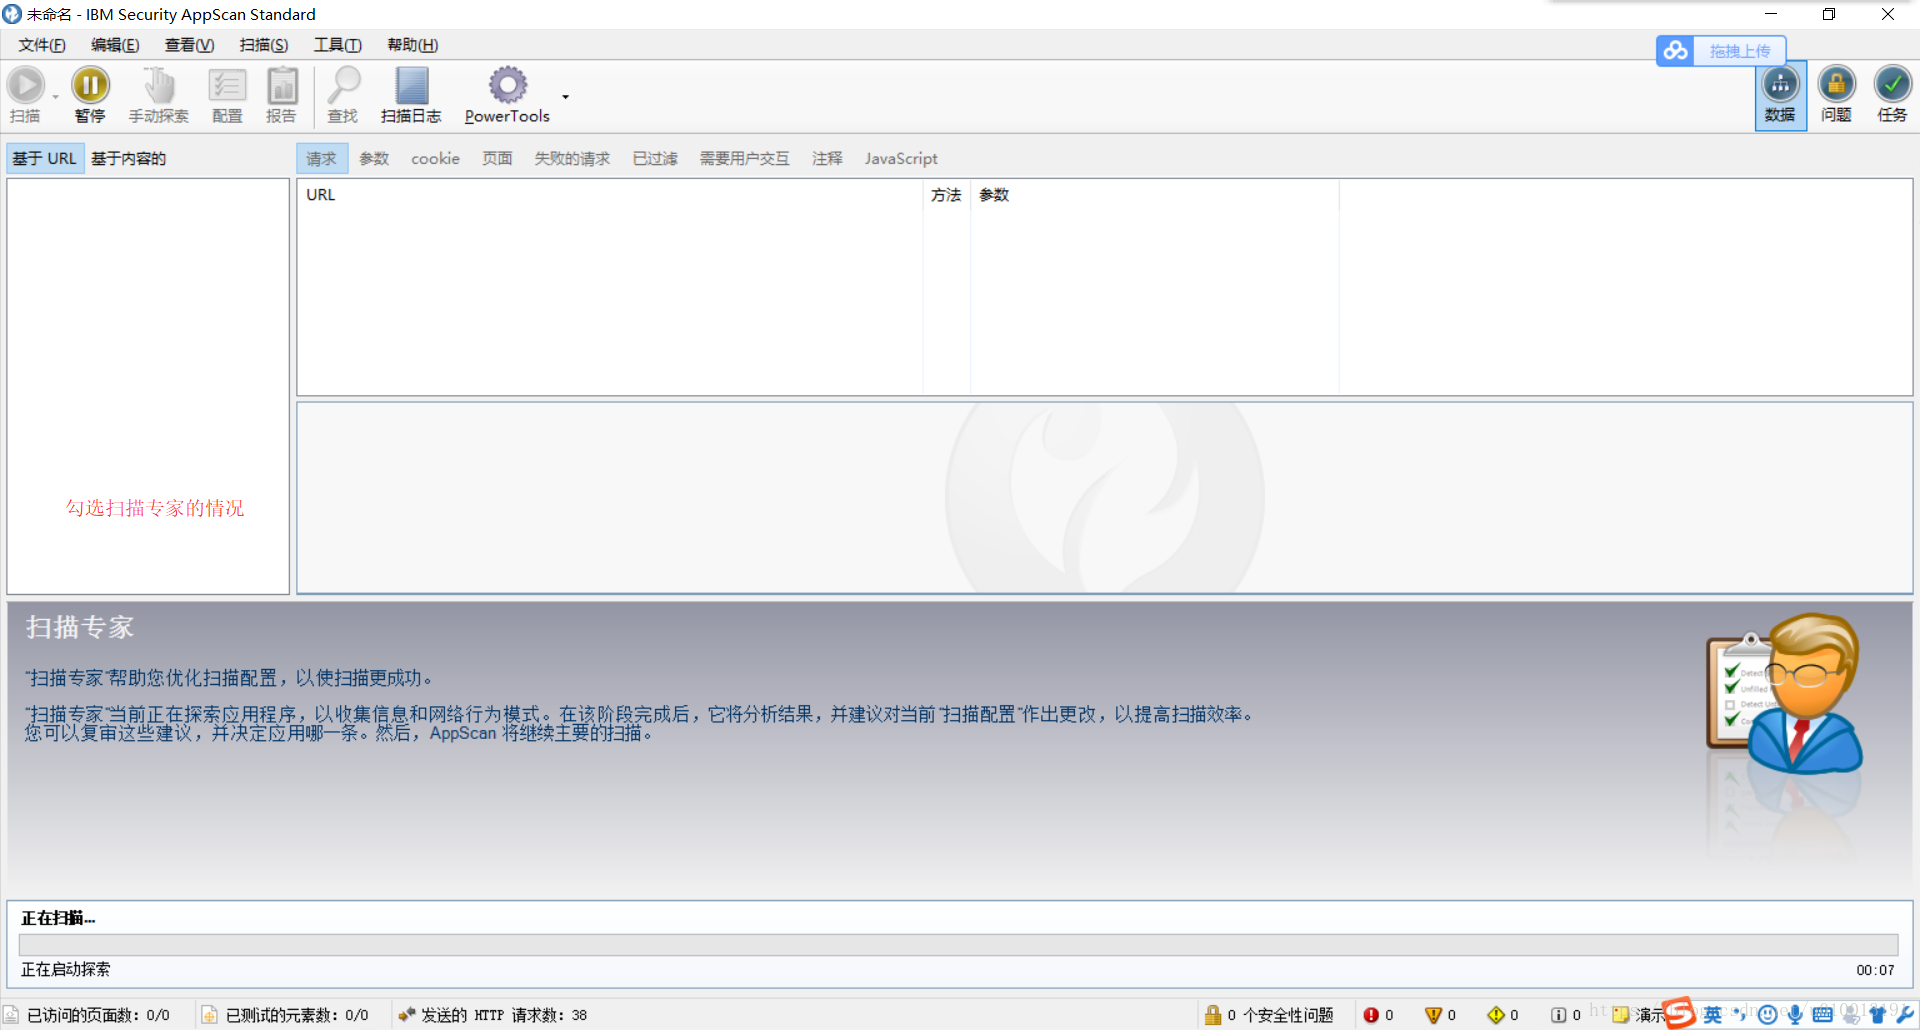
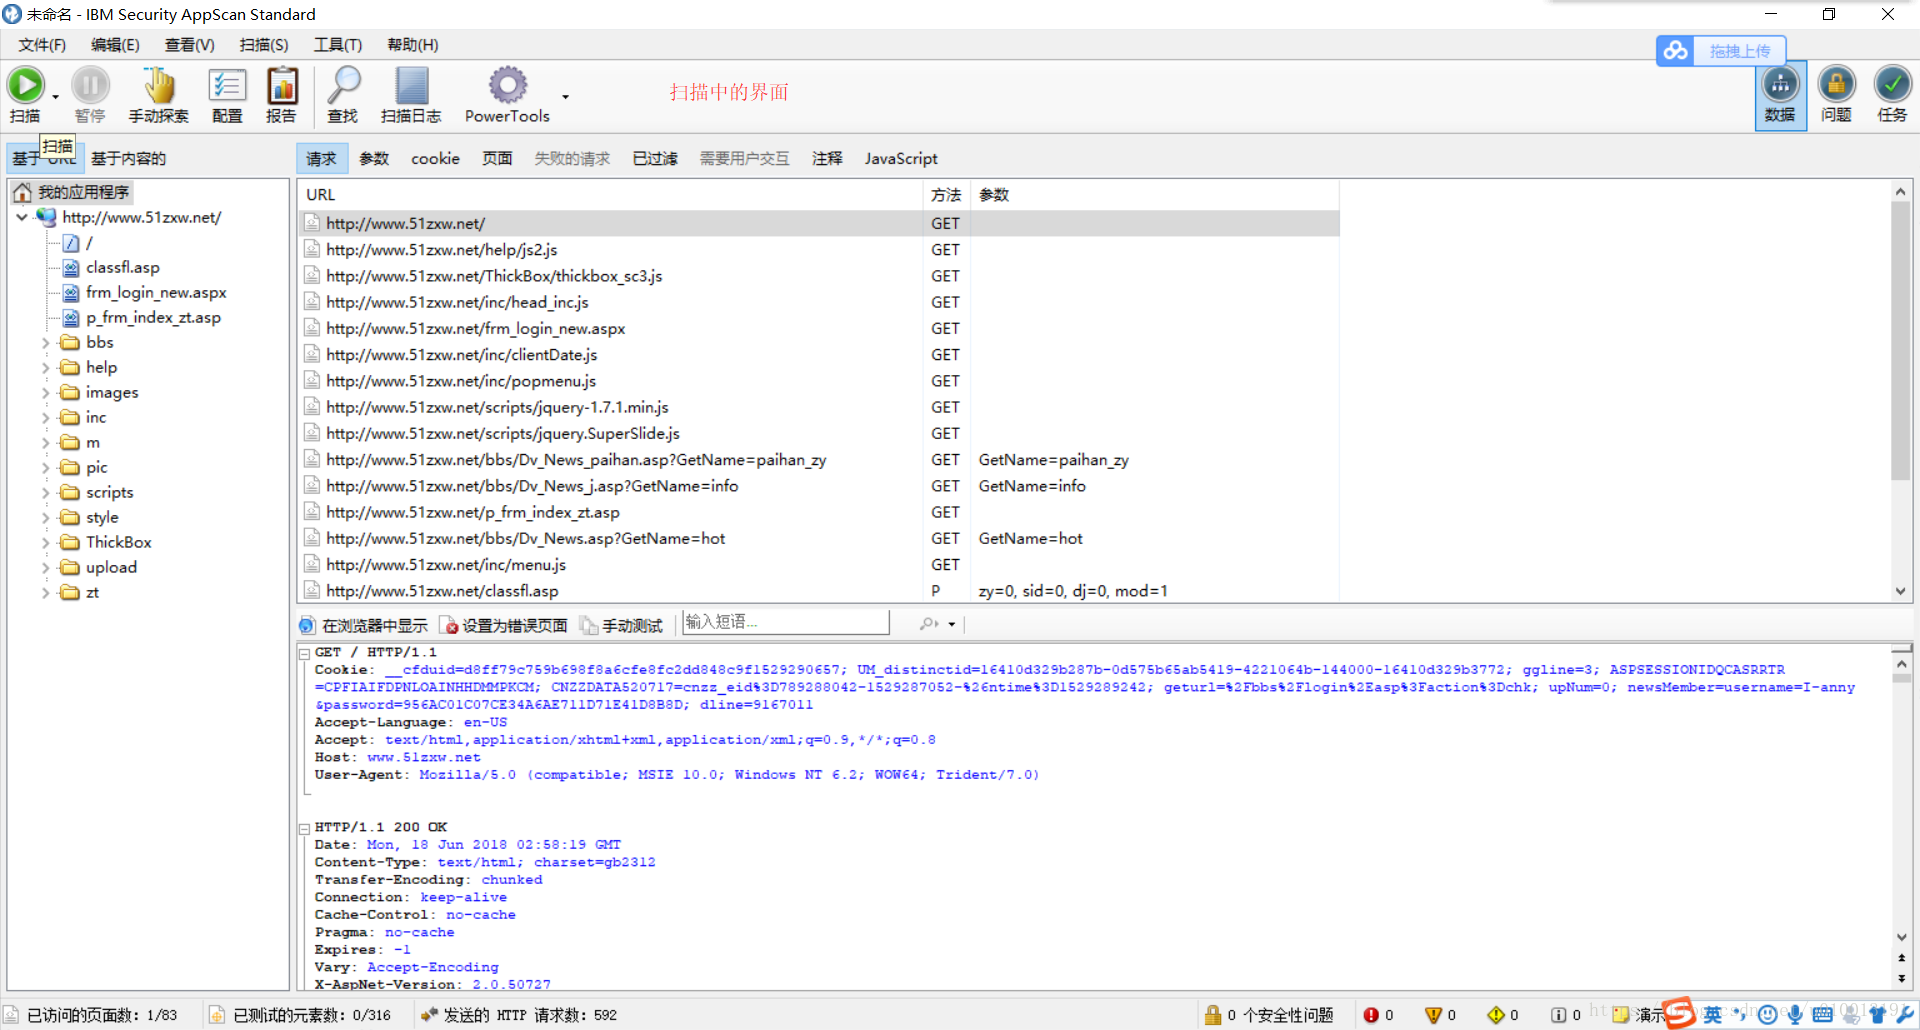

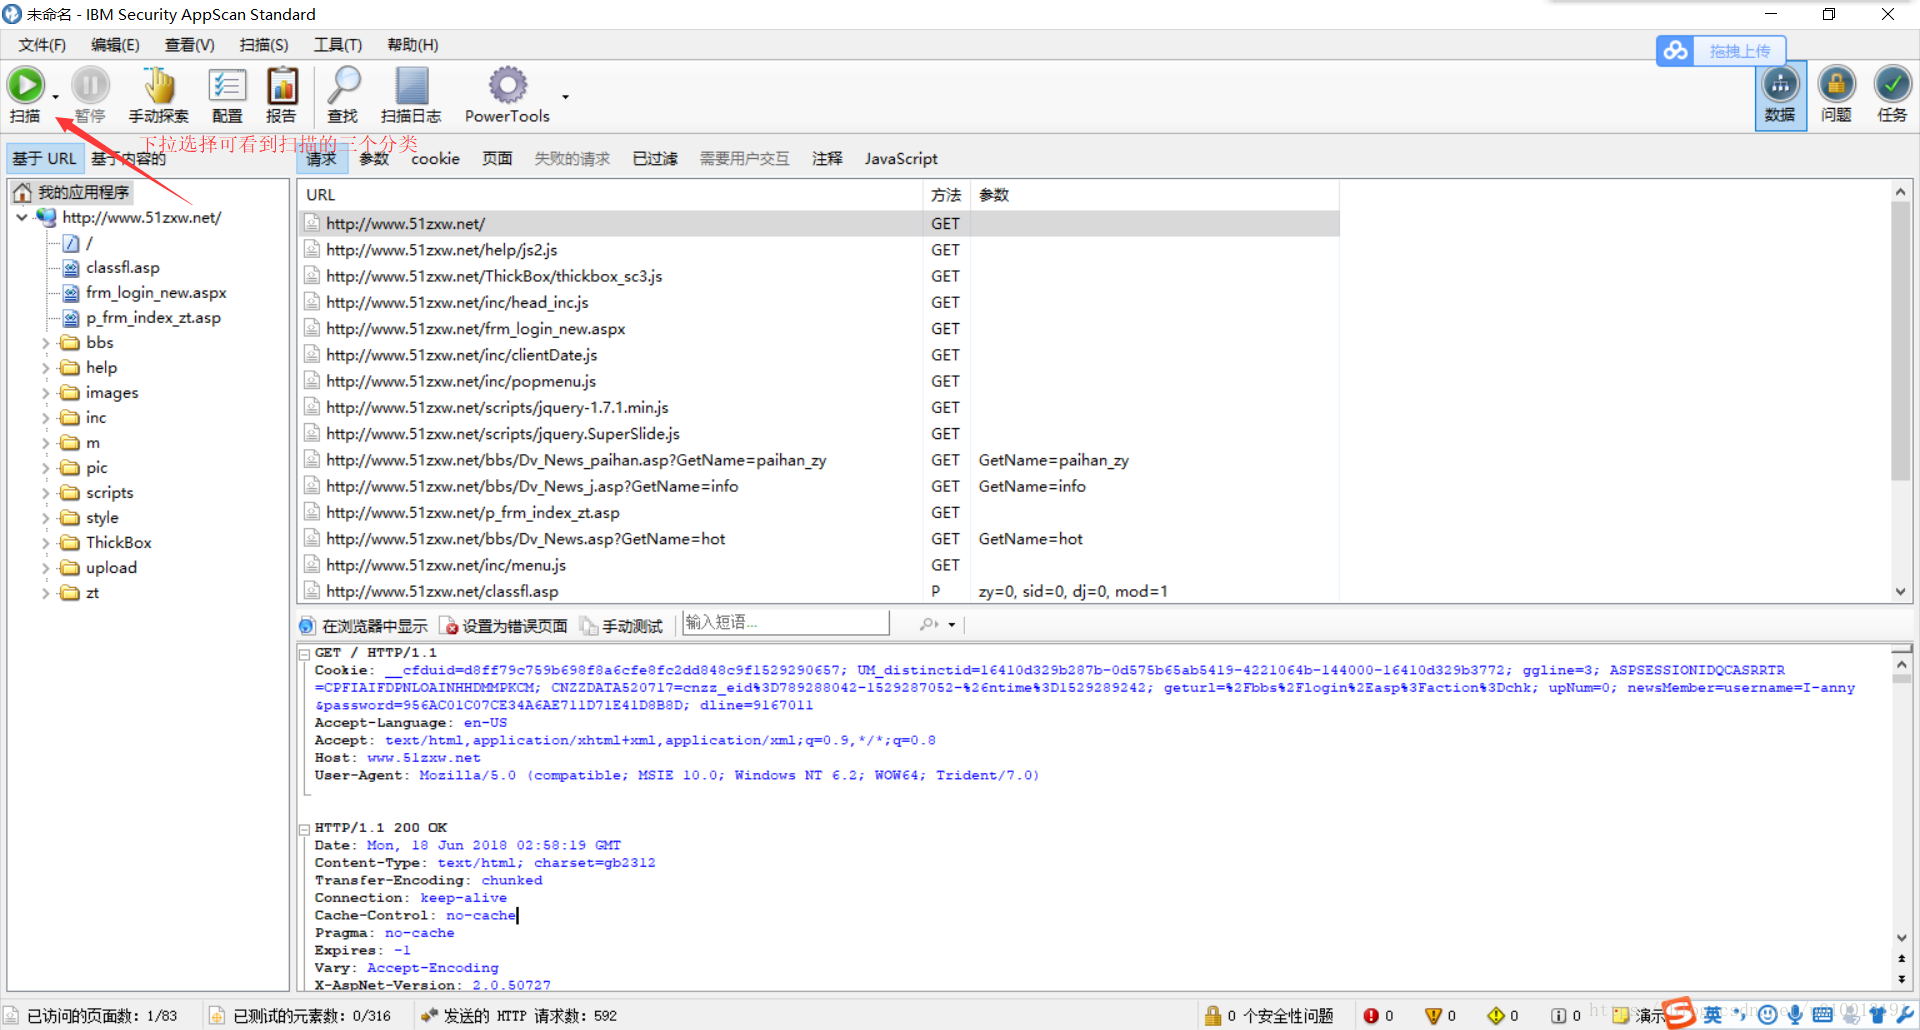
4、appscan扫描分为三类:完全扫描,仅浏览和仅测试。
1)完整扫描:一起探索+测试(适用于需要扫描的页面和元素很少的情况)
2)先浏览,然后再测试:当扫描的页面和元素很多时
3)探索:扫描整个系统的基本结构和页面
4)测试:根据配置的信息(例如测试策略)测试页面上的元素。
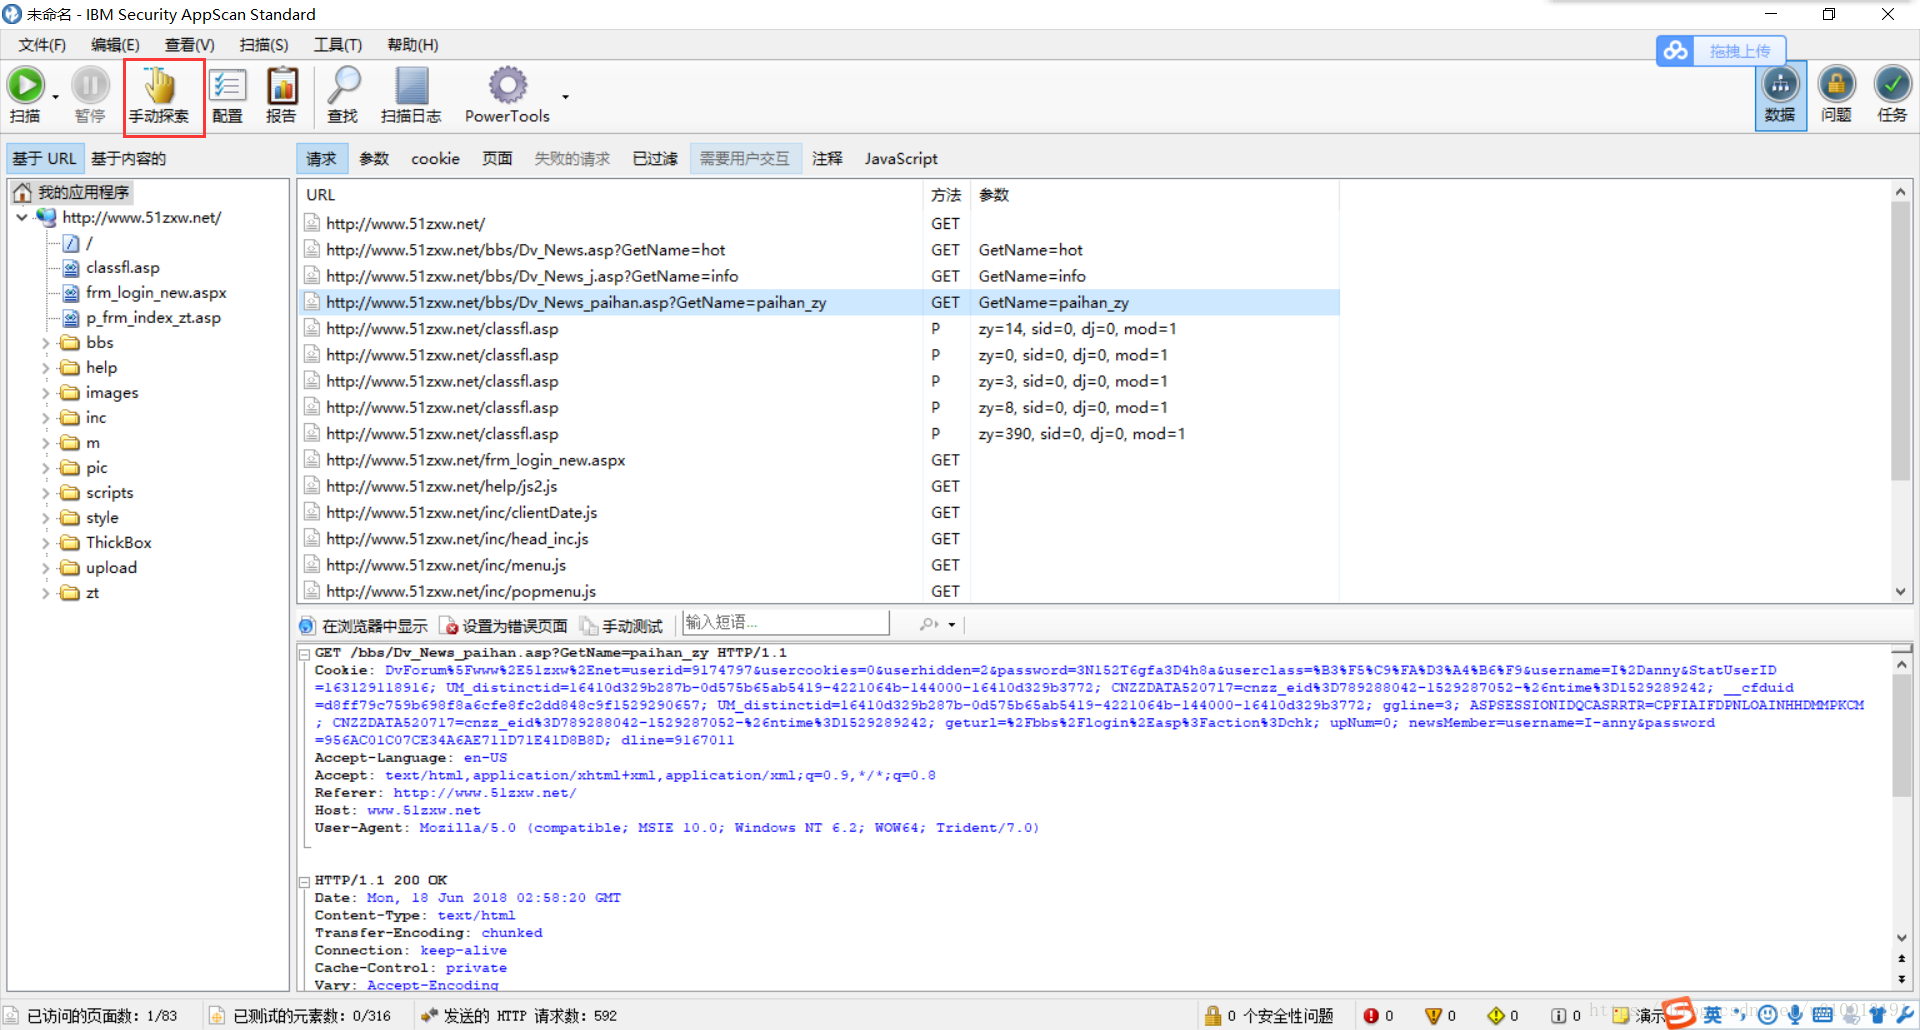
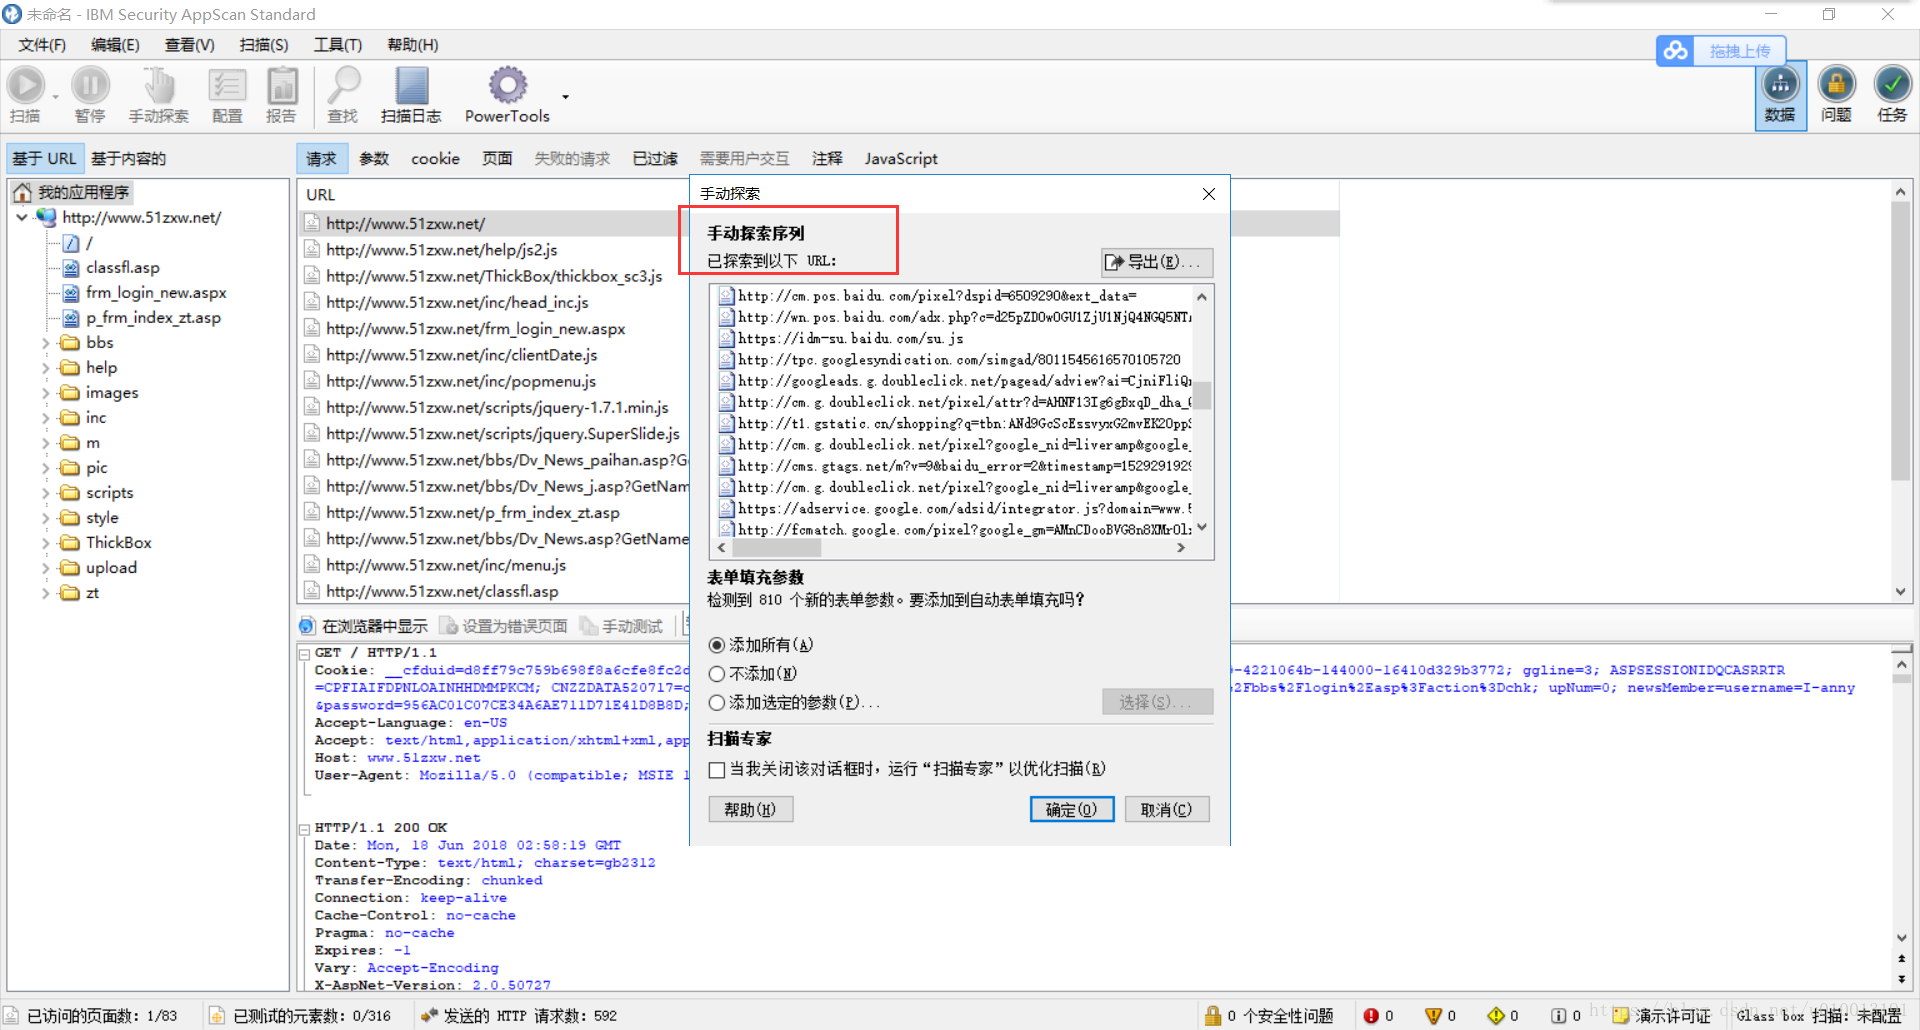
5、获取需要通过[手动发现]扫描的指定页面
1)在打开的页面中单击需要测试的页面,完成后,单击[暂停记录]按钮以关闭该页面,然后将弹出手动浏览序列对话框(包括URL链接)点击的页面数量)
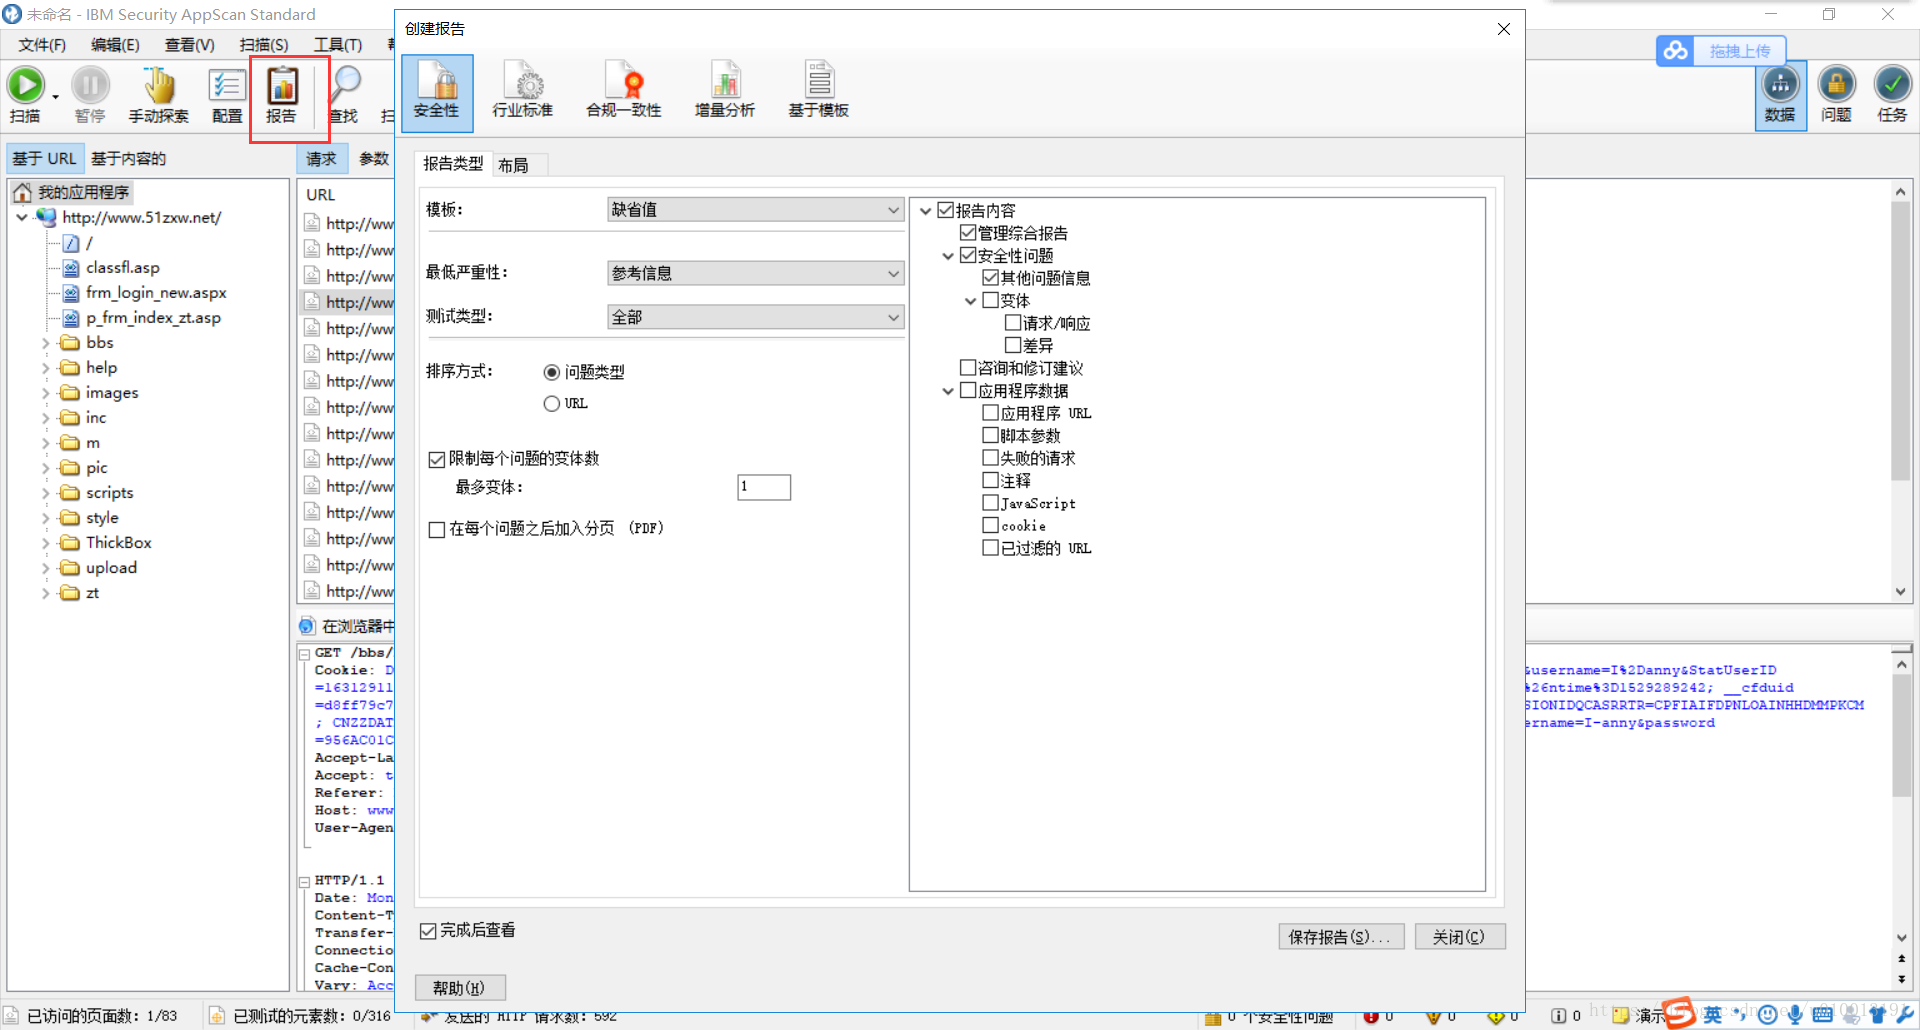
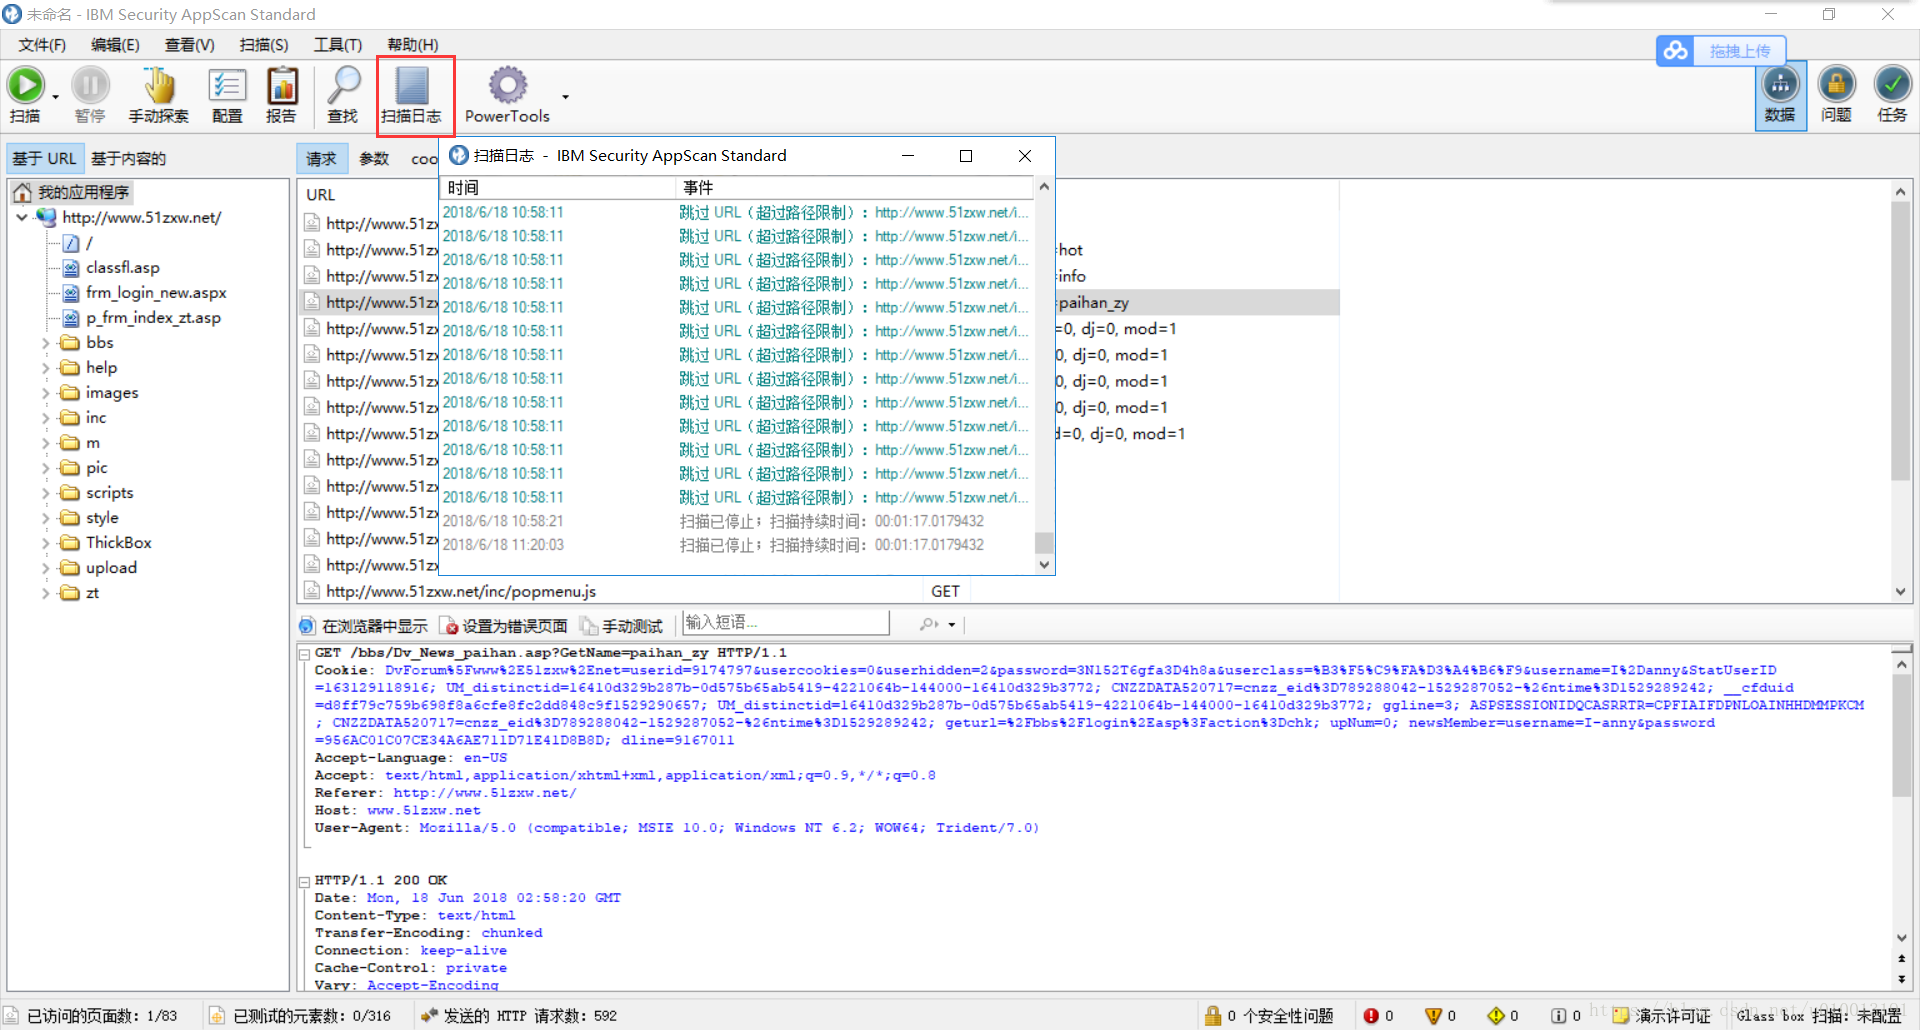
6、扫描结果分析:报告和扫描日志
7、查看扫描结果
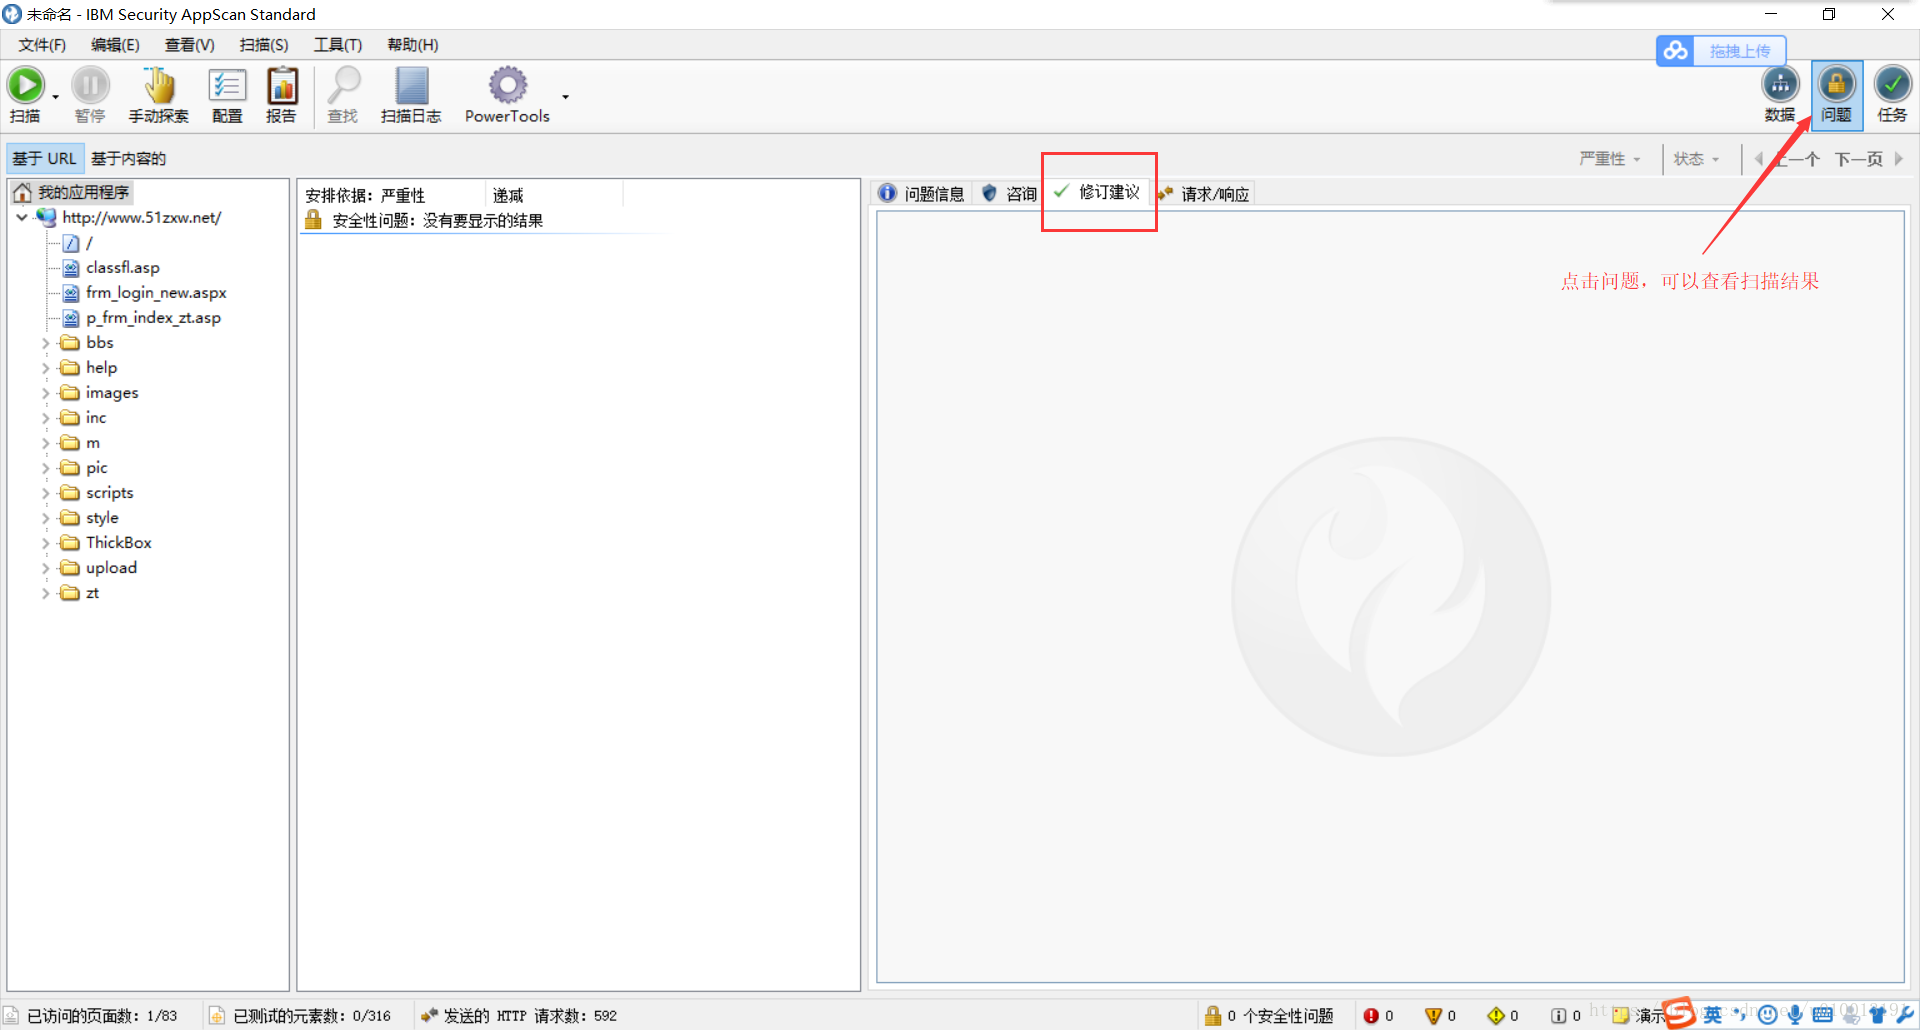
8、使用Appscan进行扫描的建议:如果要扫描的系统元素很多,则需要合理配置扫描信息,否则可能导致扫描时间过长且扫描效率过低。
本文来自电脑杂谈,转载请注明本文网址:
https://www.pc-fly.com/a/shouji/article-326162-1.html

 写一篇寒假周记不少于六百字
 本周计息参与反向回购的天数(附有详细表格)
 360 Security Guard 6.0旧版本旧版本
你老婆也行