解决方案:介绍360安全卫士云杀[转让]的原理
电脑杂谈 发布时间:2020-10-10 09:04:01 来源:网络整理
我有两种感觉:首先是关于反病毒软件的研究,该行业已经开展了20年。它的核心技术可以说是基于收集病毒样本,收集病毒特征并形成病毒。按照计算机上的图片进行操作,然后像通缉命令一样杀死病毒,以检查坏人。既然木马已经起来了,当您用手中的锤子敲打时,一切都已钉住,但事实是,防病毒软件是一个受过20年教育的行业。今天,我不需要在这里谈论更多,我用过的所有人都使用了它们。每个人的机器都有一套,甚至很多套。如果杀毒软件可以真正解决问题,那么木马今天就不应该如此猖ramp。我们也看到了很多评论。一个非常有趣的钱来检查和杀死。不管是Microsoft操作系统还是应用程序软件,我们都会在第一次发现漏洞后立即告诉用户,并且一旦用户确定我们将尽快修复您的漏洞,我们会自动执行此操作,坦白地说虽然没有技术上的困难,但是我们需要在服务器和带宽上进行投资,但这已经有效地解决了木马在中国扩散的问题。即使未安装传统的防病毒软件,也不是因为我们做得不够好,而是弥补了漏洞。被招募的可能性降低了90%。漏洞修补只是我们的想法之一。我们希望以不同于传统防病毒公司的方式解决该问题。
我们这次启动的云防病毒引擎实际上是基于云安全性和云计算的引擎。刚才冯新和戚主席提到了零升级。这是此引擎的最大功能。这台计算机上有一个扫描和查杀引擎,但是没有病毒和木马程序库。我们将所有病毒和Trojan库放置在中央服务器群集上。众所周知,真正的云计算是将计算从每个用户的终端计算机移至中央服务器。只要结果和结果能反映在用户的计算机上,那就好。因此,我们已在中国25个省建立了数据中心,并投入了成千上万台服务器,成为云计算的核心。大家都知道360的技术团队曾经是搜索引擎,所以今天我们使用搜索引擎技术,它实际上是服务器端的安全引擎来帮助我们360云扫描前端可以发送状态和信息将这些文件在计算机中发送到服务器以进行及时,快速的查询。在这种情况下,您无需随时下载任何病毒库和Trojan库。当然,您不能谈论升级Trojan库和病毒库。只要在服务器端发现任何木马病毒,客户端只要扫描即可享受此结果。 ,包括我们在服务器端进行了大量的查询和分析工作,以便我们的云防病毒引擎实现《中国计算机教育新闻》的报道。我们的内存成本约为防病毒软件的1/5。我们的扫描速度大约是它们的10倍。我们正在谈论的零升级和零负担是云安全和云计算的标志。
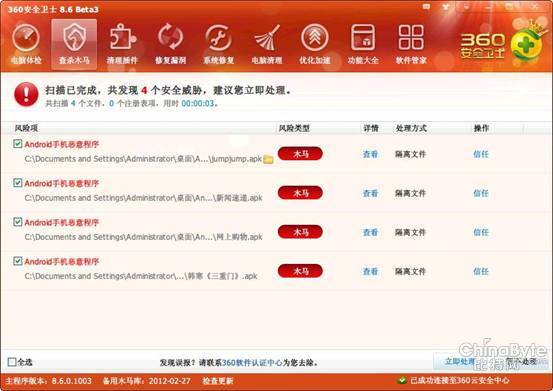
仅将Trojan库和病毒放在服务器端并不能真正解决问题。我们如何检测和杀死未知的木马?我刚才指出的防病毒软件问题有360吗?它可以检测并杀死随时变化的木马吗?
第二点是,我们的云安全性与众不同。也就是说,对于许多已知的木马和新木马,我们已经构建了两个云,一个云是成千上万台服务器的中心。处理集群,现在我们有2.4亿用户,他们使用的[k] 2亿台计算机构成了一个网络。网络越强大,它就越有帮助我们迅速发现新威胁的能力,因为存在许多技术细节。 ,请举个例子供大家理解。
当前,仅将360个用户检测到的木马中的20%与中央服务器的木马进行比较。根据我们对木马行为的判断以及对木马一般特征的判断,我们仍然有80%的人拥有该判断力。然后在服务器上进行一种智能的通讯和分析。我想更相关,而不是一个例子。在通过隔离的计算机捕获新的木马之前,无论反病毒引擎的安装能力如何,都无法判断木马是否受到威胁;假设它是Vista UAC,如果运行程序有害,则会询问用户“是”或“否”,因为不知道它在计算机上的好坏。有些用户按是,有些用户按否,所以这不是解决方法。
云防病毒引擎是,当我们在用户的计算机上找到一个陌生的程序时,我们会注意它,收集其行为特征,并且不会让用户做出判断,因为用户没有判断能力除非木马的行为非常笨拙,否则我相信许多主动防御软件都实现了类似的功能,但是今天的木马有越来越多的变化,其行为也变得越来越复杂。很难区分恶意软件和普通软件,因此我们现在收集的信息将被传输到中央服务器集群。如果这个木马不再传播,那就是一匹安静而致命的马。我们认为该木马并没有威胁,我们的系统也不会响应,但是,一旦木马被传播,它就会传播到新机器上,并立即在网络中被检测到。该计算机还将向中央群集报告。当报告100、500、1000台计算机时,中央集群服务器将进行计数,对收集到的信息的分析和反馈将智能地判断此文件是异常的,它可以在如此短的时间内流行,并且它的流行有很多相似之处,我们的警报将报警,该软件的样本将是“我们在后台有一个自动化过程进行分析”,一旦判断完成,它将被添加到我们数据中心的Trojan库中。当它传播到1001台计算机时,通过与总部的通信,云防病毒引擎的传感器已经知道这是一个危险程序。

我举两个例子:当我在Yahoo时,每个人都知道反垃圾邮件很难做到。通过分析垃圾邮件的主体来确定它是否是垃圾邮件,只是改变了写作风格,我不能说出两者之间的区别,但是雅虎的反垃圾邮件也在利用互联网来解决问题。这种方法类似于我们的方法。想象一下,垃圾邮件的作者不仅会发送一千封电子邮件。它一次可能发送超过10,000封电子邮件。发送数万封电子邮件时,所有Yahoo电子邮件都存储在中央服务器上。一万个邮箱可以被判定为垃圾邮件,而根本不判断这封信的内容,所以事实是一样的。
如果您仍然有印象,例如2003年SARS首次出现时,例如没有中央疾病收集和控制机制,那么SARS就会出现在各地,各地的医院会根据自己的经验进行判断。特点不明显。有些地方将SARS视为感冒或肺炎,但他们并未意识到这是大流行病毒的威胁。因此,今天,在流行病肆虐之时,每个国家都有一个中央疾病控制中心来及时收集信息。这样的样本和案例,即使您不知道,尽管您不知道病毒的DNA和分子结构是什么样,您仍然可以进行早期预警和控制。
因此,这一次云防病毒引擎未建立中央服务器。这样的网络也是新的保护网络。它不依靠计算机来进行判断,而是依靠数亿台计算机来进行采样和分析。 。摆脱过去的被动收集病毒样本,手动分析病毒样本,然后寻找机制。今天,我们甚至不需要了解许多病毒木马。我们甚至不需要分析此木马的固有技术。只要它在某些计算机上传播,我们的云安全中心就可以捕获它们并及时清除它们。
我举了一些例子和隐喻。我不知道我是否已经解释了云安全性的原理。当然,知道很容易,做起来很困难。对于我们许多同事来说,由于他们使用传统防病毒软件已有20年的历史,因此应该说,他们在20年中积累了很多技术积累和优势。当木马行业发展壮大时,互联网将其带入了新的时代。
我们很幸运。我们不小心闯入了安全领域。我们赤脚,不穿鞋,没有过去传统思维的束缚,没有行李。同时,我们必须使用不同的方法来解决问题。安全的问题。我相信,我们不能用优秀的安全公司做得更好。防病毒软件很难对付木马。我们为什么走这条旧路?
因此,今天我们推出了云防病毒引擎,我们将Internet和安全技术结合在一起,当然,有人可以说这是一场革命,可能是一次颠覆,我认为我是一家公司的时间越长,不敢说大话,我只能说“这是m子,是一匹走出去的马”,每个人都使用我们的引擎来查看其效果是否真的比防病毒软件好,最多比防病毒软件少80%的内存,并且快10倍,让安全软件在将计算机返回给用户的同时保护计算机的安全。我认为这是我们的目标。
我一直认为,新发明的抗生素和新药不能杀死很多细菌。木马也将避免对云的检测和查杀分析。他们将有新的方法,但我觉得道路要高出一英尺,而魔术则更高。至于为什么我们今天像传统公司一样举行新闻发布会,我实际上想通过新闻发布会向业界发起一些呼吁。我们发现木马产业链比许认为的更为严重。它取决于少数安全公司和少数精英。与木马产业链中的数百万人抗争绝对已经是日落时分。我将360定位为创新。我们希望谈论Internet安全技术的方向,并希望更多的安全供应商能够意识到,不是360砸了你的锅。互联网正在改变行业,互联网正在影响技术结构。我希望更多的安全供应商会意识到360的未来前景,并携手合作以紧密集成Internet和安全性。我认为只有许多供应商知道此问题,并放弃了已有20年历史的原始技术架构。只有达到了真正的云安全系统,才可以遏制木马的威胁。
今天我们还邀请了许多合作伙戏公司,用户都可以使用该软件可以在玩游戏之前进行检查和杀死,并以10倍的速度为用户创造一个安全的环境。我们需要更多的东西制造商的合作不仅仅依靠360系列的语言和精力。这次会议还希望与媒体上的朋友,合作伙戏和社交网站。 ,游戏,我们都在保护中国亿万网民的安全,因为它变得安全,从而使中国互联网有了更好的发展
本文来自电脑杂谈,转载请注明本文网址:
https://www.pc-fly.com/a/shouji/article-325115-1.html

 皇家战争比部落冲突更有趣的六个原因
 汽车钥匙没电什么表现 2017年豪华品牌盘点:没有纠缠与追逐,哪来销量和增速
 充电两秒钟后,可以植入木马程序。您的手机被了吗?
 水印滤镜相机
因为去不了