终结者:使用驱动生命升级通道的木马手动检查和杀死记录
电脑杂谈 发布时间:2020-09-30 09:03:23 来源:网络整理一、背景介绍
提高生命的木马将在1月24日的基础上再次更新,并且攻击组件将作为计划任务,服务安装并启动。这种手动杀死主要针对木马。
相关文章:
最近,在紧急情况下,某个单位的计算机感染了更新的Driver Life Trojan。由于客观原因,它无法安装防病毒软件进行检查和查杀,因此进行了手动防病毒。整个过程确实使病毒感觉像“春风”。 ”,所以我记录了杀死过程,希望能帮助朋友。
注意:本文中的环境是根据捕获的样本复制的场景,虚拟机处于联机状态。
本文中使用的工具是:
([1)TCPView:详细列出系统中的所有TCP和UDP连接,包括本地和远程TCP连接,
([2)Autoruns:详细列出系统启动项,计划的任务,服务和其他信息,
([3)Processexplor:详细列出系统进程和子进程,
二、手动杀死2.1分析现象
受害者宿主有以下症状:
1、引导后自动关闭:
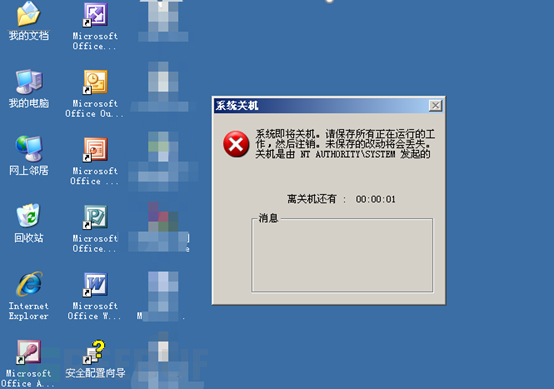
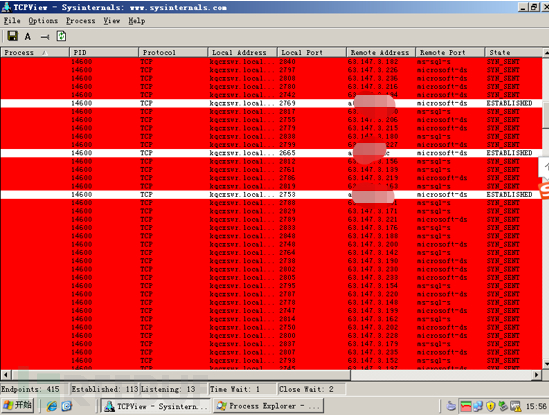
2、具有大量异常的外部连接行为,试图连接到服务器并感染LAN中的其他计算机。
2.2杀死病毒
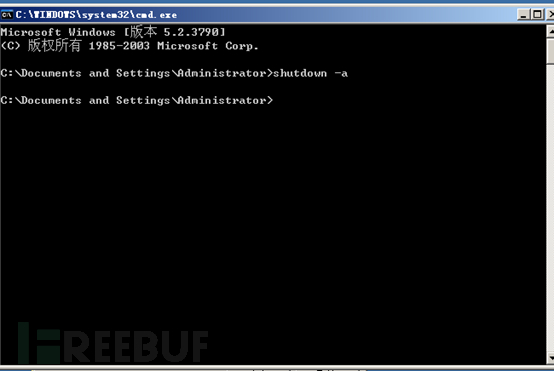
1、使用命令关闭自动关机。
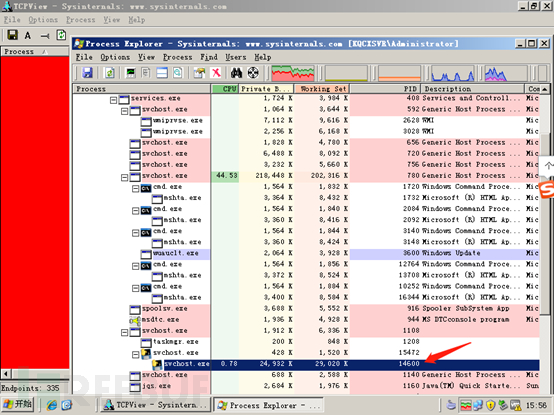
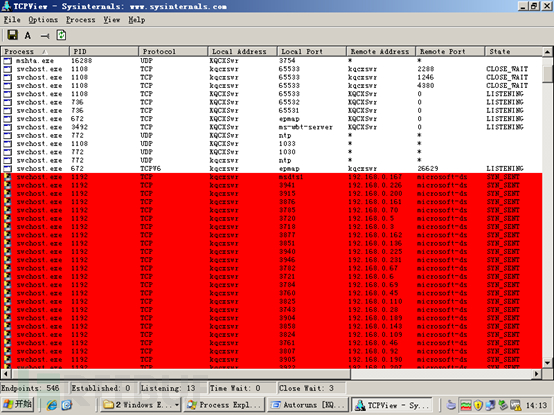
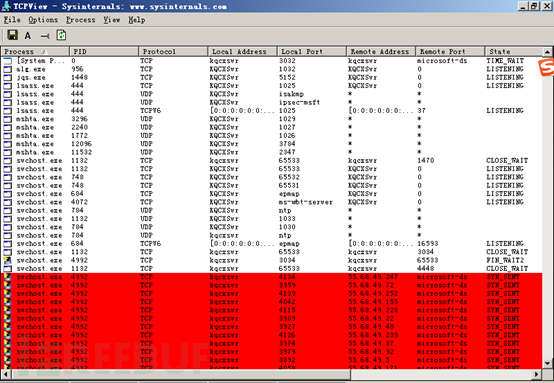
2、使用TCPview查看异常进程:
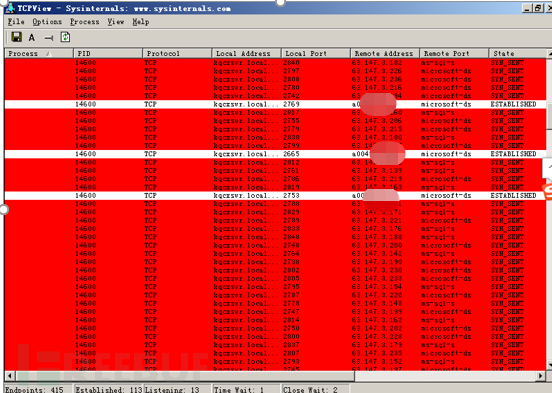
异常进程的PID是14600。在Process Explorer中找到与该PID对应的进程并结束。
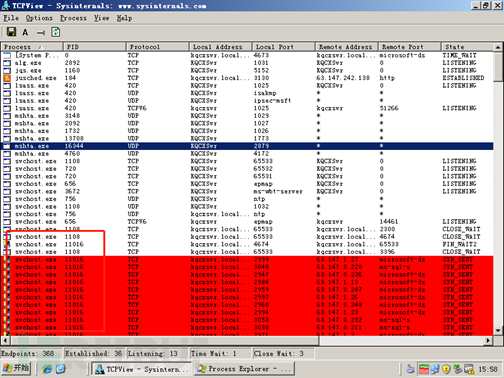
但是,该过程结束后,系统继续通过外部连接传播。此时的PID为110116,表明关闭进程并不能阻止病毒传播。病毒文件仍然存在。关闭该过程后,病毒程序将重新启动。进行处理,因此有必要找到病毒文件并将其删除。
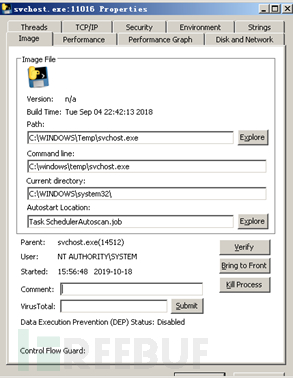
在Process Exploer中,选择与PID 11016相对应的进程,右键单击属性,可以看到病毒的位置:C:\ WINDOWS \ Temp \ svchost.exe。

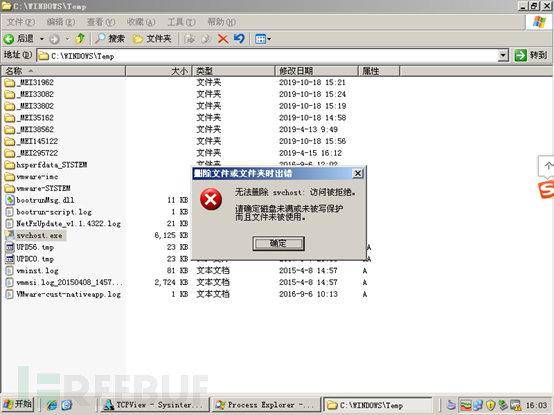
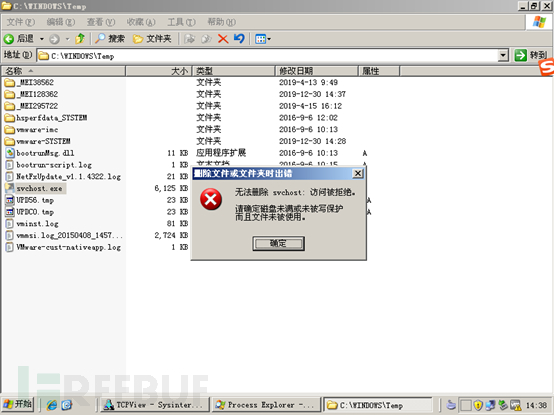
关闭占用病毒程序的进程,进入相应的文件夹,尝试删除病毒文件,表明无法删除,表明此时正在加载新进程,因此可能有相关服务或已计划系统中的任务,这些任务一直在拉动程序。
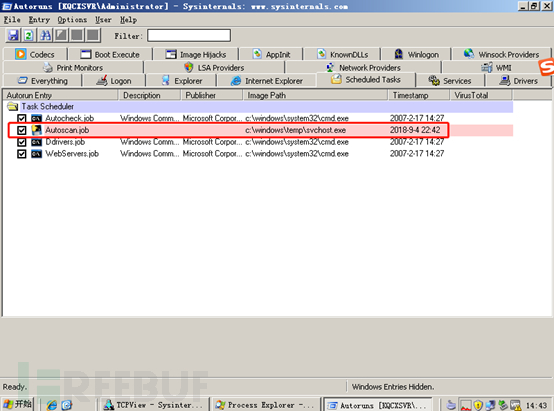
使用“自动运行”进行查看,在“过滤器”中输入“ svchost.exe”进行搜索,其结果的确是与病毒文件相对应的自启动计划任务:
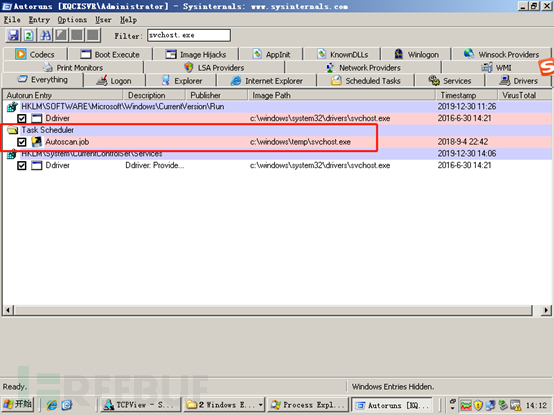
双击以查看其他预定任务:
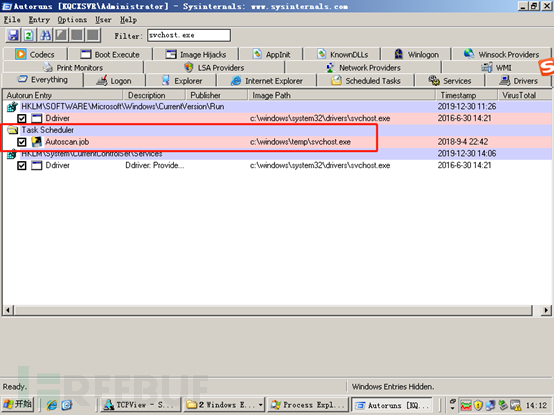
删除任务后,仍然存在许多异常的连接行为。我真的无法击败小强:
结束该过程,然后删除病毒程序,但仍无法删除,表明还有其他服务正在占用svchost.exe。
主机仍然具有大量的外部连接,并且刚刚删除的计划任务再次出现,表明相关服务重新创建了计划任务,但是我们的Temp目录中没有找到与svchost.exe相关的任何内容。搜索服务:
因此,请检查每个计划任务的属性:
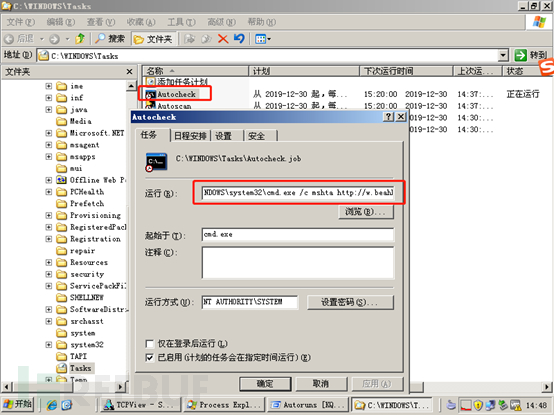
跑步场所的内容是:
C:\ WINDOWS \ system32 \ cmd.exe / c mshta
这是一种执行远程hta代码以创建计划任务的病毒。
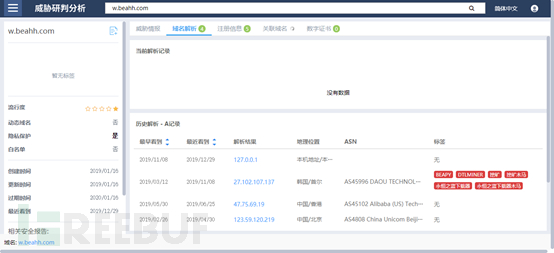
删除计划的任务。
几分钟后,已删除的自动检查,自动扫描恢复。
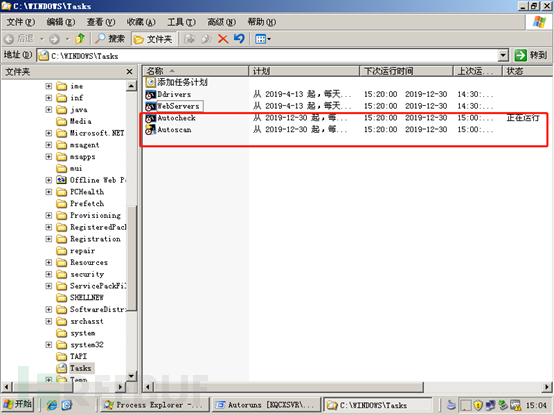
这意味着其他任务或服务正在启动它们。让我们检查剩余的预定任务Ddriver WebServers:
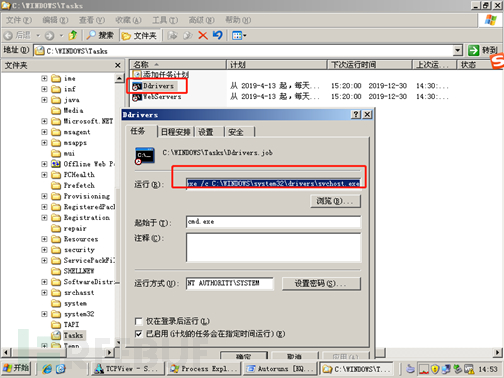
跑步场所的内容是:
C:\ WINDOWS \ system32 \ cmd.exe /cC:\WINDOWS\system32\drivers\svchost.exe
查看另一个计划任务:
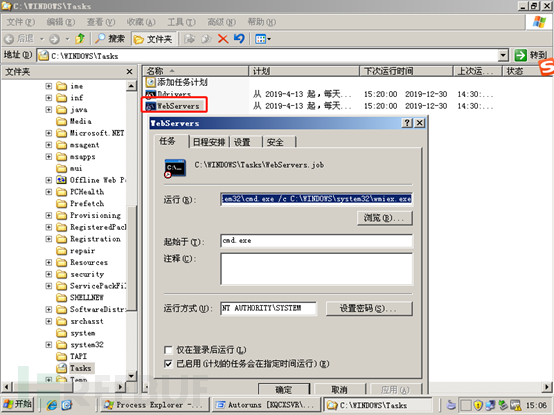
跑步场所的内容是:
C:\ WINDOWS \ system32 \ cmd.exe / c C:\ WINDOWS \ system32 \ wmiex.exe
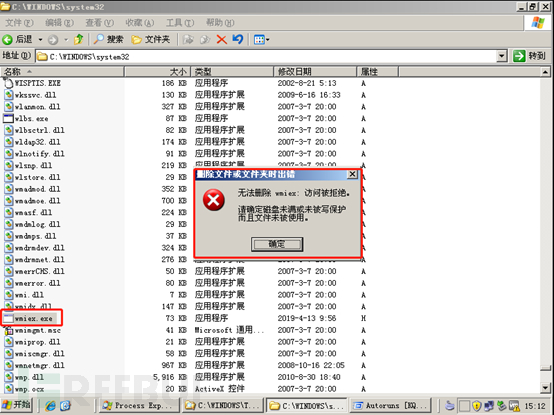
根据介绍木马病毒的技术文章,Wmiex.exe是一个异常应用程序。
删除计划的任务,然后删除wmiex.exe。无法删除,表明已占用一个进程。
本文来自电脑杂谈,转载请注明本文网址:
https://www.pc-fly.com/a/shouji/article-322961-1.html
-

-
坂本真绫
美国终于跳出来警告伊拉克政府
-
祁召明
不惜一战
 bbs论坛系统论文,寻求毕业设计(论文): BBS论坛文章发布管理系统
 欢迎)洛阳索尼电视维修-高端设备
 点管理存储空间没有响应
 夏新手机官网?夏新手机配件?夏新手机哪一年开始?死磕小米 360用户特供手机"大V"将上市
刚好送别