解决方案:360蠕虫清除(永恒的蓝色勒索软件杀毒软件)7. 7. 7 PC免费版
电脑杂谈 发布时间:2020-09-08 11:02:19 来源:网络整理
Eternal Blue Ransomware Anti-Virus是专门为最新的勒索软件设计的功能强大的防病毒版本。此版本的360可以帮助您强制检测并杀死勒索软件。它是绿色的,免费的。欢迎需要它的用户下载。

Eternal Blue Ransomware防病毒软件软件说明:
WNCRY病毒疯狂袭击了全球数百个国家。该病毒对大量有价值的数据进行了加密,甚至有一些大学生的毕业论文被锁定。 360深入分析了病毒的原理,发现可以恢复一定比例的急救程序。成功的可能性将受到多种因素的影响,例如文件数量。有关详细的教程,请参阅本文。您越早操作,成功率越高! !
2017年,许多高校被病毒感染并被勒索。
校园网络勒索软件被NSA泄漏的“永恒之蓝”黑客武器传播。 “ Eternal Blue”可以远程攻击Windows的端口445(文件共享)。如果系统未安装今年三月的Microsoft补丁程序,则无需用户操作。只要打开Internet,“永恒之蓝”就可以在计算机上执行任何代码,植入勒索软件之类的恶意程序。

由于在中国有许多蠕虫通过445端口传播,因此一些运营商已阻止个人用户使用445端口。但是,教育网络没有此限制。有大量暴露在端口445上的计算机,因此它已成为使用NSA黑客武器的分子的重灾区。在大学毕业季时,勒索软件导致一些应届毕业生的论文被加密和篡改,直接影响到毕业论文的防御能力。
当前,“永恒之蓝”传播的勒索软件主要基于ONION和WNCRY系列。受害人机器的磁盘文件将被篡改相应的后缀。各种材料,例如图片,文档,视频,压缩包等。无法正常打开,并且只能通过支付赎金才能解密和恢复。对于这两种勒索软件,勒索软件的数量为5个比特币和300美元,分别相当于50,000元和2,000元。
针对校园网络勒索软件事件的360个监视数据表明,ONION病毒在中国率先出现,平均每小时约有200次攻击,而在夜间高峰时段则每小时有超过1,000次攻击;

什么是比特币勒索病毒?
根据百度百科全书,比特币勒索病毒(CTB-Locker)于2015年初首次引入中国,然后爆发性传播。该病毒使用用户计算机文件的远程加密来勒索用户赎金,并且用户只有在支付了赎金后才能打开文件。
其最新变种的勒索金额为3个比特币,约合6000元。该病毒假装为电子邮件附件。一旦受害者单击运行,将弹出类似于“订单详细信息”的英文文档。目前,该病毒已在系统后台安静运行,并且将在10分钟后开始攻击。
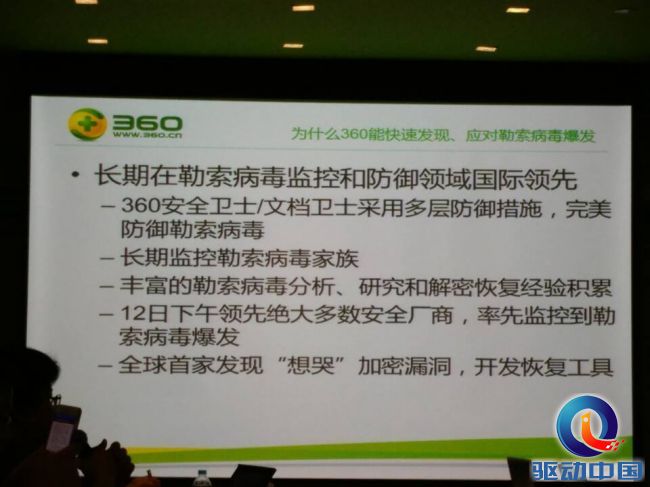
如何处理比特币勒索软件
1、不给钱。即使移交后,数据也可能无法恢复。
2、快速备份了多次数据。如果已中毒,请在硬盘上安装反勒索软件工具,然后重新安装系统。 3、不要访问网站,也不要打开可疑的电子邮件和文件。 4、关闭包含TCP和UDP协议端口135和445的计算机。Win7系统是例外情况注意,请勿使用园区网络,cmcc也将无法工作。 5、如果您还不了解,请捏一下网络。
PC正式版
Android官方移动版
IOS官方移动版
本文来自电脑杂谈,转载请注明本文网址:
https://www.pc-fly.com/a/shouji/article-316436-1.html
-

-
齐灵公吕球
加油
-
崔强
但是
 什么是小米手机加油包?小米手机加油包好用吗
 Vivo X50系列24天无息报价每天仅4.8元
 人民的名义剧情介绍(1-40集)大结局
好呀