可怕:木马病毒(2)
电脑杂谈 发布时间:2020-09-08 05:07:23 来源:网络整理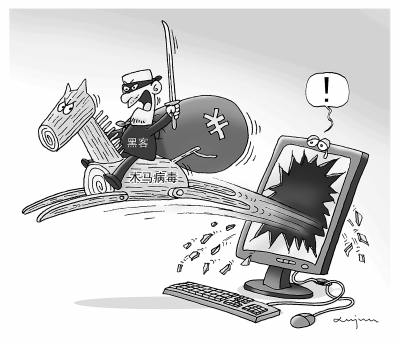

访问计算机并不容易。编辑本段如何查找木马的方法在使用常见的木马杀毒软件和防病毒软件时,系统随附的一些基本命令也可以找到木马病毒:一、检查网络连接是否怀疑您的计算机有人安装了木马或病毒,但是手头没有完美的工具来检测这种事情是否真的发生了。您可以使用Windows随附的network命令来查看谁正在连接到您的计算机。特定的命令格式为:netstat -an此命令可以查看连接到本地计算机的所有IP。它包含四个部分:原型(连接方法),本地地址(本地连接地址),外部地址(和本地建立连接地址),状态(当前端口状态)。通过此命令的详细信息,我们可以完全监视计算机上的连接,从而达到控制计算机的目的。 二、禁用未知服务。许多朋友会发现,系统重启一天后,计算机速度仍然很慢,无论它如何优化,防病毒软件都找不到该问题。目前,很可能有人入侵了您的计算机。向您打开了一个特殊服务,例如IIS信息服务等,因此您的防病毒软件无法找到它。但是不用担心,您可以使用“ net start”来检查系统中打开了哪些服务。如果我们发现自己无法打开的服务,则可以有针对性地禁用该服务。
方法是直接输入“ net start”以查看该服务,然后使用“ net stop服务器”来禁用该服务。 三、轻松检查帐户长期以来,恶意攻击者喜欢使用克隆帐户的方法来控制您的计算机。他们使用的方法是激活系统中的默认帐户,但是并不经常使用该帐户,然后使用工具将该帐户提升为管理员权限。从表面上看,此帐户仍然与原始帐户相同,但这是一个克隆。该帐户是系统中最大的安全风险。恶意攻击者可以通过此帐户任意控制您的计算机。为了避免这种情况,您可以使用一种非常简单的方法来检查该帐户。首先在命令行中输入net user来检查计算机上的用户,然后使用“ net user用户名”来检查该用户所属的权限。通常,除了属于Administrators组的Administrator外,别无其他!如果找到一个系统的内置用户属于Administrators组。几乎可以肯定的是,您已经被黑客入侵,并且其他人已经在计算机上克隆了该帐户。快速使用“ net user username / del”删除该用户!客户端处于网络状态。对于未连接到Internet的客户端,他们将在连接到Internet后立即收到更新信息,并将病毒库更新为最新版本。它不仅为用户节省了繁琐的手动更新过程,而且始终使用户的计算机处于最佳保护环境中。
四、比较“ msconfig.exe”和“ Services.msc” 1。单击“开始,运行”,然后输入“ msconfig.exe”,然后输入“ Enter”以打开系统配置实用程序,然后在“服务”选项卡中选中“隐藏所有Microsoft服务”。此时,列表中显示的服务都是非系统过程。 2.再次单击“开始,运行”,输入Services.msc,然后单击“输入”,打开“系统服务管理”,比较两个表,在“服务列表”中可以找到仅显示一个的非系统服务项。一。 3.在“系统服务”管理界面中,找到这些服务后,双击以将其打开。在“常规”选项卡的可执行文件路径中,您可以看到服务的可执行文件的位置。通常安装的程序(例如防病毒,MSN,防火墙等)将创建自己的系统服务,而不是在系统目录中创建,如果第三方服务指向系统目录中的路径,则它是“木马”。 ”选择它,在表中选择“禁止”,然后重新启动计算机。 4分:左侧有一张桌子:所选服务程序的描述,如果没有用,则是木马。编辑本段如何删除木马病毒? 1、禁用系统还原(Windows Me / XP)如果您正在运行Windows Me或Windows XP,建议您暂时关闭“系统还原”。默认情况下启用此功能。计算机中的文件损坏后,Windows可以使用此功能将其还原。如果感染了病毒,蠕虫或木马,请算上


计算机,系统还原功能将备份此计算机上的病毒,蠕虫或木马。 Windows禁止包括防病毒程序在内的外部程序修改系统还原。因此,防病毒程序或工具无法删除“系统还原”文件夹中的威胁。这样,即使您已经清除了所有其他位置的受感染文件,“系统还原”也可以将受感染文件还原到计算机上。此外,即使删除了威胁,病毒扫描也可能会在“系统还原”文件夹中检测到威胁。注意:删除蠕虫后,请按照上述文章中的说明还原系统还原设置。 2、将计算机重新启动到安全模式或VGA模式关闭计算机,等待至少30秒钟,然后重新启动到安全模式或VGA模式。 Windows 95/98 / Me / 2000 / XP用户:将计算机重新启动到安全模式。除Windows NT外,所有Windows 32位操作系统都可以重新启动到安全模式。有关更多信息,请参阅文档“如何以安全模式启动计算机”。 Windows NT 4用户:将计算机重新启动为VGA模式。扫描和删除受感染的文件启动防病毒程序,并确保将其配置为扫描所有文件。运行完整的系统扫描。如果检测到任何文件被Download.Trojan感染,请单击“删除”。
如有必要,清除Internet Explorer历史记录和文件。如果在Temporary Internet Files文件夹的压缩文件中检测到程序,请执行以下步骤:启动Internet Explorer。单击“工具”>“ Internet选项”。单击“ Internet临时文件”部分中的“常规”选项卡,单击“删除文件”,然后在出现提示时单击“确定”。在“历史记录”部分中,单击“清除历史记录”,然后在出现提示时单击“是”。编辑本节是木马病毒最喜欢隐藏的地方。木马是一种基于远程控制的病毒程序,该程序具有很强的隐蔽性和危害性,它可以控制您或监视而不被人们知道。您。以下是木马的隐藏技巧。阅读它们后,请不要忘记使用技巧来处理这些损害。 1、当集成到程序中时,它的实木马也是服务器-客户端程序。为了防止用户轻松删除它,通常将其集成到程序中。一旦用户激活了木马程序,木马文件和某个应用程序便被捆绑在一起,然后上传到服务器以覆盖原始文件,因此即使木马被删除,只要将应用程序捆绑在一起在木马运行时,该木马将再次安装。绑定到某个应用程序,例如绑定到系统文件,则每次Windows启动都会启动木马。 2、木马太狡猾了,无法隐藏在配置文件中。我知道,新手通常使用图形界面操作系统。大多数不再重要的配置文件都将被忽略。这仅用于木马。提供一个藏身之处。
此外,使用配置文件的特殊功能,木马可以轻松地在每个人的计算机上运行和攻击,从而可以窥探或监视每个人。但是,此方法不是很隐蔽,很容易找到,因此很少在Autoexec.bat和Config.sys中加载木马程序,但是不应掉以轻心。 3、如果要控制或监视计算机,潜伏在Win.ini中的木马必须运行。但是,没有人会如此愚蠢地在自己的计算机上运行这种该死的木马。当然,木马也已经做好了心理准备,因为知道人类是高智商的动物,不会帮助它工作,因此它必须找到一个安全的地方,该地方可以在系统启动时自动运行,因此潜伏在Win.ini中。木马的感觉更舒适。您不妨打开Win.ini看看。在其[windows]字段中,有启动命令“ load =”和“ run =”。通常情况下,“ =”为空白。如果它后面跟随一个程序,例如,它看起来像这样:run = c:windowsfile。 Exeload = c:windowsfile.exe。这时您要小心,此file.exe可能是木马。 4、伪装在普通文件中此方法相对较晚出现,但现在非常流行,对于不熟练的Windows操作员来说很容易上当。具体方法是将可执行文件伪装成图片,或者在程序中将图标更改为Window

的默认图片图标,然后将文件名更改为* .jpg.exe,因为Win98的默认设置为“不显示已知文件扩展名”,因此该文件将显示为* .jpg,不关注单击此图标成为木马(如果在程序中嵌入图片,将是完美选择)。 `5、内置在注册表中。上面的方法使木马真正舒适了一段时间。没有人能找到它,它可以自动运行。真的很开心!然而,美好时光并没有持续多久,人类迅速拔出了脚并受到了严厉的惩罚!但是它仍然不愿意。在总结了失败的教训后,它认为上面的隐藏地点很容易找到,现在必须将其隐藏在不容易发现的地点,因此想到了注册表!的确,由于注册表更加复杂,木马通常喜欢躲在这里并感到高兴,迅速检查其下面的程序,睁大眼睛看它,并且不要放过木马:所有的关键值以HKEY_LOCAL_MACHINESoftwareMicrosoftWindowsCurrentVersion下的``运行''开头; HKEY_CURRENT_USERSoftwareMicrosoftWindowsCurrentVersion下所有以“ run”开头的键; HKEY-USERS.DefaultSoftwareMicrosoftWindowsCurrentVersion下所有以“ run”开头的键。
6、隐藏在System.ini中的木马无处不在!哪里有差距,哪里都会走!不,Windows安装目录中的System.ini也是木马喜欢隐藏的地方。小心。打开此文件,看看它与普通文件有何不同。在文件的[boot]字段中,是否包含此类内容?那就是shell = Explorer.exefile.exe,如果有这样的内容Content,那么您很不幸,因为这里的file.exe是Trojan服务器程序!此外,在System.ini的[386Enh]字段中,请注意检查本节中的“ driver = path程序名称”,木马也可以使用该名称。此外,在System.ini的[mic],[drivers]和[drivers32]这三个字段中,这些部分还起到加载驱动程序的作用,但是它们也是添加木马程序的好地方。现在您还应该知道注意这一点。 7、在启动组中不可见。有时木马并不关心其下落。它更加关注是否可以将其自动加载到系统中,因为一旦将木马加载到系统中,您就无法通过任何使用的方法来摆脱它(嘿,这匹木马真的太厚了),因此根据此逻辑,启动组也是木马隐藏的好地方,因为这确实是自动加载和运行的好地方。与启动组相对应的文件夹是:C:windowsstartmenuprogramsstartup注册表中的位置:HKEY_CURRENT_USERSoftwareMicrosoftWindows CurrentVersionExplorerShellFoldersStartup =“ C:windowsstartmenuprogramsstartup”重要的是经常检查启动组。
8、隐藏在Winstart.bat中根据上述逻辑理论,无论木马可以自动加载到哪里,木马都喜欢留下来。不,Winstart.bat也是可以由Windows自动加载和运行的文件。在大多数情况下,它是为应用程序和Windows自动生成的。在执行并加载了大多数驱动程序后,它开始执行(可以通过在启动时按F8键来完成)。按键,然后选择逐步跟踪启动过程的启动模式即可知道)。由于可以将Winexec.bat的功能替换为Winstart.bat,因此可以像在Autoexec.bat中一样加载并运行木马程序,因此存在危险。 9、捆绑在启动文件中,它是应用程序的启动配置文件。
本文来自电脑杂谈,转载请注明本文网址:
https://www.pc-fly.com/a/shouji/article-316266-2.html
-

-
陈莉莉
小米电源不需要抢吧
-
刘晔熙
 超大屏幕手机欢迎新成员,Honor X10 Max设计曝光,7英寸屏幕
 和地图导航v7.7.23.3.5 Android版本下载
 【T8100微信下载】华为T8100微信7.0.9免费下载
 黑莓新机keyone确定进入中国市场!京东首发,你care吗
显示他有些忘乎所以