分析报告: “ Driving Life”木马攻击过程详细说明
电脑杂谈 发布时间:2020-09-02 10:21:05 来源:网络整理
从12月14日14:00左右开始,江民病毒监测中心发现互联网上发生了木马病毒紧急事件,该事件使用“驱动器寿命”升级渠道,并使用永恒的一系列高风险漏洞进行传播. 在几个小时内,将近有100,000个用户受到攻击. 普通用户无需担心. 江民的反病毒软件首次阻止了该病毒,其红豹实验室对其进行了详细分析,并将其发布给公众.


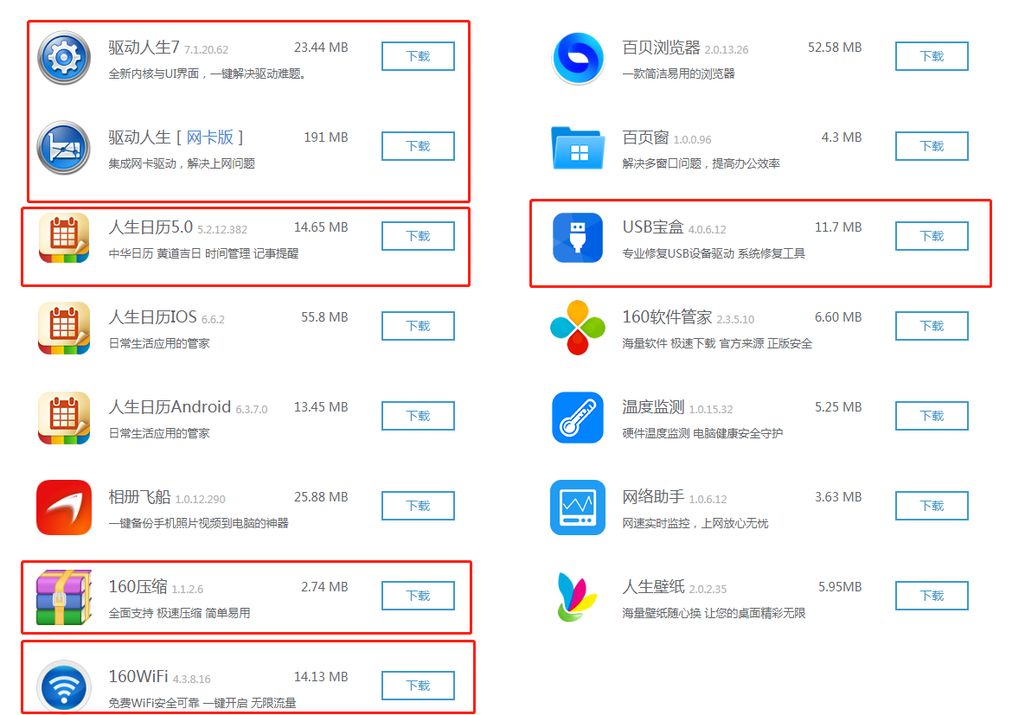
江民红豹安全实验室的研究人员介绍说,木马程序使用“ Drive Life”和“ Life Calendar”之类的软件进行传播. 它具有远程执行代码的功能. 启动后,它将把用户计算机的详细信息发送到木马服务器进行控制. 终端,并接收远程指令以执行下一步. 此外,该木马还带有“ Eternal Blue”漏洞攻击组件,该组件可用于攻击LAN和Internet上的其他计算机,进行传播和传播,并返回诸如受感染计算机的IP地址和CPU模型之类的信息.
当前,该病毒不携带攻击模块,而是隐藏在计算机中,等待其他模块的下载和感染,并利用“永恒之蓝”漏洞进行传播. 该病毒主要通过“ Drive Life”,“ Life Calendar”和“ USB Treasure Box”之类的软件传播病毒. 该病毒同时执行两项任务:

1. 通过高风险漏洞“ Eternal Blue”的迅速传播可以使用户在没有感觉的情况下大范围传播病毒. 由于许多用户的系统无法及时更新,并且存在未修复的漏洞,因此它们也受到的威胁最大.
2. 下载svhhost.exe模块并具有加载其他模块的功能,并返回受感染计算机的IP地址,CPU型号,防病毒和其他信息.

针对这种木马攻击,Red Leopard Lab的专家提醒用户及时采取以下措施来预防:

1. 旧版“ Drive Life”的用户应手动更新升级版本;
2. 及时安装和更新江民防病毒软件,做好备份重要重要数据的工作;
3. 及时修复Eternal Blue漏洞,关闭端口(例如445)(其他相关端口,例如: 135、137、139)的外部网络访问权限,并关闭服务器上不必要的服务端口;
4. 服务器使用高强度密码,不要使用弱密码,以防止黑客蛮力破解;
5. 关闭并删除服务Ddrive
6. 删除C: WindowsSystem32路径中的svhost.exe,svvhost.exe,svhhost.exe
本文来自电脑杂谈,转载请注明本文网址:
https://www.pc-fly.com/a/shouji/article-312279-1.html

 纽曼纽扣_纽曼纽扣手机屏多少钱_纽曼纽扣评测
 红米官网抢购_红米3手机一般抢购多久能放开买_红米4年后放开购买
 McAfee的创始人再次被捕。反病毒软件的教父实际上竞选美国总统?
 摩托罗拉数字dmr的型号是什么
不明白的是号称民主国家的美国竟不顾天下苍生