解决方案:轩jing Linux服务器卫士木马查杀的详细解释
电脑杂谈 发布时间:2020-08-31 10:12:34 来源:网络整理
轩jing Linux服务器卫士木马查杀的详细解释
后视镜安全实验室03-09 16:48
今天,Hanging Mirror的编辑人员将详细说明Hanging Mirror Manager中Trojan杀死功能的使用.
为了理解WebShell,“ Web”显然需要服务器打开Web服务,而“ Shell”在某种程度上获得了操作服务器的权限.
WebShell通常被称为匿名用户(入侵者),其有权通过Web服务端口在某种程度上操作Web服务器. 由于它主要以Web脚本的形式出现,因此也称为网站后门工具.

WebShell是常见的Web后门,攻击者通常使用它来获取Web服务器的操作权限.
攻击网站时,攻击者通常将WebShell文件和长网页文件放在Web目录中,然后通过浏览器访问WebShell文件以获得命令执行环境,最终达到控制WebShell文件的目的. 网站服务器.
在控制网站服务器后,您可以查看,上传和下载文件以及在上执行任意程序命令.
WebShell具有与普通网页相同的操作环境和服务端口. 它通过WWW(80)端口与远程主机交换数据. 它可以轻松避免一次检测到防病毒软件并一次穿透防火墙.
总体而言,WebShell的角色. 一方面,网站管理员经常使用WebShell进行网站管理,服务器管理等. 根据FSO权限的不同,功能包括编辑Web脚本,上传和下载文件,查看以及执行任意程序. 订单等

另一方面,入侵者使用它来控制网站服务器. 这些Web脚本通常被称为Web脚本木马,以及当前流行的ASP或PHP木马,以及基于.NET的脚本木马.
Xmirror系统应用程序保护中的WebShell检测是后者.
镜子管家之一是木马的杀戮功能. 木马查杀主要使用webshell扫描来确定服务器中是否存在安全威胁.
它主要分为两种方法: 快速扫描和自定义扫描.
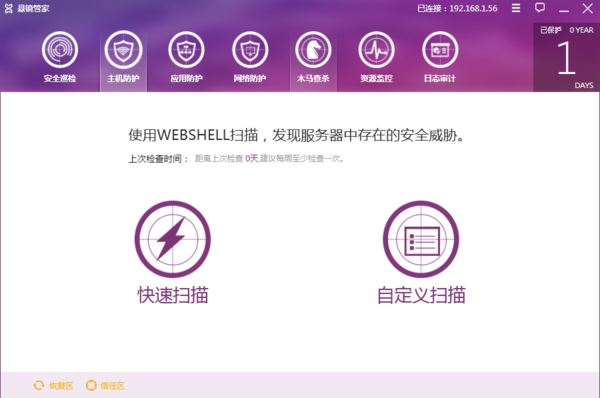

接下来,我们将分别讨论这两个功能.
快速扫描主要是在短时间内扫描服务器中的文件并给出相应的结果. 如果有webshell文件,只需单击一下即可修复,这大大减少了用户的工作量,提高了用户的工作效率.
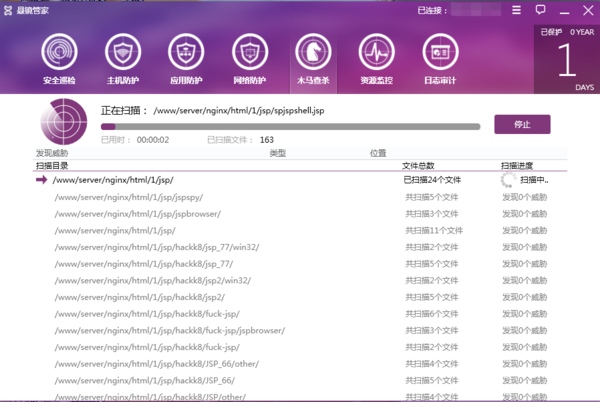
修复完成后,将给出修复结果,主要是图形和文本形式. 如下图所示:
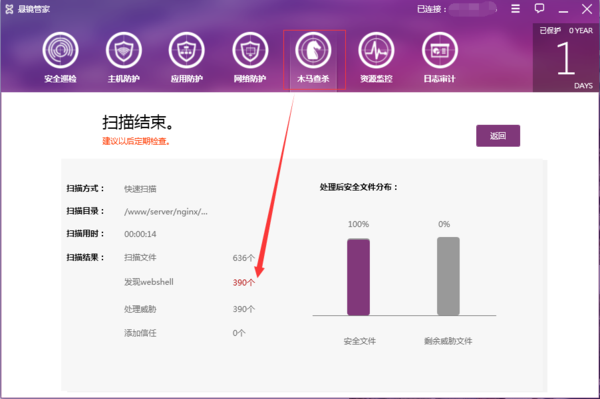
自定义扫描是对网站根目录的单独扫描. 单击任何根目录,将有详细的扫描数据,主要是图形和文本形式.

显示扫描数据的图像:
当用户使用Trojan Check and Kill功能时,他可以查看扫描的目录,扫描时间,扫描结果,安全文件数和剩余的威胁文件,这对于用户管理自己的服务器安全性非常方便.
图片和文字的显示形式更加直观,简单和清晰. 用户不必太担心学习问题. 如果您还没有使用过宣京服务器守护者,建议去宣京官方网站下载并使用它. 如果在使用过程中遇到任何问题,可以及时与我们的客户服务人员联系.
宣京官网:
本文来自电脑杂谈,转载请注明本文网址:
https://www.pc-fly.com/a/shouji/article-310858-1.html
-

-
郭微凤
减轻地方政府还款能力
-
卢水胡
兄弟姐妹一同到中国来
 什么是小米手机加油包?小米手机加油包好用吗
 Vivo X50系列24天无息报价每天仅4.8元
 人民的名义剧情介绍(1-40集)大结局
如果治不好就只能抹去