邮箱泄漏有什么影响?
电脑杂谈 发布时间:2020-08-30 07:03:09 来源:网络整理
如果您是个小人物,幸运的是,如果它是公司邮箱或名人邮箱,后果将非常严重. 近年来,发生了许多电子邮件泄漏和邮箱被黑客入侵的事件,并且有许多媒体报道. 看到志友提出了这个问题. 我之前写过一篇相关文章,现在我将展示给您参考. 好的,我们去看这篇文章.
---------文本分隔线---------
七个邮箱泄漏的“悲剧”,揭示了有关七个黑客的真相
简介: 在中国,有50%的企业遭受电子邮件攻击. 邮箱泄漏将导致一系列悲剧.
您仍在使用初次恋爱邮箱时使用的密码吗?
您的电子邮件密码是否与其他平台的登录密码相同?
您是否曾经毫不犹豫地单击电子邮件中的链接?
您的电子邮件密码是否像一年级孩子所能猜到的那么简单?
如果您对以上任何问题的回答为“是”,则您很可能是泄露邮箱的成员. 如果您碰巧是名人或公司管理层,那么邮箱泄漏的可能后果将超出您的想象.
最近,360互联网安全中心发布警告: 邮箱泄漏将成为2017年最严重的威胁.
尽管邮箱几乎与Internet诞生于同一时间,但它是Internet上的老干部. 但是有很多证据表明,这个老干部遇到了新的问题. 黑客可以通过10,000种方法来入侵邮箱. 通过此邮箱作为入口,黑客可以控制有关您的所有信息.
博士裴志勇(音)是360的安全专家. 他认为人们很难根据一般课程来关注邮箱安全,因此他列举了一系列由邮箱泄漏引起的“悲剧”.
在每个悲剧的背后,都流露出血腥的教训.
大卫·贝克汉姆(David Beckham)的形象崩溃了-您所有的“黑历史”都在邮箱中
贝克汉姆(Beckham)被称为世界上最高,富有和英俊的人. 在公众眼中,勤奋热情对慈善事业的好丈夫和父亲是为数不多的积极能量榜样之一.
不幸的是,他的电子邮件密码是由黑客获得的. 英国人严重依赖邮箱,许多私人对话都是通过电子邮件发送的.
贝克汉姆在发给朋友的一封私人电子邮件中解放了自己: 电子邮件不仅包含他的私人生活记录,还包含他无意间抱怨其他明星的文字. 最可怕的是,人们发现他热衷于慈善事业的原因实际上是在垂涎“爵士”的头衔.
看看贝克汉姆对魔术马的评价:
我们不要谈论黑客如何入侵他的邮箱. 电子邮件泄漏本身就是贝克汉姆负担不起的负担. 因为,即使您自己也忘记了您所说的话,但是电子邮件可以帮助您准确记录下来. 如果一个人不是圣人,每个人都会有一个无法放在桌子上的计算. 而且这些黑色物质总是埋在您旁边的定时.

这件事非常可怕. 您的聊天记录实际上就是您的“黑历史”. 想象一下您的微信记录
被黑客宣布为世人,也许甚至当您最好的朋友看到您在暗中谈论他时,也会与您分手.
但是,根据裴志勇的调查,尽管名人的邮箱泄漏非常可怕,但这并不是泄漏的重点. 在所有电子邮件攻击中,只有2%的名人成为攻击目标,前三名是: 35%的大中型企业,30%的高等教育机构和22%的政府机构.
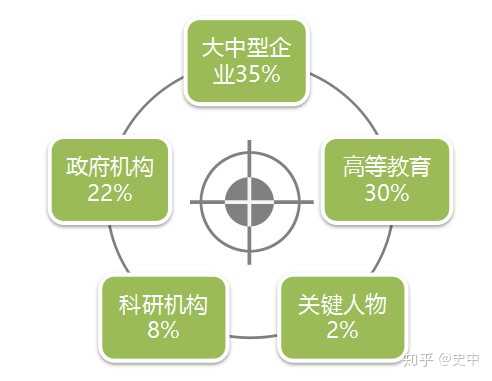
[在邮箱攻击中,每个目标的比例]
通过这种方式,公司和政府机构是黑客的主要“猎物”. 这不难理解,因为政治和经济学常常对世界产生更大的影响,而黑客通常希望“大票”.
克林顿竞选团队邮箱被黑客入侵的过程-无论聪明人如何,他们都会被愚弄
2016年,黑客确实对民主党竞选总部的邮箱进行了大票投票. 这次事件对世界造成的变化不再可以用金钱来衡量. 大量泄漏的竞选电子邮件表明,希拉里·克林顿(Hillary Clinton)表面上温顺而善良,暗中准备让竞争对手流血.
那么,希拉里的电子邮件到底是怎么泄漏的?
简单来说,这名骇客假装为Google的官方客户服务,并向该活动的成员William Rinehart发送了网络钓鱼电子邮件. 消息内容也非常简单:
有人破解了您的电子邮件密码,请登录并尽快对其进行修改.

通过这种方式,黑客毫不费力地获得了团队核心成员的电子邮件密码,然后使用该邮箱扩展了邮件系统内部的攻击,最终完全控制了邮件服务器.
入选的民主党队伍应具有较高的智商. 但是,正是这样的一群人被简单的把戏所迷惑. 问题是这些人缺乏基本的邮箱安全意识.
就网络钓鱼电子邮件而言,黑客已经用尽了智慧.
现在回想一下,您是否曾经从电子邮件服务提供商或管理员那里收到过“官方电子邮件”,提示您升级安全性,扩展邮箱或迁移邮箱. 这些电子邮件非常逼真,有些具有逼真的LOGO,但毫无例外,它们都需要您登录并验证密码. 输入密码后,等同于移交您的邮箱.

[以各种姿势伪装的针对公司员工的网络钓鱼电子邮件]
如果黑客只留在邮件系统中,那么造成直接的经济损失就不那么容易了. 但是黑客永远不会呆在原地.
国有企业由于邮箱泄漏而窃取了大量资金,邮箱只是跳板,直接通往您的生活.

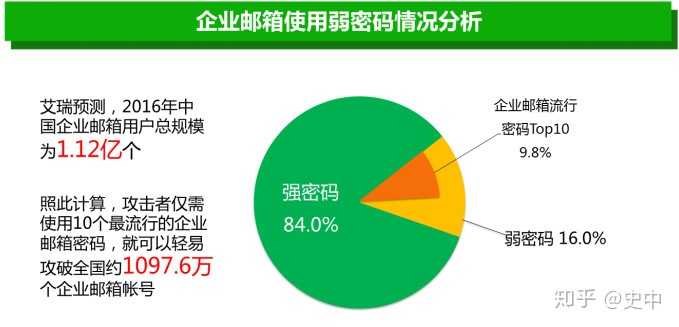
有些人认为邮箱在中国不太流行. 艾瑞咨询公司进行了一项调查,得出的结论是,中国人使用的企业电子邮件服务正在迅速增长. 2009年,只有1,275万用户使用外包公司邮箱. 到2017年,这一数字有望达到1.35亿.

越来越多的人使用公司邮箱,人们对邮箱安全的概念几乎为零,这使邮箱成为了很好的跳板.
这是一起中国血腥.
一家大型国有企业的财务人员收到了经理的一封电子邮件,指出他应该向A公司付款. 财务人员发现,确实是应该清算付款并将款项转至“公司A”通过财务系统.
然而,几个月后,真正的公司A找到了这家公司并要求付款. 直到那时,该公司才发现之前的数百万美元根本没有汇入A公司的帐户,而是汇入了黑客的口袋.
这里存在一些无法理解的问题: 企业资源系统(ERP)和办公系统(OA)彼此独立,企业资源系统未连接到Internet,并且办公系统已连接到Internet. 这样,黑客就不应该访问金融系统.
经调查后,故事的秘密是黑客利用网络钓鱼电子邮件攻击总经理的办公系统,总经理用于登录办公系统和企业资源系统的密码为同样,黑客成功地跳入了金融系统. 他不仅伪造了总经理的财务指示,而且还直接在财务系统中更改了接收公司的帐户.
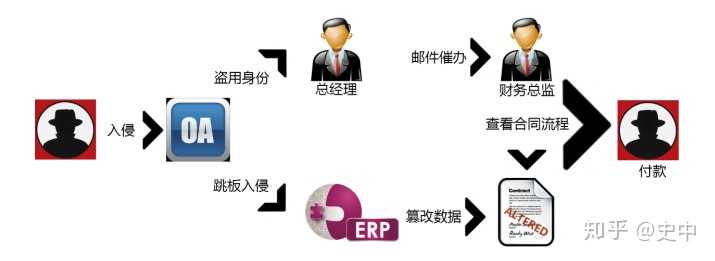
[黑客入侵金融系统]
可以看出,尽管邮箱本身的泄漏可能不会造成经济损失,但是鉴于邮箱系统与其他系统之间有着千丝万缕的联系,黑客几乎总是可以找到一种方法来渗透您的核心网络并获取您的资产净值和生活.
如果这家中国公司受到数以百万计的欺骗,并且观众仍然觉得不够激动,那么请阅读以下故事.
FACC被黑客以5000万欧元的价格转让,而CEO辞职的公司是邮箱泄漏最严重的地区
2016年初,为波音生产零件的航空零件公司FACC被黑.
黑客的突破点也是公司的内部办公邮件系统. 他们首先使用网络钓鱼电子邮件获取公司重要人员的公司邮箱,然后入侵财务会计系统,然后毫不犹豫地从这本书中转移了5000万欧元.
5000万欧元,让我们看看这个数字有多大.
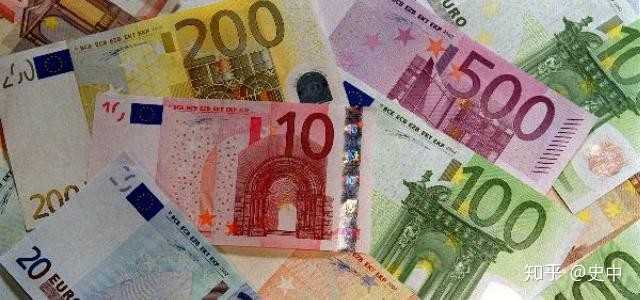
[可帮助您了解5000万欧元的图片]
由于高管们发抖并单击了网络钓鱼电子邮件,该公司的股价当天就暴跌了17%. 不用说,该公司的首席执行官和首席财务官都因这一事件而辞职.
值得一提的是,FACC离我们听起来并不遥远. 尽管它位于奥地利,但其股份已被中航工业收购. 实际上,它被视为中国公司.

从理论上讲,黑客可以转移资金,这意味着他们已经完全控制了公司的系统,并且还可以看到机密图纸和商业计划. 无法测量这些隐性损失.
相比之下,由个人邮箱泄漏导致的电信欺诈损失只是水落石出. 这就是为什么黑客喜欢针对公司用户的原因.
员工密码不足-大多数泄漏是由于“死亡”造成的
一家中国公司的网络管理员曾经做过一次测试,并向内部网的30,000名员工发送了电子邮件. 内容很简单:
我是管理员,我需要您的帐户和密码.
结果,包括副总裁,秘书和高级董事在内,超过600名员工直接发送了密码而没有提出问题. 可以想象,如果此电子邮件是黑客发送的网络钓鱼电子邮件,企业将倒闭.
但是,许多公司甚至还没有达到这个水平. 因为对于公司邮箱,员工通常使用相对简单的密码,即“ 123456”之类的弱密码.

[十大弱密码]
根据360发布的报告,攻击者仅需掌握十个最常用的密码,并使用它们打开该国十分之一的公司邮箱. 许多公司对密码尝试的次数没有基本限制,这意味着黑客可以在一天之内使用成千上万的密码尝试登录您的邮箱,直到成功.
对于公司首席执行官而言,即使他能打风吹雨,他的所有员工也很难使用带有混合数字的强密码. 即使使用强密码,也很难保证员工的这些通用密码不会在其他电子商务和约会平台上泄漏.
正是这些看似无害的密码习惯使员工将公司推向了死亡的边缘.
一家金融公司的邮箱发出了垃圾邮件-可能不会让人感到寄生
实际上,鉴于公司电子邮件安全漏洞的范围很广,许多公司邮箱已被黑客“驻留”,但没人知道.
2015年4月的一个晚上,一家知名的国内金融公司突然远程登录了200多个公司邮箱,发送了大量和垃圾邮件. 尽管进行了紧急治疗,仍然成功发送了170封信.
这是对金融公司声誉的巨大打击.
但是,在事件平息后仅四天,黑客就重复了同样的技巧,并发送了一百多封广告电子邮件.
在追查来源之后,安全研究人员发现,黑客实际上早在六个月前就通过木马和网络钓鱼电子邮件控制了企业邮箱系统. 经过长期的“交易”,黑客们安装了许多后门,以方便自己进入和退出. 这个黑客组织不仅针对一家公司,而且还对许多国有公司进行了网络钓鱼攻击. 最后,我们发现至少有29个企事业单位的邮件服务系统遭到破坏,涉及数千个帐户.
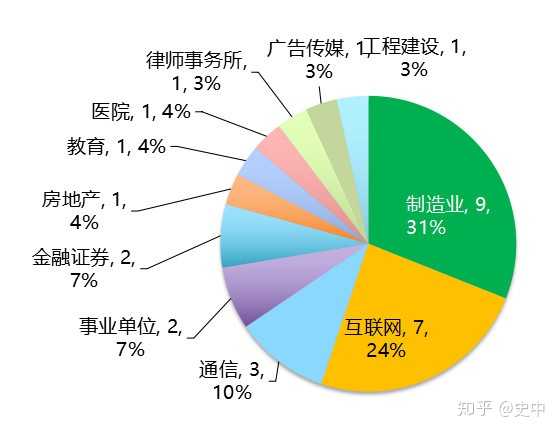

[黑客组织“吞并”的公司和行业的比例]
根据专家的说法,类似希拉里邮件门事件的事件在中国也发生过: 一个重要部门的邮箱系统在很长一段时间内一直受到美国黑客的控制. 幸运的是,它最终是由安全人员发现的,否则会造成更大的破坏. 大损失.
时代华纳和JTB旅行社-您的邮箱泄漏可能是“潜行”
2016年初,美国最大的有线电视公司时代华纳突然暴露了320,000个用户邮箱. 关于此事的奇怪之处是: 时代华纳不认为其服务器存在漏洞.
因此,专家推测这些数据可能已从与时代华纳合作的第三方公司中泄露.
黑客获取用户的邮箱后,可以进行有针对性的欺诈,甚至可以使用这些邮箱密码组合尝试登录其他服务.
令人震惊的电子邮件攻击接连不断.
2016年7月,日本旅游业巨头JTB旅行社被黑. 这位官员声称,攻击源是针对性的电子邮件网络钓鱼操作: 一名公司员工打开了全日空旅行预订请求. 这个看似正常的电子邮件伴随有一个Word文档,其中嵌入了一个极其隐藏的木马,名为“ PlugX”. 从此附件开始,黑客的触角逐渐渗透到公司的数据服务器中.
此泄漏导致黑客窃取了793万条公司护照,家庭住址和电子邮件地址信息.
这些泄漏说明了一个绝望的事实,即即使您个人很好地保护了密码,也不可避免地会被服务提供商等“猪队友”出卖.
我们该怎么办?
实际上,在邮件保护方面,世界非常贫穷,而中国特别贫穷.
根据360 Internet Security Center的预测,2017年中国邮箱安全事件将爆发. 以下是预测数据:
该邮箱似乎已泄漏10,000个手势. 我们不知所措吗?裴志勇博士认为,目前在企业邮箱中推广双重身份验证是一种有效的方法.
所谓的双重身份验证只是在密码之外添加一个附加的身份验证因素. 此身份验证因素可以是手机短信或应用程序上的动态密码.
在这种情况下,即使密码泄露,黑客也无法轻松登录受害者的邮箱. 基于此想法,360还开发了一套公司电子邮件安全产品. 如果您是一位重视企业电子邮件安全性的首席执行官,那么您可能愿意尝试一下.
-----------结束--------
在本文作者的历史上,该文章于2017年2月7日首次发布在Leifeng.com上. 我个人认为,尽管这是一篇老文章,但现在对每个人仍然有帮助,所以我感动所有人都可以阅读,也可以回答有关智虎的一些问题.
我叫Shi Zhong,我是一位热爱故事的科技记者. 我的日常工作是与各种伟大的神灵聊天. 如果您想和我成为朋友,可以关注微博: 史中芳,或者将我添加到微信: shizhongst.
如果您不想迷路,也可以关注我们的We-Media公共帐户“ Light Black Technology”.
本文来自电脑杂谈,转载请注明本文网址:
https://www.pc-fly.com/a/shouji/article-310031-1.html
-

-
张宇
希望能有所帮助
-
伍欢欢
清者自清
 安全粉末后的幸福
 incell屏幕_incell和oncell_荣耀6 屏幕 incell
 如何使用索尼爱立信lt18i网格机索尼爱立信lt18i网格机的技巧【图形】
完全正确