普通用户如何安全使用视频会议软件
电脑杂谈 发布时间:2020-08-28 05:08:57 来源:网络整理
在新的流行时期,教学和视频会议已成为人们工作和生活的新选择. 但是,最近,许多不速之客闯入了流行的视频会议软件Zoom的教室或会议站点. 他们冲进网络,大声疾呼,这给与会人员,尤其是青少年造成极大的困扰. 这种“劫持”正常的会议和肆意的破坏行为也带来了一个新的流行词“缩放轰炸”.
Zoom由硅谷中国工程师Yuan Zheng于2011年创立. 由于其良好的用户体验,它已成为大多数公司会议的首选. 还有一些中国孩子通过Zoom与美国老师一起学习英语. 爆发后,Zoom的每日活跃用户从去年底的1000万激增至今年3月的2亿多. 甚至世界卫生组织的每日流行病通报会也由Zoom举行. 随着用户数量的猛增,视频会议软件的隐私和安全性问题日益突出.
包括NASA和公司在内的一些政府机构和公司已禁止员工在工作中使用Zoom. 新加坡本月暂时禁止教师使用Zoom授课;而软件巨头提供“必不可少的服务”的理由是支持Zoom. 无论如何,硅谷技术公司Zoom都因“ Zoom爆炸”而遭受了危机. 人们自然会问: 以Zoom为代表的视频会议软件可以安全使用吗?

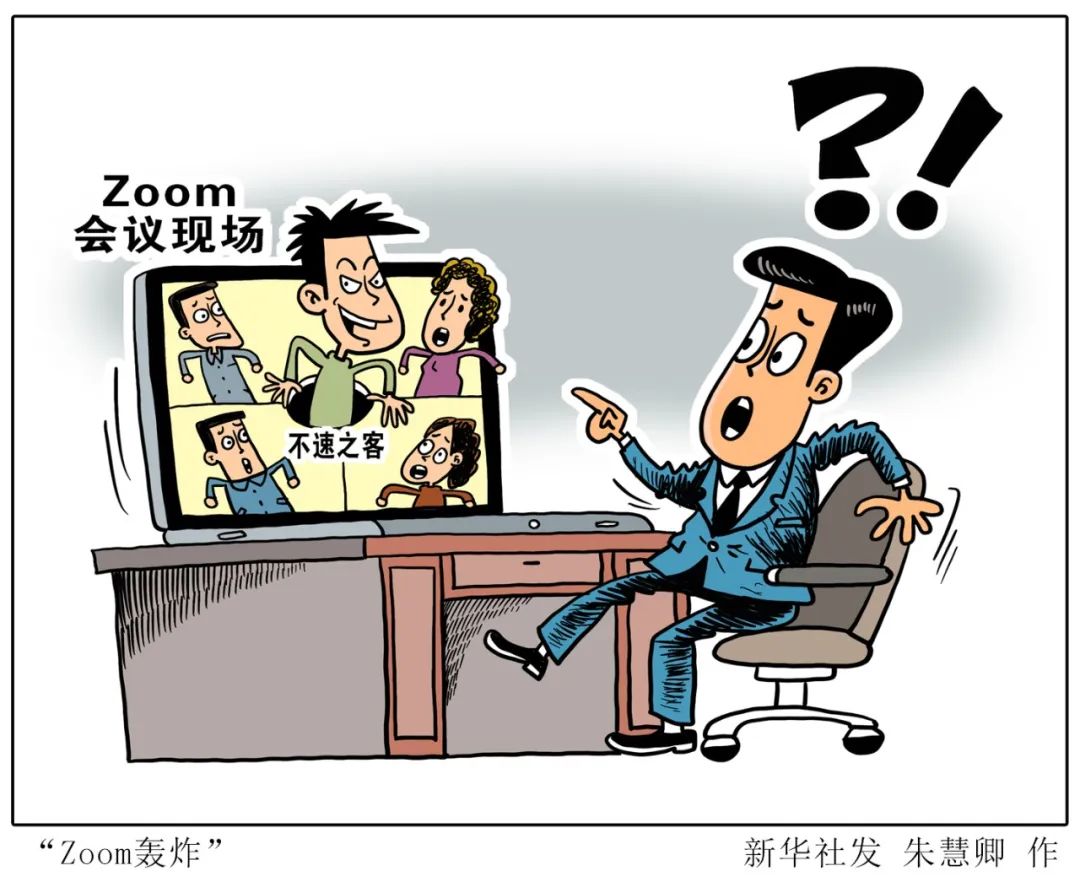
该流行病放大了Zoom的安全风险
”
“这是企业端软件,企业用户只有在举行正式会议时才购买服务. 这是一个相对封闭的环境,通常不会有任何外部人士来惹麻烦,”北京副院长刘江在致远人工智能研究院在接受新华社记者采访时说,现在突然有大量的用户,攻击它的价值增加了.

Zoom一直以其易用性和比同类产品更可靠的连接质量而受到用户的青睐. 但是,刘江认为,以前的用户友好体验设计现在已成为安全隐患.
哈佛大学肯尼迪政府学院的密码学家兼讲师布鲁斯·施内尔(Bruce Schnell)总结了Zoom所暴露的安全风险,即“不良的隐私习惯,不良的安全习惯和不良的用户配置”. 他声称Zoom产品本身的安全设计过于草率,存在许多代码错误和软件漏洞,并且加密方法也非常糟糕.
缩放安全性问题并不孤单. 中国科学院软件研究所研究员丁立平,中国科学技术实地数据,李立平说,目前许多公司有很多产品可以暂时响应安全问题. “当使用不安全的产品进行应用时,随着用户规模越来越大,将会暴露出越来越多的问题. ”在整个产品开发过程中都应确保安全.
不是简单的疑问之声

除了技术问题之外,还有一些不太简单的声音.
Zoom已在中国成立了一部分研发团队,以充分利用中国相对于硅谷的“低工资优势”;它还在中国设有数据中心;它的创始人袁征是山东人. 在某些西方政客和媒体的“有色眼镜”下,这些证明了Zoom是“中国实体”.
此外,抵制Zoom的技术公司还包括同一行业的竞争对手.
面对外界的质疑,袁征在4月初回应说,他将在90天之内使用必要的资源来更好地主动识别,处理和修复安全漏洞,包括暂时冻结新功能的开发并邀请第三方专家进行审查.

刘江认为,“技术本身很难解决100%的问题”,就像Windows操作系统需要不断升级以修复漏洞一样,没有软件可以绝对安全.
普通用户如何安全使用视频会议软件
目前,根据丁立平的说法,除了视频会议,国内视频会议还可以使用会议,阿里巴巴DingTalk,华为Cloud WeLink等. 其中一些产品使用多种解决方案,例如数据安全性和多方计算,并具有严格的访问控制机制. 不支持存储,并提供一些记录选项以确保安全性等.
”
丁丽萍建议,首先,不要使用不成熟的产品;其次,启用安全功能,有时用户不打开这些功能. 第三,区分办公室和家庭环境,不要在视频会议环境中放置过多的个人物品,注意保护个人隐私;第四,养成使用视频会议的习惯,在不讲话时保持沉默,并尝试通过电子邮件显示一些敏感文档的详细信息. “如果您在安全配置方面做得不错,用户可以放心. ”
本文来自电脑杂谈,转载请注明本文网址:
https://www.pc-fly.com/a/shouji/article-308488-1.html

 360安全卫士XP加固版为XP用户增加深一层保护
 前雇员透露,卡巴斯基长期以来一直诱使对手误报该病毒
 腾讯计算机管理器-软件管理器独立版百度云迅雷下载
 手机屏幕的黑色边框是否不可避免?
建国前后一穷二白美日苏也没打赢中国