FBI为想要通缉比特币勒索的黑客提供300万美元的奖励
电脑杂谈 发布时间:2020-08-27 13:26:29 来源:网络整理
据综合媒体报道,5月4日,《人民日报》最近发布了一种名为“ CTB-Locker”的比特币勒索病毒. 该病毒使用用户计算机文件的远程加密来勒索用户勒索赎金. 支付赎金后才能打开文件. 据国外媒体报道,该病毒的诱因是联邦调查局对黑客波格切夫(Pogchev)的最高网络赏金. 波格夫尚未被绳之以法.

据路透社报道,“比特币勒索”木马家族的作者名为黑客Evgeniy Mikhailovich Bogachev. 根据美国联邦调查局(FBI)的官方网站,波格切夫在FBI的十大最想要的黑客名单中排名第二,并且是网络集团的负责人.
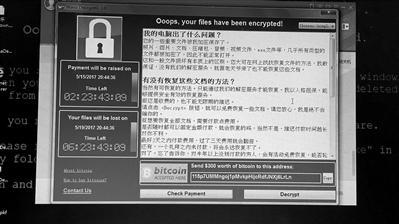
2012年8月22日,内布拉斯加州联邦大陪审团以“ Lucky 12345”的绰号对Pogchev提出指控,包括串谋实施银行欺诈,计算机欺诈和身份盗用. 2014年5月19日,他再次被美国起诉,涉及多项,例如计算机欺诈,银行欺诈,洗钱和电汇欺诈. 2014年5月30日,他的昵称“ Lucky 12345”第三次被起诉,并被指控串谋实施银行欺诈.

根据联邦调查局的调查,博格切夫仅使用“终结者宙斯”木马病毒和“比特币勒索软件”勒索软件病毒感染了12个国家的100万台计算机,造成的经济损失超过1亿美元. 联邦调查局为俘虏波格切夫提供了巨大的奖励. 奖励令显示,提供关键信息使Bogchev被拘留者获得了300万美元的奖励,这也是美国在打击网络中提供的最高奖励. (老任)
本文来自电脑杂谈,转载请注明本文网址:
https://www.pc-fly.com/a/shouji/article-308040-1.html
相关阅读
发表评论 请自觉遵守互联网相关的政策法规,严禁发布、暴力、反动的言论

每日福利
 超大屏幕手机欢迎新成员,Honor X10 Max设计曝光,7英寸屏幕
 和地图导航v7.7.23.3.5 Android版本下载
 【T8100微信下载】华为T8100微信7.0.9免费下载
 黑莓新机keyone确定进入中国市场!京东首发,你care吗
热点图片
估计这次小米公关费用花了不少