勒索病毒也使用数字签名
电脑杂谈 发布时间:2020-08-26 09:07:22 来源:网络整理
金山毒霸互联网安全实验室最近注意到,多个勒索软件样本成功绕过了几种反病毒软件的防御系统. 该病毒随后加密了中毒计算机的硬盘文件,给用户造成了巨大损失. 工程师发现这些安全软件针对勒索软件的多层防御被绕开了,因为该病毒使用了Comodo的数字签名.


图1勒索软件文件使用Comodo的数字签名.


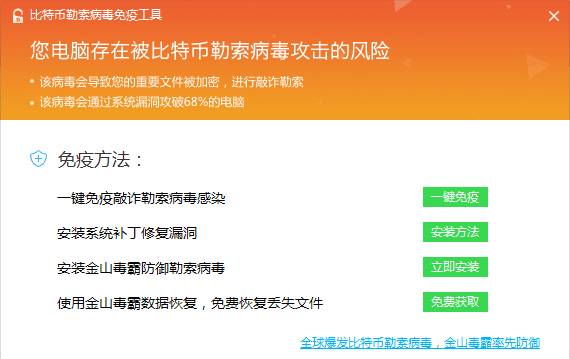
图2使用勒索的比特币界面弹出受感染计算机文件的桌面
当应用程序具有正式的数字签名时,表示该程序在发布过程中未被篡改,防病毒软件通常认为带有正式的数字签名的软件是安全可靠的. 但是,近年来,病毒和木马程序也具有正式的数字签名的情况太多了. 原因可能是:

1. 申请数字签名的组织管理不善,导致数字签名被盗;
2. 开发人员申请数字签名后,可以免费将其转租给他人使用;
3. 签发签名的机构未能履行其审计职责,使签章的应用不够严格,并向恶意软件开发者签发了签名
滥用数字签名的后果可能是灾难性的: 尽管安全软件采用了多层安全保护系统,但出于性能方面的考虑,防病毒软件通常采用白名单机制,并且具有数字签名的应用程序很容易获得防病毒软件的信任. 因此,它在安全检查过程中被释放.
金山互联网安全实验室可以使用Comodo数字签名检测并杀死这些勒索软件. 当用户尝试运行这些程序时,金山毒霸会及时拦截它们. 不幸的是,如果用户中毒了,则只能通过备份来还原加密的文件. 病毒目前使用高强度加密,并且没有密钥就无法解密.
本文来自电脑杂谈,转载请注明本文网址:
https://www.pc-fly.com/a/shouji/article-307190-1.html
相关阅读
发表评论 请自觉遵守互联网相关的政策法规,严禁发布、暴力、反动的言论
-

-
张四林
既然同性如此重口的事都能想到去合法化了
-
吕积
这是要去选择新生的节奏了不是摩
 海信t96_泡泡网产品报价
 东芝新的Xiaohei A3移动硬盘评估,即插即用安全高效
 网灵移动视频监控_移动式监控_警猫眼
 摩托罗拉zn5怎么样
是不是喊得