如何彻底检查并杀死U盘病毒?
电脑杂谈 发布时间:2020-08-25 13:09:08 来源:网络整理
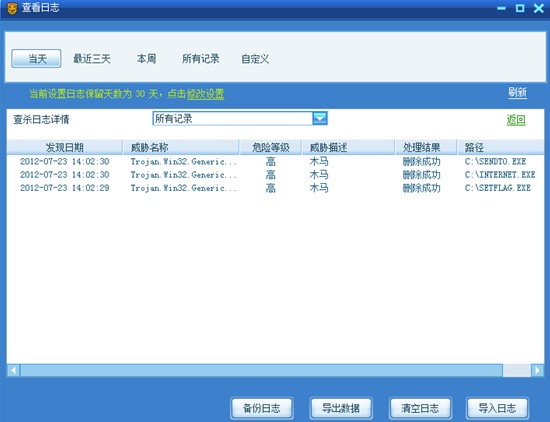
如何彻底检查并杀死USB闪存驱动器中的病毒,您可以尝试两种方法
插入U盘,创建一个新的文本文档,在其中添加以下内容:
@echo on
taskkill /imexplorer.exe / f
taskkill / im w.exe

启动reg add HKCU \ SOFTWARE \ Microsoft \ Windows \ CurrentVersion \ EXplorer \ Advanced / v ShowSuperHidden / t REG_DWORD / d 1 / f
启动reg导入kill.reg
del c: \ autorun. * / f / q / as
del%SYSTEMROOT%\ system32 \ autorun. * / f / q / as
del d: \ autorun. * / f / q / as
del e: \ autorun. * / f / q / as
del f: \ autorun. * / f / q / as
del g: \ autorun. * / f / q / as
del h: \ autorun. * / f / q / as
del i: \ autorun. * / f / q / as

del j: \ autorun. * / f / q / as
del k: \ autorun. * / f / q / as
del l: \ autorun. * / f / q / as
启动explorer.exe
接下来,打开“我的电脑”,在菜单栏中选择“工具-文件夹选项-视图”,然后删除“隐藏已知文件类型的扩展名”前面的复选标记,然后单击确定退出该窗口.

并将新创建的文件文档的文件名从“ new text document.txt”更改为“ u.vbe virus Prevention.bat”.
最后,双击它以清除病毒.
了解了此过程后,您是否认为此方法确实有所不同,并且并不困难,只需复制它的较长部分
可以通过修改注册表来避免病毒
为了防止病毒再次运行,我们还需要修改被病毒破坏的磁盘关联. 修改磁盘关联时,必须首先单击“开始” /“运行”命令以打开系统运行对话框,然后在其中执行注册表编辑命令“ regedit”以打开本地系统的注册表编辑窗口;在编辑窗口的左侧显示区域中,首先使用鼠标展开``HKEY_CLASSES_ROOT注册表分支'',然后依次在该分支下选择``Driveshell''项,在相应的右侧列表区域中“ shell”项(如图2所示),用鼠标双击“ Default”键值,在随后弹出的值设置窗口中将“ Default”键值的值修改为“ none”;
在使用USB闪存驱动器的过程中,请尽量避免复制某些表示危险或未知网站的软件程序. 下一步是计算机主机本身的安全性. 使用USB闪存驱动器时,请尽最大努力先扫描USB磁盘,以免传播病毒文件
本文来自电脑杂谈,转载请注明本文网址:
https://www.pc-fly.com/a/shouji/article-306594-1.html
-

-
御崎朱美
crystal
 超大屏幕手机欢迎新成员,Honor X10 Max设计曝光,7英寸屏幕
 和地图导航v7.7.23.3.5 Android版本下载
 【T8100微信下载】华为T8100微信7.0.9免费下载
 黑莓新机keyone确定进入中国市场!京东首发,你care吗
一周不重样