十种著名的计算机病毒简介
电脑杂谈 发布时间:2020-08-25 04:07:17 来源:网络整理
对于许来说,计算机中毒是一场噩梦. 硬盘数据被清空,网络连接被切断,好的机器成为有毒来源,并开始感染其他计算机. 当然,如果您的计算机没有中毒,您可能会认为这不值得大惊小怪. 以下是学习编辑器对十种著名的计算机病毒的详细介绍!希望对您有帮助!
十种著名的计算机病毒简介:
但是您不能掉以轻心. 据报道,仅2008年,全球由计算机病毒造成的经济损失就已达到85亿美元. 可以说计算机病毒是世界中最严重的危害.
计算机病毒已经存在了很多年. 1949年,科学家约翰·冯·诺依曼(John von Neumann)宣称,一个可以自我复制的程序并不是幻想. 那时,计算机科学才刚刚开始,但是有些人已经弄清楚了破坏计算机系统的基本原理. 但是直到几十年后,黑客才真正开始编译病毒.
尽管有些人已经在大型计算机上创建了类似病毒的程序很长时间,但是直到个人计算机的普及,计算机病毒才引起人们的关注. 一位名叫弗雷德·科恩(Fred Cohen)的博士生首先调用了该程序,该程序可以修改计算机设置并可以将自身复制为病毒,而该名称至今仍在使用.
在1980年代,病毒需要人工帮助才能传播到其他计算机. 黑客需要将病毒存储在磁盘上,然后再将其出租给他人. 该病毒当时不是很有害. 直到互联网变得越来越流行,人们才开始面对计算机病毒的威胁. 我们今天谈论的计算机病毒通常是指通过Internet传播的那些病毒. 它们通常通过电子邮件或有害链接进行传播,其传播速度远远超过了早期计算机病毒的传播速度.
历史上十种著名计算机病毒的示例:
下面,我们将带您回顾历史上十种最强大的病毒. 首先是梅利莎病毒.
计算机病毒1. 1998年春季,David L. Smith使用Word软件中的宏计算编写了一种计算机病毒. 该病毒可以通过邮件传播. 史密斯将其命名为“梅利莎(Melissa)”,这是佛罗里达州一位舞者的名字.
梅利莎病毒通常通过电子邮件传播,电子邮件的主题通常是“这是您的信息,不要让任何人看到”. 收件人打开电子邮件后,病毒将自动复制该电子邮件并将其发送给用户中的前50个朋友.
史密斯将其投放到互联网后,该病毒开始迅速传播. FBI向国会提交的报告显示,梅利莎(Melissa)对政府和私营部门网络造成了毁灭性打击,美国联邦政府对此事非常重视[资料来源: FBI]. 电子邮件流量激增迫使许多公司停止其电子邮件服务,直到病毒得到控制为止.
经过长期的审判,史密斯叛逆并入狱20个月,并5,000美元. 此外,未经许可,史密斯不得使用互联网. 尽管Melissa并没有对社会造成重大损害,但它是第一个引起全社会关注的计算机病毒.
计算机病毒2,在出现一种新病毒一年后,梅利莎病毒爆发了. 与梅利莎不同,这次出现的是蠕虫,这是一个具有自我复制功能的独立程序. 该病毒的名称为“ ILOVEYOU”.
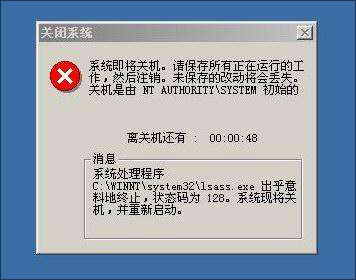
类似于梅利莎,爱情虫病毒最初是通过电子邮件传播的. 标题通常指出这是您仰慕者的a悔信. 邮件中的附件是罪魁祸首. 该蠕虫的原始文件名为LOVE-LETTER-FOR-YOU.TXT.vbs. 后缀vbS表示黑客使用VB脚本编写了该程序.
根据反病毒制造商McAfee的报告,Aibug病毒具有以下攻击方法:
它会自我复制,并且硬盘驱动器的每个分区中都会有隐藏的备份.
它将新内容添加到用户注册表中.
复制自身,然后自动替换某些文件.
通过电子邮件和聊天客户端进行传播

自动下载名为WIN-BUGSFIX.EXE的补丁程序,该补丁程序将窃取用户的私人信息并将其发送给黑客.
谁制造了这种病毒?许怀疑这是的奥尼尔·迪古兹曼(O'Neill Di Guzman). 由于当时未颁布与破坏计算机有关的法律,因此,当局只能以盗窃罪传唤Di Guzman. 古兹曼没有承认或否认该病毒的指控,由于缺乏确凿证据,当局被迫释放古兹曼. 据媒体估计,爱虫病毒造成的损失约为100亿美元.
计算机病毒3,求职信病毒(Klez)是病毒传播的里程碑. 该病毒于2001年首次出现,几个月后又出现了许多变种. 最常见的求职信病毒通过电子邮件传播,然后自我复制并向受害人地址簿中的联系人发送相同的电子邮件.
求职信病毒的某些变种甚至可能对计算机造成致命伤害. 根据不同的版本,求职信病毒可以分为普通病毒,蠕虫或木马. 有些甚至强行关闭了防病毒软件,或者伪装成病毒清除工具.
求职信病毒出现在互联网上不久后,黑客对其进行了改进以使其更具感染力. 像许多病毒一样,自荐信病毒使用受害者的向联系人发送相同的电子邮件. 此外,它可以从中毒者的中随机选择一个人,并填写电子邮件地址作为发件人. 这是电子邮件地址欺骗-看起来该电子邮件是由您认识的人发送的,但实际上是由其他人发送的.
创建电子邮件地址用于以下目的. 首先,即使收件人阻止了发件人,它也没有用,因为邮件是由其他人发送的. 其次,由于用户无法区分邮件是否为垃圾邮件,因此求职信病毒将在短时间内阻塞收件人的邮箱. 此外,由于发件人是邮件列表中的联系人,因此许打开邮件并导致中毒.
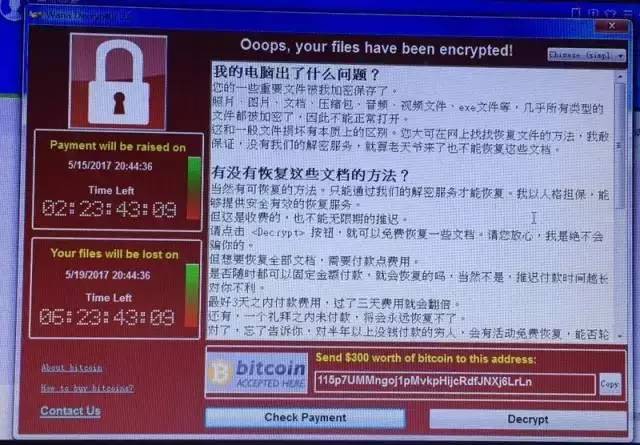
计算机病毒4,红色代码和红色代码II出现在2001年夏天. 这两种蠕虫都利用Windows 2000和Windows NT中的操作系统漏洞,即缓冲区溢出漏洞. 当系统缓冲区接收到超出其处理范围的数据时,数据将溢出并覆盖相邻的存储. 单元,以使其他程序无法正常运行,甚至导致系统崩溃.
原始的Code Red蠕虫使用分布式拒绝服务攻击(DDOS)攻击白宫网站. 换句话说,所有感染了红色代码病毒的计算机都将同时连接到白宫网站,从而使服务器超载并使网站崩溃.
如果装有Windows 2000系统的计算机的红色代码Ⅱ击中,则该计算机将成为“火锅”. 该蠕虫将在系统中创建一个后门程序,以允许远程用户登录和控制. 计算机术语是系统控制,对计算机所有者来说是个坏消息. 病毒的分发者可以使用受害者的计算机来获取某些信息,甚至可以使用该计算机进行活动. 受害者不仅要担心瘫痪的计算机,而且可能成为他人的替罪羊.
尽管Windows NT更容易受到Code Red的感染,但是这些机器上的病毒危害不是很严重. 使用Windows NT的网络服务器中毒后可能经常崩溃,但是不会造成其他危害. 与Windows 2000用户相比,实际上什么都不是.
Microsoft随后发布了修补程序,以修复Windows 2000和Windows NT中的安全漏洞. 到目前为止,该病毒已不再猖ramp. 但是该补丁无法清除计算机中的病毒,这需要用户对其进行处理.
2001年,出现了几种非常强大的计算机病毒. 在下一部分中,我们将了解2001年的Red代码中出现的另一种病毒.
计算机病毒5,另一种病毒出现在2001年,这是Nimda(管理员的反向拼写). Nimda通过Internet快速传播,是当时传播最快的病毒. TruSecure的首席技术官Peter Tippet说,Nimda只需22分钟即可传播到爆发.
Nimda病毒的主要目标是Internet服务器. 当病毒感染计算机时,其主要目的是通过Internet传播. Nimda可以通过邮件和其他方法传播,这就是为什么它可以快速爆发的原因.
Nimda病毒将在用户的操作系统中创建一个后门程序,从而使入侵者拥有当前登录帐户的权限. 换句话说,如果用户使用受限帐户登录,入侵者的权限也将受到限制. 当然,如果用户使用管理员帐户,则入侵者还将具有管理员权限.
尼姆达病毒的传播使许多服务器瘫痪,服务器资源被蠕虫占据. 从这个角度来看,Nimda本质上是一种分布式拒绝服务攻击(DDOS).
计算机病毒6. 2003年1月下旬,一种新型的服务器病毒开始在Internet上传播. 由于许多计算机未能采取预防措施,因此一些重要的大型计算机系统最终出现故障. 美国银行的自动取款机不可用,西雅图的911服务中心被中断,美国大陆航空的预订系统瘫痪,一些航班被取消.
此网络风暴的罪魁祸首是SQL Slammer,也称为蓝宝石病毒. 在补丁和杀毒软件出现之前,该病毒在全球造成了10亿美元的损失. 蓝宝石病毒的传播非常迅速. 感染第一台服务器后几分钟,该病毒开始在短时间内呈指数级复制. 15分钟后,Internet上一半的重要服务器被感染.
Slammer病毒给我们带来了深刻的教训. 及时修补和升级防病毒软件是不够的. 黑客将利用他们发现的任何漏洞来进行攻击,尤其是那些未知的漏洞. 中毒前做好防病毒工作非常重要. 同时,及时备份以防止最坏情况也很重要.

计算机病毒7,该Novarg病毒也称为MyDoom,它也将在用户的操作系统中留下后门. 此病毒后来产生了许多变体,原始的Novig病毒有两个诱因.
第一个程序于2004年2月1日发起了拒绝服务攻击(DoS),第二个程序于2004年2月12日停止了病毒的自我复制. 但是,在病毒停止攻击后,其余程序后门程序仍然有害.
不久之后,该病毒再次爆发,并给数家搜索引擎公司造成了致命的打击. 与其他病毒一样,Novig病毒在受感染用户的计算机中搜索联系人列表并发送电子邮件. 此外,它将向搜索引擎发送搜索请求,然后向搜索到的邮箱发送电子邮件. 这导致诸如Google之类的搜索引擎收到数百万个搜索请求,从而使其服务非常缓慢,甚至导致服务器停机.
Novig病毒通过电子邮件和P2P网络传播. 根据网络安全公司MessageLabs的信息,平均每12封电子邮件中就有1例携带此病毒. 与求职信病毒类似,Novig病毒也会掩盖电子邮件的发件人,这使得通过电子邮件查找病毒的来源变得极为困难.
计算机病毒8,有时病毒创建者可以轻松逃脱调查. 但是,当局也有可能通过追踪病毒的传播途径来找到来源. Sasser和NetSky是通过这种方式发现的.
一个叫Sven Jaschan的17岁德国人制造了这两种病毒,并将其传播到互联网上. 尽管两种病毒的感染方法完全不同,但是相似的代码使专家们相信它们来自一个人.
Sasser病毒通过Microsoft系统漏洞感染计算机. 与其他蠕虫不同,它不会通过电子邮件传播. 一旦计算机感染了病毒,该病毒将自动搜索易受攻击的计算机系统,然后远程操纵这些计算机以下载病毒. 该病毒可以搜索任何IP地址段以找到潜在的受害者. 该病毒会修改用户的操作系统,使用户无法关闭,而只能强制关闭电源.
Netsky病毒通过邮件和Internet传播. 它还执行电子邮件地址欺骗和附件的自我复制. 当病毒传播时,它还将执行拒绝服务(DoS)攻击以控制带宽资源. Sophos专家认为,Cybersky及其变种曾经感染了互联网上四分之一的计算机.
Sven Jaschan并未入狱,但被判处1年零3个月的缓刑. 因为当时他还不到18岁,所以他逃脱了.
计算机病毒9,也许您已经看过苹果计算机公司的广告,其中包含贾斯汀·朗(Justin Long)扮演的“我是苹果”和约翰·霍奇曼(John Hodgman)扮演的“我是计算机”. 霍奇曼(Hodgman)玩的计算机由于病毒而崩溃了,
他还指出,目前有超过100,000种病毒在攻击您的计算机. 贾斯汀说,这些病毒只会感染Windows系统的计算机,而不能在Apple计算机上工作.
在大多数情况下,这是正确的. 苹果公司引用其“不开放,安全”的设计理念来避免多种病毒的危害. Apple的硬件和操作系统基本上都是封闭系统,因为它们都是Apple自己生产的. 因此,也可以说苹果的操作系统是一个“未公开”的系统. 长期以来,Apple Computer一直在家用计算机市场上占据第二位,但与PC仍然相距甚远. 可以想象,针对Apple计算机的病毒不会造成与Windows病毒一样多的危害.
但这并不能阻止Apple黑客的出现. 2006年,出现了Leap-A病毒,也称为Oompa-A病毒. 它使用iChat聊天程序在Apple计算机之间传播. 当病毒感染一台Apple计算机时,它将自动搜索iChat联系人列表并向其中的朋友发送消息,其中附件看起来像是不完整的jpeg图像.
该病毒不会对计算机造成太大伤害,它证明甚至Apple计算机也可能中毒. 随着Mac越来越流行,针对Mac的病毒也将越来越多.
计算机病毒10,我们名单上的最后一个病毒是可怕的风暴蠕虫(Storm Worm).
专家最终在2006年底确认了该病毒. 公众称该病毒为风暴蠕虫,是因为有一封电子邮件标题为“暴风雨袭击了欧洲,造成230人死亡”. 但是安全公司并没有这样命名. 赛门铁克将其命名为Peacomm,而McAfee将其命名为Nuwar. 这是因为2001年已经有一种名为W32.Storm.Worm的病毒. 该病毒与2006年的病毒完全不同.
Storm Worm是一个木马程序. 风暴蠕虫的某些变体会将计算机变成僵尸或“火锅”. 一旦计算机被感染,就很容易被病毒传播者操纵. 一些黑客使用风暴蠕虫创建僵尸网络以在Internet上发送垃圾邮件.
风暴蠕虫的许多变体会诱使用户单击新闻或新闻视频中的某些虚假链接. 病毒创建者经常将病毒电子邮件的主题更改为当前新闻. 在2008年北京奥运会前夕,蠕虫的一种新变种开始通过电子邮件传播,电子邮件的标题通常为“中国重大灾害”或“中国死亡人数最多的地震”,以此类推. 通常,电子邮件中有指向相关主题的视频或新闻的链接. 用户单击链接后,该蠕虫将自动下载.
许多新闻机构和博客都认为风暴蠕虫是近年来最严重的病毒. 安全公司Postini声称,截至2007年,已经发现超过2亿封电子邮件携带这种病毒. 幸运的是,并非所有电子邮件都会导致计算机感染.
尽管风暴蠕虫广泛传播,但它并不是最难清除的病毒. 只要用户始终记得更新防病毒软件并警惕陌生用户的电子邮件或链接,通常就可以防止这种病毒感染.
希望以上信息可以让您了解计算机病毒.
阅读过“十种著名计算机病毒简介”的人们也阅读:
1. 十大计算机病毒的详细介绍
2. 2016十大著名计算机病毒
3. 世界十大最强大的计算机病毒
4. 十大计算机病毒的相关内容
5. 历史上排名前十的计算机病毒是什么样的?
6. 电脑中毒的十种症状
本文来自电脑杂谈,转载请注明本文网址:
https://www.pc-fly.com/a/shouji/article-306320-1.html

 在刷新机器之前,华为T1-A21w(Honor Tablet T1固件)的双重清除是什么
 为HTC手机充电时无法打开手机怎么办
 钢化膜真的能防碎屏吗
 [图片] Surface Duo已经支持在单个屏幕上运行Android应用程序,需要进行调整以获取双屏幕
明明是四个大帅哥