紧急情况蔓延!新一轮强大的计算机病毒来袭,有人被招募了! (带有预防指导)
电脑杂谈 发布时间:2020-08-23 15:14:15 来源:网络整理
还记得可怕的“ WannaCry”勒索软件病毒吗?
新一轮的计算机病毒又来了!
据报道,该病毒类似于勒索软件
传输速度仍然更快...

这一新的勒索软件代号为Petya的攻击已经攻击了许多国家,包括英国和乌克兰. 目前,中国的用户也已被招募. 根据360安全中心的监控,有病毒在中国传播的迹象. 但是,腾讯计算机管理器可以追溯到2017年6月27日上午在中国发生的最早的攻击,并通过电子邮件附件进行传播.

Petya勒索软件感染的计算机. 图片由腾讯安全防病毒实验室提供.
具有全自动攻击功能

与5月份的Wannacry爆发相比,Petya勒索软件变种传播得更快. 它不仅使用NSA“永恒之蓝”之类的黑客武器来攻击系统漏洞,而且还使用“管理员共享”功能来自动渗透Intranet. 在病毒传播最严重的欧洲国家中,每10分钟就有5,000台计算机传播新病毒变种. 许多运营商,石油公司,零售商,机场,自动柜员机和其他企业以及公共设施已经大量涌入. . 甚至乌克兰副总理的计算机也受到感染.

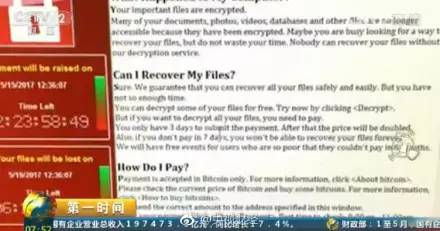
根据360的首席安全工程师郑文彬的说法,Petya勒索软件于2016年初首次出现,过去主要通过电子邮件进行传播. 最近爆发的类似Petya的病毒变种具有完全自动化的攻击功能. 即使计算机已打补丁,也可能会被Intranet上的其他计算机感染.
“吸金”的速度超过了幻想.
新的勒索软件Petya不仅可以加密文件,还可以直接加密并锁定整个硬盘. 以下界面出现并瘫痪后,它将自动传播到局域网中的其他服务器和终端.
同时,在打开用户计算机后,屏幕将变为黑色,并显示以下赎金提示↓

这封信说,如果用户想解锁,他们需要向黑客的帐户中转移300美元的比特币.
根据比特币交易市场的公开数据,在病毒爆发的第一个小时内支付了10笔赎金,“吸收”率完全超过了WannaCry.
中国已被病毒攻击

中风!重量!点!
立即教您
如何防御Petya勒索软件

由于黑客用来接受转账的比特币帐户已被阻止,即使用户向黑客转账,他们也无法解锁计算机.
因此,为了不影响您的计算机设备,您可以按以下步骤设置计算机↓
1
下载修复补丁
黑客利用Microsoft Windows系统中的新漏洞来开发勒索软件的新变种,并在过去几天中对Internet发起了初步攻击.

6月13日,Microsoft在其官方网站上发布了针对该漏洞的补丁.
下载URL:
操作指南:
首先打开它,您将看到CVE-2017-8543,CVE-2017-8464,找到要下载的补丁程序的相应版本(当前不影响XP和Window2003),并执行相应主机的补丁程序升级和个人计算机.
2
限制端口访问

1. 打开控制面板-系统和安全-Windows防火墙,单击左侧以启动或关闭Windows防火墙

2. 选择启用防火墙,然后单击确定

3,点击高级设置

4. 点击入站规则以创建新规则

5. 选择端口,下一步

6. 特定的本地端口,输入445,下一步

7. 选择阻止连接,下一步

8. 配置文件,全选,下一步

9. 可以随意输入名称.

10. 将步骤6中的端口替换为135之后,重复所有步骤一次.
3
停止服务器的WMI服务
WMI(Windows管理规范Windows管理规范)是核心
Heart的Windows管理技术,可以通过以下方法停止:
1. 在服务页面上打开WMI服务. 在开始运行中,输入services.msc,然后输入服务.
或者,在控制面板中,选择用于查看模式的大图标,选择管理工具,然后双击管理工具中的服务.
2. 在服务页面上,按W键找到WMI服务,找到它后,双击并直接单击以停止该服务,如下图所示:
本文来自电脑杂谈,转载请注明本文网址:
https://www.pc-fly.com/a/shouji/article-305237-1.html
-

-
周太祖郭威
老巴可比你富哦
-
宋宣公力
人家都要到你家来抢你妈了
 您不了解OPPO R9s Plus重新启动
 Royal Sword Love Oppo版本下载v1.16.4 Android版本
 慈溪专用投影手机招商报价
 港澳台视听电视直播电视Android版本v2.0.1下载(转到广告版)
韦德只是比俺们厂子工资高许多