独家: 木马
电脑杂谈 发布时间:2020-08-22 10:10:16 来源:网络整理
根据主要网络安全机构发布的木马病毒公告,我们选择了自2007年以来十大最恶意的木马.
2007年: “机器狗”
2007年,可穿透各种恢复软件和硬件恢复卡的木马病毒肆虐. 由于该木马使用电子狗的照片,因此许多受害者将其生动地称为“机器人狗”. 严格来说,“ Robodog”是木马下载程序,其主要任务是将各种游戏黑客木马转移到受害者的计算机上. 它的最大特点是可以穿透网吧常用的恢复系统,并迅速感染整个局域网. 它在系统的底部停留了很长一段时间,对于当时习惯在网吧玩游戏的玩家来说,无疑是一场灾难.
2008年: 蝗虫军团
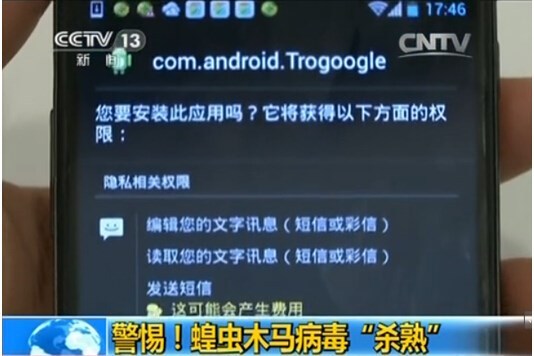

“蝗虫军团”是2008年发现的木马下载程序. 它开创了团体战斗和军团战斗木马攻击技术. 一旦执行了木马程序,就像蝗灾一样,立即就会下载成百上千的木马程序,其破坏程度甚至比以前的“机器人”还差. 蝗虫军拥有数百个“分木马”,具有明确的分工和不同的功能. 有些专门用于阻止反病毒软件,有些负责阻止用户登录到安全的供应商网站,有些负责弹出恶意广告,有些负责攻击LAN上的其他计算机. 也有流行的游戏黑客攻击,专门针对传奇,旅程,魔兽世界等.
2009年: 魔兽的秘密克星
这种黑客木马伪装成游戏的运行程序. 对于当时流行的游戏“魔兽世界”,《魔兽世界秘密克星》将更改真实的wow.exe的名称并将其设置为隐藏文件. 但是,它以巨大的方式改变了自己. wow.exe的名称在播放器之前. 如果玩家在不注意的情况下运行该木马,即使该帐户绑定了密码保护卡,游戏角色仍然会被盗. 我相信那时的魔兽游戏图标Trojan将给魔兽世界的玩家留下深刻的印象.
2010年: 经典APT-Stuxnet(Stuxnet)

尽管它比2010年更早投入使用,但直到当年6月才首次暴露. 在网络空间战争中,Stuxnet具有无与伦比的影响深远. 伊朗核电厂的毁灭使它成为了一个传奇. 更重要的是,Stuxnet在公众眼中暴露了国家之间的APT攻击(持续不断的威胁). 在Stuxnet之后,主要安全供应商相继发布了APT报告,人们真正意识到网络空间的攻防强度不亚于现实世界. 至于我国,它还受到外国黑客组织的许多APT攻击. 2015年的“海洋莲花”事件敲响了我国网络安全的警报.
2011年: “凤凰”-幽灵系列
“鬼”系列是中国第一个MBR病毒. 它推翻了传统病毒. 它不仅实现了“三无”特征-没有文件,没有系统启动项,没有过程模块,而且即使用户重新安装系统,该病毒仍会再次感染新系统. 从2010年到2012年,Ghost系列从第一代发展到了第六代,在此期间,有一些变种进一步感染了BIOS,2011年是该家族的顶峰时期. 当然,防止虚影系列并不难,因为它必须在感染MBR之前安装驱动程序. 但是,有些游戏玩家会关闭反病毒软件并使用该插件,并且Ghost系列恰好主要分布在该插件中,这也是该插件用户成为Ghost的主要受害者.
2012: 支付宝小偷购物时代的寄生虫

通常由罪犯使用“商品图片”等名称将木马直接发送给买卖双方,然后木马会隐藏在系统中以监视浏览器的访问. 当浏览器进入购物支付页面时,支付宝小偷将篡改交易数据,并将接收账户替换为黑客的账户,从而导致受害者的购物资金被抢劫. 诸如支付宝窃贼之类的购物木马的激增也直接催生了安全软件的购物保镖产品和购物预补偿服务. 幸运的是,随着安全厂商的围困和支付平台安全性的不断提高,购物木马已逐渐下降.
2013年: 流氓促销-首页强盗的灰色地带
近年来,黑客帐户数量有所减少,但是,越来越多的恶意篡改主页和强制安装软件的行为. 这也是木马产业链在瞬息万变的时代寻求利益的必然选择. 与直接窃取金钱并违反的高风险木马相比,流氓促销活动属于灰色地带. 越来越多的木马制造商开始关注推广赚钱的小流氓. 网页抢劫犯不是特定的木马,它是恶意软件的通用术语,擅自篡改了那个时代的网页.
2014年: 投机者XP暂停服务-七种木马
XP服务的停止是2014年网络安全行业的一大亮点. 当无数XP用户急忙升级其系统时,七个木马以“ Win7 Ghost SP1 Installed Ultimate”为标志被骗. 他们完全是一个利用大火的投机者. “ Plague七”木马驱动程序深入系统的底部,并且在打开计算机电源时可以首先运行. 它使用链接到Windows文件系统的“隐形”方法,具有强大的防病毒功能,并劫持了浏览器主页和淘宝网和其他知名购物网站,从而赚取了广告佣金.
2015年: 最无赖的勒索专家-CTB-Locker
CTB-Locker,也称为比特币勒索,此病毒使用计算机文件的高强度加密来勒索受害者的赎金. 由于使用了高强度的非对称加密,如果没有病毒生产者的私钥,则CTB-Locker加密的文件基本上是无法恢复的,只需要支付价值数千甚至数万元的比特币赎金即可. 要处理勒索病毒,事前预防比事后查杀更为重要.
2016年: 勒索-洛克式勒索不断增加
今年最热门的木马病毒仍是勒索者,例如带有后缀如locky和cryp1的加密勒索. 如果您在Internet上搜索,会有许多帖子要求解密. 与以前的CTB-Locker相比,Locky勒索者的传输渠道更加多样化. 除了电子邮件以外,还更难以防止使用各种方法,例如下载程序挂钩(JS挂钩)和执行程序挂钩(DLL挂钩). Flash漏洞也已成为勒索者进入的渠道.
从过去十年来各种木马的兴衰来看,木马攻击的门槛越来越高. 即使是最先进的勒索病毒也无法迅速传播并自动感染. 曾经有一个冲击波蠕虫或熊猫烧香. 各地的灾难现场已成为历史,并且防病毒软件的普及使Internet中毒确实成为了很小的概率事件.
本文来自电脑杂谈,转载请注明本文网址:
https://www.pc-fly.com/a/shouji/article-304363-1.html

 没有一篇是正经新闻,专搞用户点评文章
 最阳刚的随身听索尼爱立信金属滑盖W715c评测
 事实:2019年的第一个节即将到来,腾讯手机管家提醒在假期中避免使用病毒应用程序
 企业版防病毒软件测试报告. do4页
国家连年扩招