2012年计算机病毒和网络钓鱼网站杀死木马的统计报告
电脑杂谈 发布时间:2020-08-18 00:12:45 来源:网络整理
2. 网络钓鱼网站统计信息
2012年,反网络钓鱼系统总计增加了163.1万个各种类型的网络钓鱼网站被阻止. 新的网络钓鱼网站数量是2011年的3.6倍. 2011年,有45万个新的网络钓鱼网站. 月度统计数据表明,网络钓鱼网站数量呈明显增长趋势.

图4 2012年每月每月新拦截的网络钓鱼主机数量
网上购物钓鱼网站占钓鱼网站总数的16.85%,其中对用户影响较大的“淘宝”和“游戏交易”分别占钓鱼网站总数的9.08%和3.57%. 分别. 在传统的网络钓鱼网站中,伪造的QQ空间和伪造的QQ安全中心入侵网络钓鱼网站已大大增加. 2012年,此类仿冒网站被封锁728,000个,占仿冒网站总数的44.6%.
2012年,网络钓鱼网站的业务领域也有了显着扩展. 其业务不仅限于Internet服务. 诈骗者已从交易扩展到离线交易. 使用廉价销售欺诈用户存款和中介费的网络钓鱼网站已经普及. 假冒服装销售,二手车销售和虚假的招聘也占捕鱼总数的5%.

图5 2012年网上购物网络钓鱼和传统网络钓鱼网站的构成比例
为响应网络钓鱼网站的新变化,金山词霸的反网络钓鱼系统也及时调整了其算法. 通过与更多的互联网公司合作并在更广泛的渠道中收集可疑URL,金山对新的网络钓鱼网站的自动响应时间已从最初的30分钟缩短为30秒,从而大大缩短了网络钓鱼网站的生存时间. 在此基础上,金山毒霸将其购物敢于补偿服务升级为限额为48360元的购物敢于保险,以最大程度地提高互联网用户的购物安全性.

钓鱼网址查询-结帐响应速度
网络钓鱼网站的流量来源分析:
淘宝二手街,58.com等搜索引擎和网络钓鱼欺诈事件频繁发生. 钓鱼网站中有36.49%来自搜索结果,假淘宝和假58.com钓鱼中分别有37%和97%来自淘宝二手街和58.com. 当用户进入这些高风险方案时,金山毒霸将提供安全方案提示以及专家咨询和身份验证入口.
值得警惕的是,诸如微博,聊天工具和短信之类的网络应用程序是主流的手机应用程序,并且移动互联网用户正面临着网络钓鱼网站日益严重的威胁. 2012年爆发的所谓“微信”病毒是使用社交软件进行传播的网络钓鱼网站攻击的主要爆发.

网络钓鱼网站与反网络钓鱼系统之间的对抗也在加剧: 网络钓鱼网站使用js动态加载,域名分析,完整图像,验证点击率以及限制IP登录名来欺骗或阻止反网络钓鱼系统捕获攻击者钓鱼网站的内容.

分析网络钓鱼网站的服务器分布:
网络钓鱼网站服务器的87.55%是在国外托管的,而中国是12.45%.

图6网络钓鱼网站的服务器托管统计信息(在分布)
国内网络钓鱼网站服务器托管位置的统计信息. 前六名是广东,浙江,北京,河南,江苏和上海. 在这6个省(市)中分布的钓鱼网站占总数的82.20%. 其他省份仅占17.80%.

图7仿冒网站的服务器托管统计(按省分配)
3. 与网上购物有关的统计信息
金山网络于2011年8月提供了购物敢于弥偿服务. 2012年7月,金山网络被升级为购物敢于弥偿保险,最高保额为48,360. 网民首次收到免费的购物安全付款承诺. 随着网上购物敢于购买弥偿保险的意识不断增强,网上购物敢于购买弥偿保险的应用程序也在不断增加.

图8网上购物被骗后敢于申请保险的业务量
通过购物敢于补偿用户积极申请的保险业务,可以首次了解网络分子的特征,使金山毒霸可以提供反网络钓鱼系统和防御购物木马的功能,领先于对手. 有效遏制网络欺诈猖criminal的活动.
购物欺诈的主要方法:
1. 网络购物木马的制造和对等传播: 利用压缩程序中的DLL文件加载漏洞来加载网络购物木马,并通过QQ聊天工具将木马发送给另一方运行,主要是劫持淘宝交易;
2. 大量的网络钓鱼网站和伪造的淘宝商店都使用加密的网页代码来避免被拦截;
3. 使用58个城市保证的交易网络钓鱼和动态域名URL网络钓鱼.

针对这些方法,金山毒霸网上购物保镖可以根据购物场景模拟被欺骗的过程,从技术上实现对异常交易行为的智能判断,并及时向网民提供正确的安全警告,大大降低了被骗的可能性. 被欺骗了.
对于特定的应用场景,金山毒霸会提供相应的安全警告,以提醒用户注意.
1. 主流搜索引擎搜索“通话费”,“机票”和“”三类关键字,并弹出安全提示

图9特定情况下的安全性提示(1)
2. 在淘宝二手街上搜索“ iPhone”和“”等关键字,将弹出安全提示.

图9特定情况下的安全性提示(1)
2012年十大病毒
1,幽灵病毒
鬼病毒是2012年当之无愧的毒王. 它主要依靠有毒游戏插件或彩色广播来传播. 一年中出山毒霸(Kingsoft)Internet Security已快速更新并发布了针对每种被拦截的幽灵病毒的顽固木马杀手,以保护用户的计算机安全. 目前,主流的防病毒软件可以抵御幽灵病毒,经常下载和使用中毒游戏插件的计算机用户是感染了幽灵病毒的高风险人群.
幽灵病毒的进化史:
Ghost 1: 无需加密即可感染mbr.
Ghost 2: 加密并感染mbr,并通过diskhook保护mbr.
Ghost 3: 感染beep.sys,挂钩StartIO来保护mbr.
Ghost 4: 感染特定的主板BIOS,从而保护被感染的mbr免受修复.
Ghost 5: 感染atapi + ntfs驱动程序,反复写回保护mbr.
Ghost 6: 通过atapi + ntfs + startio + write-back + av技术保护mbr免受修复. 最大的亮点是用于杀毒的无病毒文件.
Ghost 6变体: 替换beep.sys +释放隐藏的rootkit驱动程序+ safemon.dll,以保护MBR不被检测和修复,防止使用安全工具和防病毒软件连接到Internet,并强制推广流氓软件导航网站.
2,AV终结者世界末日版
AV终结者世界末日版是一种恶意的反软件病毒. 从整个方法的角度,作者打算炫耀他的技术. 它释放ADS流病毒,其原理是使用NTFS数据流隐藏该病毒;它发布3种驱动程序,以销毁杀毒软件并保护自身,例如隐藏文件,进程等. 它清除网站流量,并在中毒机器上打开端口3389以接受黑客控制. 它发现一旦发现进程中存在“ PowerTool.exe”,“ XueTr.exe”将通知驱动程序删除系统文件,从而破坏整个系统.
3. 网上购物木马
购物木马的全名是购物交易劫持木马. 十二年来流行的网络购物木马的特征: 使用组策略禁止运行主流安全软件. 如果系统不受保护,则可以轻松地在买家的购物付款链接“交易信息”期间篡改购物木马. 买方没有为想要购买的东西付款,而是为病毒作者购买了游戏或手机充值卡.
这种网上购物木马抢劫过程非常聪明,就像您在购物中心购物一样,当您在结帐柜台签下订单时,小偷会迅速用小偷的订单替换您的订单,但买家是小偷订单已经签署.
十二年来,流行的购物木马主要利用第三方软件中的安全漏洞来加载病毒. 金山毒霸网购保镖可以防止盗窃网购木马. 如果购物时防病毒软件弹出警报,则应毫不犹豫地停止交易. 相信对方说这是反病毒软件的错误警报. 金山毒霸(Kingsoft Internet Security)是第一个承诺为购物付费的防病毒软件. 如果防病毒软件被病毒绕过并最终损坏,则消费者可以申请赔偿.
科学普及的网上购物木马知识
4,456游戏木马
456游戏木马是指捆绑在456游戏大厅中并由456游戏加载的远程控制木马或黑客木马. 当年流行的456游戏木马变种主要是通过捆绑456游戏大厅,通过劫持456游戏的dzip32.dll来执行第三方加载程序(带有易受攻击软件的exe可执行文件)来加载并启动病毒dll. 然后解密内存中的gh0st远程木马程序并执行.
2012年,金山毒霸(Kingsoft Internet Security)拦截了456种游戏木马的10多种变体. 大多数变体使用带有安全漏洞的第三方软件EXE程序来加载病毒. 金山毒霸已经加强了对456个游戏木马的检测和防御. 建议用户将游戏下载到官方网站,以免被欺骗.
5. 串行木马(后门)
这是木马后门程序. 该木马的用户计算机将成为的肉鸡. 它是指受控端执行各种网络攻击的命令,还具有下载其他程序的功能.
确定计算机是否感染了串行木马的方法是检查进程中是否存在TPONSCR.exe. 如果存在,则表明您的计算机可能已感染了串行木马. 金山毒霸无需升级即可防御和杀死串行木马.

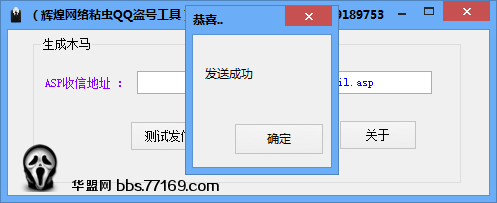
6,QQ夜蛾木马
QQ粘性蠕虫木马是一种木马,它用透明窗口覆盖QQ登录框,或伪造QQ登录/重新登录框. 金山毒霸2012年截获的QQ Armyworm木马主要是伪造的QQ登录/重新登录框的变种.
2012年流行的QQ粘性蠕虫木马的工作流程是检测QQ-干扰QQ(挂起或关闭QQ)-假QQ窗口-欺诈性登录信息-将QQ帐户发送到病毒服务器. 它使用社会工程学,并使用更简单的方法来欺骗QQ数字和密码. 为了响应流行的QQ夜蛾木马的最新功能,金山毒霸Internet Security在拦截时加强了防御和检测功能,可以确保大多数Internet用户远离QQ夜蛾木马.
7. 新的淘宝访客病毒
新的淘宝访客病毒是一种使用驱动程序过滤劫持淘宝搜索结果的病毒. 它使用游戏捆绑,数字签名,驱动隐藏过滤,驱动截止云扫描等方法,极大地增强了病毒的隐藏能力. 2012年,金山毒霸(Kingsoft Internet Security)截获的病毒样本来自一个著名的独立游戏网站. 它通过独立的游戏捆绑传播. 玩家在运行游戏时会激活病毒. 该病毒会伪造游戏文件,并使游戏正常运行. 玩家非常困惑,认为这是防病毒软件的错误警报.
新的淘宝病毒为原始的淘宝木马添加了许多新功能. 但是主要功能保持不变,仍然被淘宝劫持. 它大致分为两部分,文件系统过滤和TCP过滤设备. 这两个部分用于文件隐藏,淘宝劫持,切断安全软件的云上传和云扫描查杀的网络连接,以达到逃避扫描查杀的目的. 金山毒霸可以防御新的淘宝病毒. 意外感染了新的淘宝病毒的用户可以下载金山词霸(Kingsoft)顽固木马将其删除.
8. 浏览器劫持病毒
该病毒主要通过Internet下载以及局域网和移动存储设备的感染来传播. 它劫持了浏览器主页和其他网站导航网站,并强迫推广病毒合作网站,从而增加了指定网站的访问量,并使病毒作者获得了利润.
对于IE浏览器,该病毒将直接跳至hxxp: ///. 对于非IE浏览器,该病毒将首先关闭当前浏览器,然后重新打开它,并访问hxxp: ///.
病毒会创建计时器并在磁盘驱动器中循环. 如果发现用户已插入移动存储设备,则病毒会将其文件复制到移动设备的根目录并创建一个autorun.inf文件,并且执行文件指向该病毒文件. 用它来传播.
9. 务器劫持者
该病毒与Legendary Private Server Lander捆绑在一起,属于流量劫持木马. 通过DNS劫持/主机劫持/驱动器劫持等方式将大量的私有服务器网站解析为固定的私有服务器网站,以达到流量劫持的目的.
其中,恶意驱动程序GamesGuardnet.dat的变体版本存在严重错误,同时阻止了其他私有服务器驱动程序的加载,这将导致计算机频繁重启并显示蓝屏.
10,QQ群蠕虫病毒
QQ群蠕虫病毒是指一种利用QQ群共享漏洞传播流氓软件并劫持IE主页的蠕虫病毒. QQ组计算机用户一旦感染了QQ组蠕虫,就会将病毒上传到其他QQ组组,并具有“一传十,十传一百”的放大效应.
2012年8月下旬,QQ群蠕虫病毒爆发: 大量QQ群共享可疑文件,即“ QQ豆豆竹无限刷豆2012年8月27日更新2.zip”和“ QQ”农场无限金币已于2012年8月27日更新. zip”,“李宗瑞强奸了60名女明星偷偷地拍摄了视频流out.zip”等. 到目前为止,金山毒霸可以防御和杀死QQ群蠕虫.
本文来自电脑杂谈,转载请注明本文网址:
https://www.pc-fly.com/a/shouji/article-301192-1.html
-

-
吴燕
既然“这两个涉及到美国自身的安全
-
岳聪
不行就是不行
 社会安全号计算器_美国社会安全号申请表_美国社会安全号怎么填
 500元电池续航时间长达8个月,诺基亚发布Withings Go智能手表
 海阳废旧电缆回收…近期"高度"关注价格-本月价格行情-比较
 小米mix2s标准版已降至2699元,使用6个月后即可看到真实的感受!
也不耗电