计算机病毒甚至可以攻击核电厂和水力发电厂. 这是真的吗?
电脑杂谈 发布时间:2020-08-17 23:07:18 来源:网络整理
是的,现实中已经有案例可以证明这一点.
例如,德国Gundremmingen核电站的计算机系统在2016年的例行安全检查中发现了恶意程序3233363533e78988e69d83337.


作为预防措施,核电厂的运营商RWE关闭了该电厂,尽管他仍然表示没有发生任何严重问题. Gundremmingen核电站的官方新闻稿指出,该恶意程序是在负责核电站燃料处理系统的Block B IT网络中发现的.
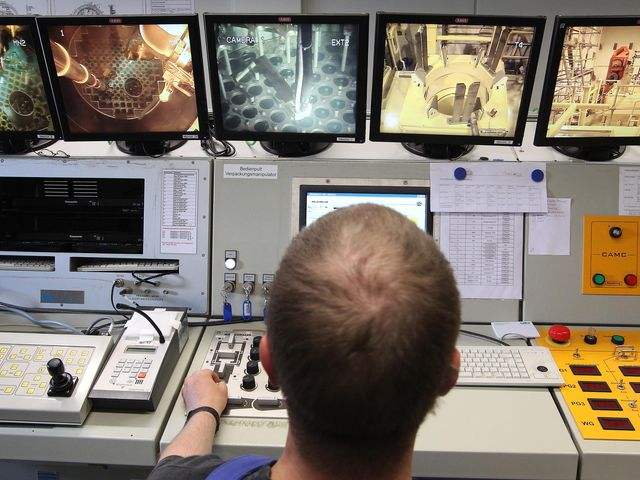

据说,恶意程序仅感染计算机的IT系统,并不涉及与核燃料相互作用的ICS / SCADA设备. 核电站表示,该设施的作用是从核电站B座装卸核燃料,然后将旧燃料转移到存储池中.

核电站还表示,IT系统未连接到Internet,因此有人不小心通过USB驱动器(可能是在家中或核电站中的计算机)引入了恶意程序. 他们没有发布恶意程序的名称,但表示它不严重,并将整个事件归为“ N”(对于“正常”).


当前,该核电站正在接受一套完整的安全例行程序. 员工在核电站上线之前检查所有计算机系统并执行各种例行检查.
这座核电站是德国最古老的核电站之一. 预计它将在2021年完全关闭. 周末有750人抗议,并表示希望说服当局关闭余下的两个反应堆.
本文来自电脑杂谈,转载请注明本文网址:
https://www.pc-fly.com/a/shouji/article-301151-1.html
相关阅读
发表评论 请自觉遵守互联网相关的政策法规,严禁发布、暴力、反动的言论
-
 夏帆
 烟台钢铁回收 山东烟台莱阳氯铂酸回收多少钱一公斤√
 最好的方法:如何清除手机病毒
 关于篮球比赛宣传口号集锦
 1799元起!魅蓝E3评测:骁龙636+6GB内存