夜痛使您了解计算机病毒
电脑杂谈 发布时间:2020-08-15 11:18:29 来源:网络整理
计算机病毒分类
大多数病毒用户一直非常关注和好奇他们. 简短的代码可能会使整个系统崩溃甚至崩溃. 让我们看一下病毒的分类.
1. 病毒存在的媒体
根据病毒所在的媒体,病毒可以分为网络病毒,文件病毒和启动病毒. 网络病毒通过计算机网络传播并感染网络中的可执行文件. 文件病毒会感染计算机文件(例如COM,EXE,DOC等). 引导型病毒会感染引导扇区(Boot)和硬盘系统引导扇区(MBR). ),这三种情况也有混合类型,例如: 多种类型的病毒(文件和启动类型)感染文件和启动扇区. 这类病毒通常具有复杂的算法,并且使用非常规方法入侵系统,同时使用了加密和变形算法.
2. 病毒的破坏力
根据病毒的破坏力,它可以分为以下几种类型:
无害类型: 除了减少感染期间的可用磁盘空间外,它对系统没有其他影响.
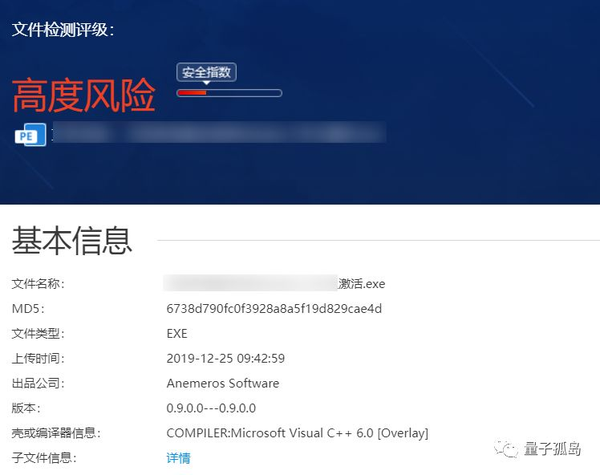
非危险类型: 这种病毒只会减少内存,显示图像,发出声音和发出类似声音.
危险类型: 这种病毒会导致计算机系统运行中的严重错误.
非常危险的类型: 这种病毒会删除程序,破坏数据并清除系统内存区域和操作系统中的重要信息.
这些病毒对系统造成的损害不是由于其自身算法中的危险调用,而是因为它们在传播时会造成不可预测的灾难性破坏. 由病毒引起的其他程序引起的错误也可能损坏文件和扇区. 这些病毒也根据其造成破坏的能力进行分类. 当前一些无害的病毒也可能会损坏DOS,Windows和其他操作系统的新版本. 例如: 在早期的病毒中,有一种“ Denzuk”病毒可以在360K磁盘上很好地工作,并且不会造成任何损坏,但是可能会在后来的高密度软盘上造成很多数据丢失.
3. 病毒专用算法
根据特定于病毒的算法,病毒可以分为:
伴侣病毒: 这种类型的病毒不会更改文件本身. 它们根据算法生成具有相同名称和不同扩展名(COM)的EXE文件的伴随文件,例如: XCOPY.EXE的伴随文件为XCOPY .COM. 该病毒会将自身写入COM文件,并且不会更改EXE文件. 在DOS加载文件时,将首先执行伴随主体,直到伴随主体加载并执行原始EXE文件为止.

“蠕虫”病毒: 在不更改文件和信息的情况下通过计算机网络传播,使用网络从一台计算机的内存传播到另一台计算机的内存,计算网络地址,并通过网络发送自己的病毒. 有时它们存在于系统中,并且通常不占用内存以外的其他资源.
寄生病毒: 除伴随和“蠕虫”类型外,其他病毒也可以称为寄生病毒. 它们连接到系统的引导扇区或文件,并通过系统功能传播. 根据算法,它们分为:
练习病毒: 病毒本身包含错误,无法很好地传播. 例如,某些病毒正处于调试阶段.
秘密病毒: 它们通常不直接修改DOS中断和扇区数据,而是通过内部DOS修改(例如设备技术和文件缓冲区)来查看资源,它们使用更高级的技术. 使用DOS空闲数据区域进行工作.
突变病毒(也称为幽灵病毒): 这种类型的病毒使用复杂的算法来使每个副本本身具有不同的内容和长度. 他们的常规做法是将无关指令和经过修改的病毒体混合在一起的解码算法.
恶意病毒“四大家族” 1.宏病毒
因为Microsoft的Office系列办公软件和Windows系统占据了大多数计算机软件市场,并且Windows和Office提供了必要的库(主要是VB库)来支持和传播宏病毒编译和操作的机会,因此宏该病毒是最容易编译和传播的病毒之一,非常具有代表性.
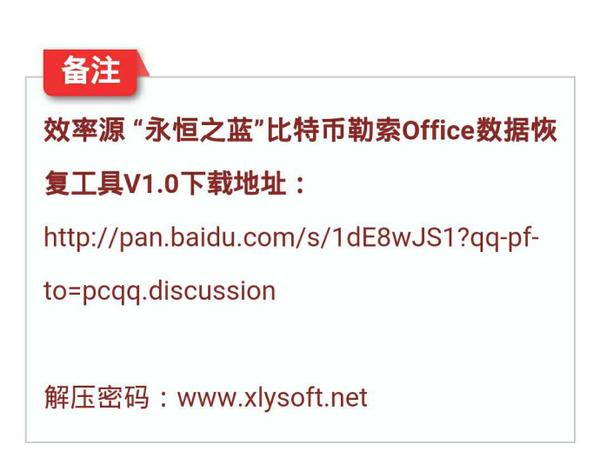
宏病毒攻击方法: Word打开病毒文档时,宏将接管计算机,然后将自身感染到其他文档中或直接删除文件等. Word在模板中存储宏和其他样式,因此病毒始终将文档转换为模板并存储其宏. 结果是某些版本的Word将迫使您将受感染的文档存储在模板中.
确定是否感染病毒: 宏病毒发生时通常没有特殊迹象,并且通常会伪装成其他对话框供您确认. 在感染了宏病毒的计算机上,有时会出现文件无法打印,Office文档无法保存或另存为的情况.
由宏病毒引起的破坏: 删除硬盘上的文件,将私人文件复制到公共位置,并将文件从硬盘发送到指定的电子邮件和FTP地址.
注意事项: 通常,最好不要与几个人共享一个Office程序,而要加载实时病毒防护. 病毒变体可以附加到电子邮件附件中. 用户打开或预览电子邮件时,应注意执行. 常规防病毒软件可以删除宏病毒.
第二个CIH病毒
CIH是本世纪最著名的破坏性病毒之一. 这是第一种可以破坏硬件的病毒.
破坏方法: 主要是通过篡改主板BIOS中的数据使计算机打开黑屏,从而使用户无法执行任何数据救援和防病毒操作. CIH的变体可以通过捆绑其他程序或电子邮件附件在Internet上传播,并且经常删除硬盘上的文件并破坏硬盘的分区表. 因此,在CIH攻击后,即使更换了主板或其他计算机的引导系统,如果没有正确的分区表备份,被感染硬盘上的数据(尤其是C分区)也几乎没有恢复的机会.

注意事项: 已经诞生了许多CIH免疫程序,包括由病毒生产者本人编写的程序. 通常,运行免疫程序后,您将不会担心CIH. 如果病毒已经中毒但尚未受到攻击,请记住在检查并杀死之前备份硬盘分区表和启动扇区数据,以免病毒失败以防止硬盘启动.
三,蠕虫病毒
蠕虫的命名是为了尽可能地复制自身(像蠕虫一样繁殖),感染计算机和占用系统,网络资源,导致计算机和服务器超载并崩溃,并且主要原因是弄乱了计算机中的数据. 系统. 破坏的方式. 它可能不会立即删除您的数据以让您发现,例如著名的爱情bug病毒和Nimda病毒.
四,木马病毒
木马病毒以古希腊木马战争中著名的“木马把戏”命名. 顾名思义,它是一种伪装成隐藏的网络病毒,并在适当的时候出来对人们造成伤害.
感染方法: 通过电子邮件附件发送并捆绑在其他程序中.
病毒功能: 它将修改注册表,保留在内存中,在系统中安装后门程序,并在启动后加载木马程序.
木马病毒的破坏性: 木马病毒必须在用户计算机上运行客户端程序. 一旦发生这种情况,就可以设置后门,以将用户的隐私发送到木马程序指定的地址. 通常,它也是内置输入的. 用户计算机的端口,可以任意控制此计算机执行非法操作,例如文件删除,复制和密码更改.
作为一个开放的专栏,希望您能做出更多贡献.
本文来自电脑杂谈,转载请注明本文网址:
https://www.pc-fly.com/a/shouji/article-299375-1.html
-

-
王玉洁
我词穷了T_T
-
程梅斋
期待你带给我们更多更好的作品
 超大屏幕手机欢迎新成员,Honor X10 Max设计曝光,7英寸屏幕
 和地图导航v7.7.23.3.5 Android版本下载
 【T8100微信下载】华为T8100微信7.0.9免费下载
 黑莓新机keyone确定进入中国市场!京东首发,你care吗
么么哒