手机病毒Trojan的介绍与分析方法_计算机软件及应用_IT /计算机_信息
电脑杂谈 发布时间:2020-08-15 04:08:28 来源:网络整理
普尔病毒于2004年出现,并通过蓝牙传播.
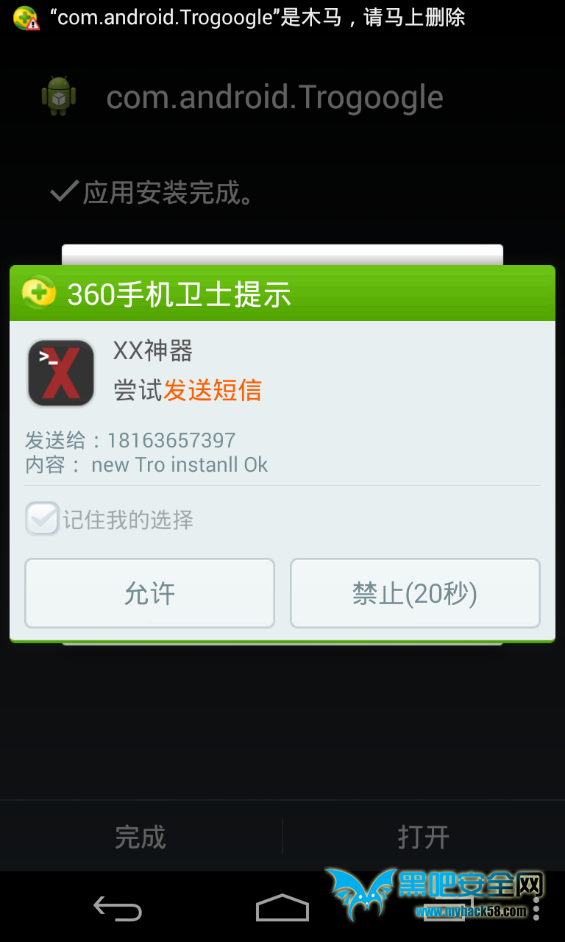
2007年,基于,网络下载,wifi,蓝牙,红外和彩信等. 手机病毒木马的发展趋势如何?多样化随着手机功能的多样化,病毒木马的机会也越来越多. ?隐瞒目前,手机病毒仍然很简单,但是随着手机性能的提高,例如多任务处理. 这会使病毒更难检测. 手机病毒木马发展趋势如何?自底向上由于手机恶意程序制造商对手机系统内部核心有了越来越深入的了解,借助其潜在的开发功能,他们可以编写一些类似于PC内核级别的程序,以便进行检查. 并杀死更困难的人.

顽固的强化特别是对于像android这样的开源系统,手机恶意程序制造商可以读取这些代码以发现系统的弱点,并编写与系统集成在一起的恶意程序. 手机病毒木马发展趋势如何?防病毒保护当手机上的恶意程序具有较高权限时,类似的PC可能会关闭或欺骗各种防病毒软件,从而使防病毒软件无法找到手机病毒木马程序. 手机中毒的一般表现是什么?系统响应速度慢. 许发现新购买的手机使用一段时间后运行速度较慢. 原因之一是手机中安装和运行的程序太多,导致系统资源的过度消耗. 另一个原因可能是手机上运行的病毒和木马程序. 手机中毒的一般表现?莫名其妙的文本消息或MMS消息病毒木马程序通常是有目的的,而短消息和MMS消息通常用于监视病毒木马程序的运行或控制它们执行某些功能. 甚至发送很多短信来推广某些东西. 手机中毒的一般表现是什么?自动联网,尤其是在推广3G服务时,已经成为手机病毒木马程序的主要功能. 将手机病毒和木马程序连接到Internet后,它们可以访问特定网站以下载并执行更多恶意软件和其他操作,从而可以实现更复杂的功能. 简单的识别方法: 1.手机连接到Internet后,手机屏幕上将出现一个联网图标. 2.检查手机的实时流量.

手机中毒一般表现如何?通话质量下降或延迟(DOS攻击)一些手机病毒Trojan程序可以监视用户的语音通话. 一旦发现该恶意程序,电话质量就会大大降低. . 还有一种情况是,当恶意程序发送大量短消息时,通道将繁忙,这将影响呼叫. 某个地区的用户一旦发现手机信号已满,但当时无法拨打电话. 这是由于当时在许多用户的电话上同时发送大量垃圾邮件短消息造成的. 手机中毒的一般表现是什么?功耗增加. 以这种方式判断是否存在病毒或木马程序不是很准确. 但这对于经常使用电话的人来说也是一种非常重要的参考方法. 手机病毒木马的危害?直接损坏1.销毁手机系统,对用户造成直接经济损失. 2.销毁用户的手机数据,例如联系人等. 手机病毒木马的危害?手机收费(例如某些非法SP)是使用手机病毒木马发送收费的短信或收费电话. 特别是,大多数仿冒手机都具有收取费用的现象,并且大多数都在固件中进行了刷新. 手机病毒和木马的危害?窃取秘密和监视手机是现代人类的主要通信手段之一,使其成为社会生活中不可或缺的一部分,但同时也给社会保障带来了巨大的隐患. 例如,一系列安全问题,例如盗用用户的地址记录,音频以及视频和照片泄漏.
手机病毒和木马的危害?欺骗和勒索向用户发送欺骗性文本消息,以通过获取用户信息来获取金钱. 例如,使用用户的移动电话向用户通讯簿中的联系人发送银行帐号,并同时说明用户当前缺钱,从而欺诈了钱. 如何识别?让手机选择离线模式. 这是手机木马,具有较差的容错能力,并且可能会暴露出来. 因为对于手机而言,木马最重要的是与外界保持联系. 一旦网络关闭,某些木马程序会由于写入错误或无法执行的进程而暴露自己. ?检查蓝牙发送信息,接收方和发送方的数据是否一致. 手机病毒木马分析方法?该动态方法在手机病毒Trojan运行后动态监视各种情况,并进行详细记录. ?静态分析方法分解病毒和木马程序,并从源代码中分析其特征. ?动静结合在实际的分析项目中,动静结合的方法更易于分析样品. 手机病毒木马动态分析方法?查找手机病毒的方法与计算机相似,但是存在很多不同的地方. 以下是基于手机行为的分析和搜索方法: 手机自动启动方法检查手机文件系统检查手机运行任务检查手机网络连接检查手机功能检查手机病毒简介BD.MobileSearch病毒(Android平台)收费)? BD.MobileSearch病毒,该病毒在入侵并安装了用户手机后,启动了恶意服务程序,在后台网络中的Android上下载了jar库文件,该文件由Dalvik虚拟机直接运行,上传了书签内容在用户的浏览器中,并上传用户的IMEI和IMSI信息. 关税消费和安全威胁.
病毒损坏后台连接到Internet,下载带有其他恶意行为的插件,从而进一步损害了用户的手机. 后台联网过程中的一系列数据下载行为将消耗大量的用户费用,并造成经济损失. ??病毒原理1.传播方式: 从Internet下载并安装. 2.触发方式: 从程序启动开始. 3.操作现象: 软件功能是带有插件程序包的付费软件破解程序. 运行后,该插件包将启动恶意服务,并在后台在Android上下载jar库文件(实际上是包含dex文件的压缩文件). 下载的文件由Dalvik虚拟机直接运行,这使用户难以检测到. 该软件包的功能是在用户的浏览器中获取书签内容,并同时上载用户的IMEI和IMSI信息. 手机病毒AVK.FavouriteForm病毒简介(Symbian平台系统损坏)? AVK.FavouriteForm病毒会诱使用户以当前流行的团购软件的名义下载并安装. 激活该流程后,将在后台上传用户的手机型号,IMEI和IMSI号码,这会消耗大量用户费用,并破坏手机安全软件的流程,给用户带来经济损失和手机安全性. 病毒危害1.后台网络行为消耗大量用户费用,并造成经济损失. 2.销毁手机安全软件的过程,并给用户的手机带来潜在威胁. ?病毒原理1.传播方式: 网络下载安装.
2. 触发方法: 将病毒安装到手机中需要手动启动该过程. 3.运行现象: 该过程不会自动启动,需要手动激活. 激活该过程后,将在后台上载用户的手机型号,IMEI和IMSI号码,并且还将停止移动安全软件过程. 手机病毒简介SW.Msgspy病毒(Android平台?后门)SW.Msgspy病毒被激活后,会自动将SMS发送到指定的手机号码. 它还记录了手机的周围环境和用户通话的内容,并通过后台网络将其上传到服务器. 同时,将用户手机中的收件箱和发件箱短消息上载到服务器. 用户的IMEI和地理位置等信息也将被上传,这严重泄露了用户的隐私. 病毒有害吗? 1.后台记录,记录手机周围环境和用户通话内容,并通过后台网络将其上传到服务器,以揭示用户隐私. 2.后台连接到Internet,并将用户手机收件箱和发件箱中的短信上传到服务器,以显示用户的隐私. 3.后端网络,泄漏诸如用户IMEI和地理位置之类的信息. ?病毒原理1.传播方式: 从Internet下载并安装. 2.触发方式: 启动后自启动. 3.操作现象: 开机1分钟后,病毒将“ Hello”发送到手机号码“ 15859 ******”,灵猫晶晶已经第一次开机,IMEI: “向用户发送IMEI”号码;监视电话待机状态记录环境和呼叫内容,将记录文件保存在“ / sdcard / shangzhou / callrecord /”文件夹中,并将其上传到服务器;监视收件箱中的短信内容和GPS位置信息和发件箱,并将其上传到服务器.
如何检查和杀死手机病毒? 1.关闭乱码. 当对方的电话拨入时,呼叫的电话号码应显示在屏幕上,但是会显示其他单词或奇怪的符号. 如果遇到上述情况,用户不应接听电话或立即关闭电话. 如果接听电话,您将感染病毒,并且手机中的所有新条款和设置都将被销毁. 如何检查和杀死手机病毒? 2.最小化从Internet上下载信息. 如果病毒想入侵并在移动网络上传播,则破坏手机的SMS保护系统并不容易. 但是随着3G时代的到来,手机往往更像是一台小型计算机. 如果存在计算机病毒,则将存在手机病毒. 因此,从Internet下载信息时要当心感染. 如何检查和杀死手机病毒? 3.注意短消息中可能存在的病毒. 短消息的发送和接收是移动通信的重要方法,也是感染手机病毒的重要途径. 如今,手机病毒的发展已从潜伏期到破坏期,短信已成为中毒的常用工具. 一旦手机用户收到带有病毒的短信,阅读该短信后,手机键盘将被锁定,甚至手机的IC卡也将被损坏. 如何查杀手机病毒? 4.检查并杀死手机上的病毒. 目前,检查和杀死手机病毒的主要技术措施是在手机上安装防病毒软件. 开发环境? Android开发环境1. eclipse-javad IDE开发工具(基于c ++)2.下载JDK-java的基本环境3.下载android sdk谢谢!
本文来自电脑杂谈,转载请注明本文网址:
https://www.pc-fly.com/a/shouji/article-299159-1.html
-

-
赵茂均
实弹射击
-
郭鹏飞
就是行贿的最典型代表啊
 5.5英寸屏/2.5D玻璃/金属后盖 大显7i仅398元?
 12月22日的爱情运势: 天秤座相处得很好,水瓶座愿意付出
 秘密武器:卡巴斯基可以使用360 Security Guard吗?卡巴斯基能源与360安全性
 手机短信骚扰变体“软件”在10分钟内发送了100多个验证码
这种确实不会生虫